
Stell dir eine IT-Abteilung mit zehn Mitarbeitenden vor. Die Wege sind kurz, jeder kennt die laufenden Projekte und wenn irgendwo etwas schiefläuft, reicht meistens ein kurzes Gespräch zwischen Tür und Angel. Der Projektleiter weiß, woran sein Team arbeitet, die IT-Leitung kennt die wichtigsten Baustellen und Entscheidungen werden pragmatisch getroffen. Dokumentation? Gibt es natürlich auch, aber vieles funktioniert über persönliche Abstimmung und Erfahrungswissen. Nicht unbedingt perfekt, aber erstaunlich effizient.
Wenn die IT wächst, wächst das Chaos gleich mit
Jetzt wächst diese Organisation. Aus zehn Mitarbeitenden werden dreißig, später vielleicht fünfzig oder mehr. Neue Teams entstehen, Fachbereiche melden zusätzliche Anforderungen und plötzlich laufen zehn, zwanzig oder dreißig Projekte parallel. Was früher durch persönliche Kommunikation funktionierte, wird zunehmend unübersichtlich. Der eine Projektleiter pflegt seine Excel-Tabelle, die andere verwendet ein eigenes Kanban-Board und ein dritter versendet freitags einen dreiseitigen Statusbericht. Jeder definiert Fortschritt, Risiken und Fertigstellung nach seinem eigenen Verständnis.
Spätestens jetzt entsteht ein Problem, das viele IT-Verantwortliche kennen: Die Organisation arbeitet intensiv, aber niemand kann zuverlässig sagen, ob sie auch an den richtigen Dingen arbeitet. Ressourcen werden mehrfach verplant, Abhängigkeiten zwischen Projekten bleiben unentdeckt und Budgets entwickeln sich anders als ursprünglich kalkuliert. Die IT-Leitung erfährt von kritischen Problemen häufig erst dann, wenn sie bereits eskaliert sind. Das ist kein individuelles Versagen einzelner Projektleiter, sondern ein strukturelles Problem.
Zwei Extreme, die beide teuer werden
Die erste mögliche Reaktion ist, den bestehenden Wildwuchs einfach weiterlaufen zu lassen. Schließlich funktioniert das Unternehmen bisher ganz gut und zusätzliche Prozesse kosten Zeit. Kurzfristig mag das sogar funktionieren, denn erfahrene Mitarbeitende kompensieren fehlende Strukturen durch persönliche Abstimmung und Improvisation. Doch diese informelle Koordination skaliert nicht beliebig. Je mehr Projekte, Teams und Abhängigkeiten entstehen, desto höher werden die Abstimmungskosten und desto größer wird die Gefahr, dass wichtige Informationen verloren gehen.
Das andere Extrem ist die Einführung eines umfassenden Projektmanagement Office (PMO), das sämtliche Aktivitäten standardisieren und kontrollieren möchte. Plötzlich gibt es umfangreiche Projektanträge, detaillierte Pflichtdokumentationen, wöchentliche Statusberichte, Freigabeschleifen und umfangreiche Prozesshandbücher. Selbst kleinere Anpassungen benötigen mehrere Abstimmungen. Projektleiter verbringen einen erheblichen Teil ihrer Arbeitszeit damit, Informationen für unterschiedliche Reportingformate aufzubereiten. Die eigentliche Wertschöpfung gerät zunehmend in den Hintergrund.
Beide Ansätze haben einen entscheidenden Denkfehler: Sie betrachten Governance entweder als überflüssige Verwaltung oder als möglichst vollständiges Kontrollsystem. Dabei liegt die Wahrheit irgendwo dazwischen.
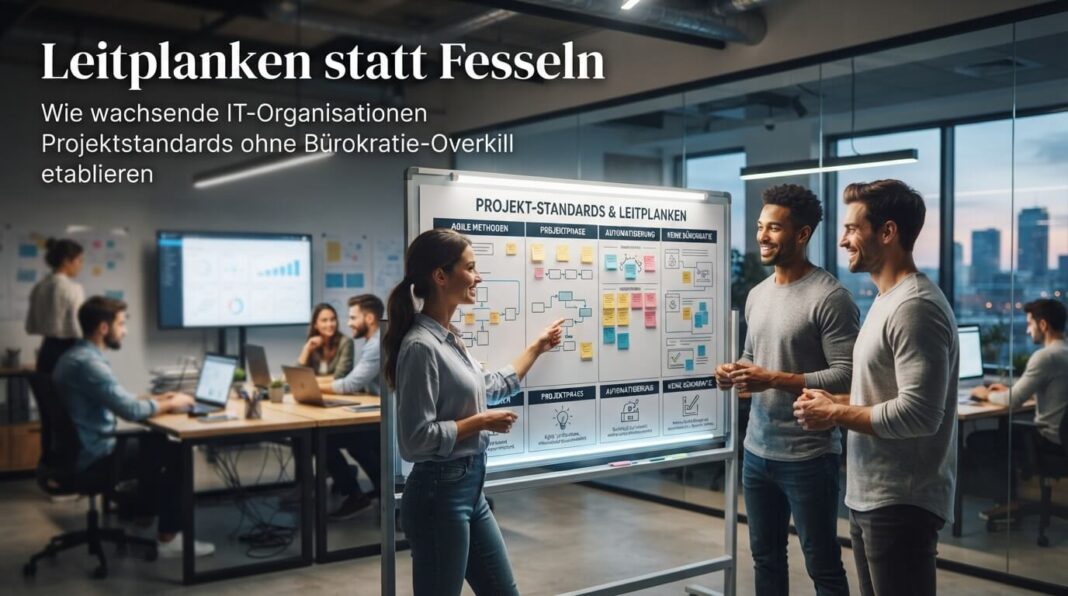
Gute IT-Governance schafft Verlässlichkeit, ohne Beweglichkeit zu zerstören. Sie definiert wenige verbindliche Leitplanken, innerhalb derer Teams eigenverantwortlich arbeiten können.
Woran du erkennst, dass deiner IT einheitliche Projektstandards fehlen
Fehlende Governance kündigt sich selten durch einen einzelnen spektakulären Vorfall an. Meistens entwickelt sich das Problem schleichend. Zunächst werden Informationen mehrfach abgefragt, später entstehen unterschiedliche Zahlenwerke und irgendwann kann die IT-Leitung den tatsächlichen Zustand ihres Projektportfolios nur noch eingeschränkt beurteilen. Die Organisation beschäftigt sich zunehmend mit der Koordination ihrer eigenen Komplexität.
Besonders kritisch ist, dass fehlende Standards nicht nur die Projektleitung betreffen. Sie wirken sich unmittelbar auf die Zusammenarbeit mit Fachbereichen, die Ressourcenplanung, die Budgetverantwortung und letztlich auf die Lieferfähigkeit der gesamten IT aus.
Wenn 80 Prozent Fertigstellung alles und nichts bedeuten
Ein klassisches Symptom ist die fehlende Vergleichbarkeit von Projektstatus. Projekt A meldet 80 Prozent Fertigstellung, Projekt B befindet sich laut Statusbericht ebenfalls bei 80 Prozent. Tatsächlich hat Projekt A bereits alle Kernfunktionen implementiert und befindet sich im Integrationstest. Projekt B hat dagegen lediglich 80 Prozent seiner geplanten Entwicklungsaufgaben begonnen oder abgeschlossen, während wichtige Schnittstellenfragen noch offen sind.
Ohne einheitliche Definitionen lassen sich solche Aussagen kaum vergleichen. Auch Begriffe wie „im Plan“, „kritisch“, „abgenommen“ oder „Go-Live-bereit“ werden unterschiedlich interpretiert. Für das Management entsteht dadurch eine trügerische Transparenz. Es existieren zwar zahlreiche Statusberichte, aber keine belastbare Entscheidungsgrundlage.
Zeit, Budget und Qualität verschwinden im Blindflug
Das magische Dreieck des Projektmanagements besteht aus Zeit, Kosten und Qualität beziehungsweise Leistungsumfang. Diese drei Dimensionen stehen in einer Wechselbeziehung. Wird beispielsweise der Funktionsumfang erweitert, ohne zusätzliche Ressourcen oder Zeit bereitzustellen, muss zwangsläufig an anderer Stelle nachjustiert werden.
Fehlen einheitliche Steuerungsmechanismen, werden solche Veränderungen häufig nicht systematisch erfasst. Risiken werden zu spät kommuniziert, Budgetüberschreitungen erst nachträglich sichtbar und Qualitätsprobleme durch unrealistische Terminziele in die Zukunft verschoben. Besonders gefährlich wird es, wenn Projekte weiterhin als grün gemeldet werden, obwohl einzelne Dimensionen längst kritisch sind.
Eine funktionierende Governance benötigt deshalb nicht möglichst viele Kennzahlen, sondern wenige aussagekräftige Indikatoren und klare Eskalationsschwellen.
Wissen geht verloren und jedes Projekt erfindet das Rad neu
Ein weiteres Problem ist die zunehmende Silo-Bildung. Jedes Projekt entwickelt eigene Vorlagen für Anforderungen, eigene Testverfahren und eigene Checklisten für die Betriebsübergabe. Erfahrungen aus abgeschlossenen Projekten werden nur unzureichend dokumentiert oder bleiben in persönlichen Ablagen einzelner Mitarbeitender verborgen.
Das führt zu vermeidbaren Wiederholungsfehlern. Ein Team übersieht beispielsweise eine bestimmte Datenschutzanforderung, während ein anderes Team bereits vor Monaten eine entsprechende Lösung entwickelt hat. Auch die Übergabe an den Betrieb wird zum Glücksspiel, wenn unterschiedliche Projektleiter völlig unterschiedliche Vorstellungen von einer vollständigen Dokumentation haben.
Standards sollen solche Erfahrungen nutzbar machen. Sie müssen nicht jede Entscheidung vorgeben, sondern sicherstellen, dass relevantes Wissen nicht bei jedem Projekt erneut erarbeitet werden muss.
Fachbereiche und IT sprechen unterschiedliche Sprachen
Wenn Fachbereiche Anforderungen ohne einheitliche Struktur einreichen, beginnt die eigentliche Projektarbeit häufig mit einer aufwendigen Klärungsphase. Ziele, Nutzen, Dringlichkeit und erwarteter Umfang sind unzureichend beschrieben. Die IT muss nachfragen, interpretieren und priorisieren, während die Fachbereiche häufig nicht nachvollziehen können, weshalb ihre Anforderungen zurückgestellt werden.
Hier entsteht ein erhebliches Konfliktpotenzial. Ohne nachvollziehbare Priorisierungskriterien erscheinen Entscheidungen schnell willkürlich oder politisch motiviert. Einheitliche Standards schaffen dagegen eine gemeinsame Grundlage für die Zusammenarbeit. Sie machen sichtbar, welche Informationen benötigt werden, wie Anforderungen bewertet werden und wer letztlich über Prioritäten entscheidet.
Die vier Säulen einer pragmatischen IT-Governance
Eine funktionierende IT-Governance muss kein umfangreiches Regelwerk sein. Für viele mittelständische und wachsende IT-Organisationen reichen zunächst vier miteinander verzahnte Säulen aus. Entscheidend ist, dass diese nicht isoliert eingeführt werden, sondern ein gemeinsames Steuerungsmodell bilden.
Dabei geht es nicht darum, jedes Projekt in ein starres Korsett zu pressen. Vielmehr sollen wiederkehrende Abläufe vereinheitlicht und wichtige Entscheidungen nachvollziehbar gemacht werden. Die Teams erhalten damit einen verlässlichen Rahmen, innerhalb dessen sie ihre fachliche und technische Kompetenz einsetzen können.
Säule 1: Ein gemeinsamer Projektlebenszyklus statt Mikromanagement
Der erste Schritt ist ein organisationsweit verständlicher Projektlebenszyklus. Dabei müssen nicht sämtliche Projektmethoden vereinheitlicht werden. Ein Scrum-Team kann weiterhin agil arbeiten, während ein Infrastrukturprojekt stärker klassisch gesteuert wird. Was allerdings einheitlich sein sollte, sind die übergeordneten Phasen und die wesentlichen Entscheidungspunkte.
Ein praktikables Modell umfasst fünf Phasen:
- Idee und Bewertung: Erfassung des Problems, des erwarteten Nutzens, der strategischen Relevanz und einer ersten Aufwandsschätzung.
- Konzeption: Klärung der Anforderungen, Architektur, Abhängigkeiten, Risiken und notwendigen Ressourcen.
- Umsetzung: Entwicklung, Konfiguration, Integration und kontinuierliche Überprüfung der Ergebnisse.
- Abnahme und Rollout: Fachliche und technische Abnahme, Go-Live-Vorbereitung sowie koordinierte Einführung.
- Betrieb: Übergabe an den Regelbetrieb, Dokumentation, Supportverantwortung und Überprüfung des tatsächlichen Nutzens.
Diese Phasen schaffen eine gemeinsame Orientierung, ohne die operative Arbeitsweise der Teams unnötig einzuschränken. Ein Quality Gate definiert dabei, welche Mindestvoraussetzungen erfüllt sein müssen, bevor ein Projekt in die nächste Phase wechseln darf. Beispielsweise sollte die Entwicklung nicht beginnen, solange wesentliche Anforderungen, kritische Schnittstellen und grundlegende Architekturentscheidungen ungeklärt sind. Ebenso sollte kein produktiver Go-Live erfolgen, wenn Verantwortlichkeiten für Betrieb, Monitoring, Support und Wiederherstellung fehlen.
Wichtig ist allerdings eine Unterscheidung: Ein Quality Gate ist kein zusätzlicher Genehmigungsmarathon. Es ist ein definierter Qualitäts- und Entscheidungszeitpunkt. Wenn alle Voraussetzungen erfüllt sind, sollte der Übergang ohne unnötige Wartezeiten erfolgen.
Säule 2: Reporting nach dem Prinzip Management by Exception
Niemand braucht einen wöchentlichen Roman über Tätigkeiten, die ohnehin in den jeweiligen Projektboards sichtbar sind. Die IT-Leitung benötigt Informationen, die Entscheidungen ermöglichen. Genau hier setzt Management by Exception an: Nicht jedes Detail wird nach oben berichtet, sondern insbesondere Abweichungen, kritische Risiken und notwendige Interventionen.
Ein standardisierter Projekt-One-Pager oder ein entsprechendes Dashboard sollte mindestens folgende Informationen enthalten:
- Projektstatus: Aktuelle Bewertung mit nachvollziehbarer Ampellogik.
- Zeit und Budget: Abweichungen gegenüber der freigegebenen Planung.
- Scope und Qualität: Veränderungen am Leistungsumfang sowie offene Qualitätsrisiken.
- Ressourcen: Kritische Engpässe und relevante Abhängigkeiten.
- Risiken und Blocker: Probleme, die den Projekterfolg gefährden.
- Managemententscheidungen: Konkrete Entscheidungen, die von IT-Leitung oder Lenkungskreis benötigt werden.
Besonders wichtig ist eine ehrliche Ampellogik. Ein Projekt darf nicht deshalb grün sein, weil der Projektleiter keine schlechte Nachricht überbringen möchte. Ebenso wenig sollte eine gelbe Bewertung automatisch als persönliches Versagen verstanden werden. Frühzeitige Transparenz muss belohnt werden, nicht erst die erfolgreiche Beseitigung eines Problems.
Ein hilfreiches Konzept ist die Definition konkreter Schwellenwerte. Beispielsweise kann eine Terminabweichung von mehr als zehn Prozent eine gelbe Bewertung auslösen, während eine kritische Abhängigkeit ohne Lösungsweg unmittelbar rot bewertet wird. Solche Werte müssen allerdings an Projektart, Laufzeit und Risikoprofil angepasst werden. Eine starre Zehn-Prozent-Regel für sämtliche Vorhaben wäre genauso wenig sinnvoll wie eine vollständig subjektive Bewertung.
Säule 3: Klare Rollen und Entscheidungswege mit RACI
Viele Projekte scheitern nicht an fehlender Kompetenz, sondern an unklaren Verantwortlichkeiten. Wer darf den Projektumfang verändern? Wer genehmigt zusätzliche Budgets? Wer entscheidet bei konkurrierenden Ressourcenanforderungen? Und wer trägt die Verantwortung, wenn eine fachliche Anforderung nicht rechtzeitig geklärt wird?
Ein pragmatischer Ansatz ist die RACI-Matrix. Sie unterscheidet zwischen Responsible, Accountable, Consulted und Informed. Damit wird festgelegt, wer eine Aufgabe ausführt, wer letztlich verantwortlich entscheidet, wer beratend einbezogen wird und wer informiert werden muss.
Dabei sollte jede wesentliche Entscheidung möglichst genau einer accountable verantwortlichen Rolle zugeordnet werden. Mehrere Personen mit gleichzeitiger Letztverantwortung führen in der Praxis häufig dazu, dass sich niemand wirklich zuständig fühlt.
Besonders wichtig ist die Trennung zwischen strategischer und operativer Steuerung. Die IT-Leitung beziehungsweise ein Lenkungskreis verantwortet strategische Prioritäten, größere Budgetentscheidungen und wesentliche Zielkonflikte. Die Projektleitung steuert dagegen die operative Umsetzung innerhalb des vereinbarten Rahmens. Teams erhalten damit Entscheidungsfreiheit, ohne dass die Unternehmenssteuerung verloren geht.
Auch Change Requests sollten einem nachvollziehbaren Verfahren folgen. Nicht jede kleine Anpassung benötigt eine formale Freigabe. Wesentliche Veränderungen an Budget, Zeitplan, Leistungsumfang oder Risikoprofil müssen dagegen bewertet und durch die dafür zuständige Rolle entschieden werden.
Säule 4: Werkzeug-Konsolidierung und eine gemeinsame Datenbasis
Einheitliche Prozesse bringen wenig, wenn die dazugehörigen Informationen über fünf verschiedene Systeme verteilt sind. Projektstatus werden in Excel gepflegt, Aufgaben in einem Ticketsystem verwaltet, Ressourcen in einer separaten Anwendung geplant und Entscheidungen irgendwo in E-Mail-Verläufen dokumentiert.
Das eigentliche Problem ist dabei nicht die Anzahl der Werkzeuge, sondern die fehlende Verbindung zwischen ihnen. Wenn dieselben Informationen mehrfach manuell übertragen werden müssen, entstehen Inkonsistenzen und zusätzlicher Pflegeaufwand. Gleichzeitig fehlt eine verlässliche Datenbasis für das Management.
Das Ziel sollte deshalb eine Single Source of Truth für die jeweils relevanten Informationen sein. Das bedeutet nicht zwingend, dass sämtliche Funktionen in einem einzigen System zusammengeführt werden müssen. Vielmehr braucht es klare Zuständigkeiten dafür, welches System welche Daten führend verwaltet.
| Informationsbereich | Führendes System |
|---|---|
| Projektportfolio und Prioritäten | PPM-System |
| Aufgaben und operative Umsetzung | Projektmanagement- bzw. Ticketsystem |
| Anforderungen und Entscheidungen | Dokumentationsplattform |
| Ressourcen und Kapazitäten | Ressourcenmanagement |
| Kennzahlen und Managementberichte | BI- oder Reporting-Plattform |
Entscheidend ist, dass Informationen möglichst automatisiert zwischen den Systemen ausgetauscht werden. Eine integrierte Tool-Landschaft reduziert manuelle Arbeit, verbessert die Datenqualität und schafft eine belastbare Grundlage für die IT-Steuerung.
Der entscheidende Hebel: Governance muss mit dem Projektrisiko wachsen
Hier liegt aus meiner Sicht einer der wichtigsten Erfolgsfaktoren. Viele Organisationen machen den Fehler, sämtliche Projekte nach denselben Regeln zu behandeln. Eine kleine Schnittstellenanpassung durch zwei Entwickler erhält dieselben Dokumentationsanforderungen wie eine unternehmenskritische ERP-Migration mit Auswirkungen auf mehrere Geschäftsbereiche.
Das ist weder wirtschaftlich noch sinnvoll. Der Aufwand für Governance sollte in einem angemessenen Verhältnis zum potenziellen Schaden stehen, wenn ein Projekt scheitert oder wesentliche Anforderungen nicht erfüllt werden.
Eine risikobasierte Governance berücksichtigt deshalb mindestens vier Dimensionen: strategische Bedeutung, finanzielle Auswirkungen, technische Komplexität und operative Kritikalität. Ergänzend können regulatorische Anforderungen, Datenschutz, Informationssicherheit und externe Abhängigkeiten berücksichtigt werden. Aus diesen Faktoren wird eine Projektklasse abgeleitet, die den erforderlichen Steuerungs- und Dokumentationsumfang bestimmt.
Projektklasse S: Kleine Vorhaben mit schlanker Steuerung
In die Klasse S fallen überschaubare Vorhaben mit geringem Risiko und begrenztem Umfang. Dazu gehören beispielsweise kleinere Softwareanpassungen, interne Automatisierungen oder standardisierte technische Verbesserungen. Die Umsetzung kann direkt im Team erfolgen, ohne dass ein formaler Lenkungskreis eingerichtet werden muss.
Die notwendige Dokumentation beschränkt sich auf die wesentlichen Informationen: Ziel, Verantwortlichkeit, grober Aufwand und Ergebnis. Auch eine umfangreiche Risikoanalyse ist normalerweise nicht erforderlich. Allerdings müssen grundlegende Sicherheits-, Datenschutz- und Betriebsanforderungen weiterhin eingehalten werden. Klein bedeutet schließlich nicht automatisch risikofrei.
Der große Vorteil dieser Klasse ist die Geschwindigkeit. Teams können eigenständig Entscheidungen treffen und ihre Arbeit organisieren, solange sie sich innerhalb der vereinbarten Leitplanken bewegen.
Projektklasse M: Abteilungsübergreifende Vorhaben
Klasse M umfasst Projekte mit mehreren Beteiligten, relevanten Abhängigkeiten oder einem mittleren finanziellen beziehungsweise organisatorischen Risiko. Hier reicht die rein operative Steuerung durch ein einzelnes Team normalerweise nicht mehr aus.
Ein standardisierter Projektsteckbrief, eine grobe Aufwandsschätzung, definierte Abnahmekriterien und ein regelmäßiges Status-Reporting bilden die Grundlage. Ein zweiwöchentliches Status-Update kann sinnvoll sein, wobei die tatsächliche Frequenz von Projektdauer und Risikoprofil abhängen sollte.
Zusätzlich werden Abhängigkeiten zu anderen Projekten sichtbar gemacht. Ressourcenengpässe und wesentliche Scope-Änderungen müssen nachvollziehbar entschieden werden. Ein formaler Lenkungskreis ist nicht zwingend erforderlich, eine benannte Entscheidungsinstanz sollte es allerdings geben.
Projektklasse L: Strategische und unternehmenskritische Vorhaben
Klasse L ist für Projekte vorgesehen, deren Scheitern erhebliche Auswirkungen auf das Unternehmen haben könnte. Beispiele sind ERP-Rollouts, größere Systemmigrationen, die Einführung zentraler Unternehmensplattformen oder Projekte mit erheblichen regulatorischen Anforderungen.
Hier ist eine umfassendere Governance gerechtfertigt. Dazu gehören ein detaillierter Projektauftrag, belastbare Budget- und Ressourcenplanung, systematisches Risikomanagement, dokumentierte Architekturentscheidungen und ein nachvollziehbarer Change-Request-Prozess. Ein Lenkungskreis übernimmt die strategische Steuerung und trifft Entscheidungen bei wesentlichen Zielkonflikten.
Besondere Bedeutung haben formale Abnahme- und Go-Live-Kriterien. Bei kritischen Systemen müssen beispielsweise Rückfallkonzepte, Wiederherstellungsverfahren, Monitoring und Supportorganisation nachweislich vorbereitet sein. Die Projektleitung darf einen solchen Rollout nicht allein deshalb freigeben, weil der ursprünglich geplante Termin erreicht werden soll.
Das Prinzip dahinter ist einfach: Je größer das Risiko und die mögliche wirtschaftliche Auswirkung, desto höher der erforderliche Governance-Aufwand.
Wichtig ist allerdings, dass Projekte während ihrer Laufzeit zwischen den Klassen wechseln können. Steigt beispielsweise die technische Komplexität oder werden zusätzliche Geschäftsbereiche betroffen, muss auch die Governance angepasst werden. Projektklassifizierung ist deshalb keine einmalige Verwaltungsentscheidung, sondern ein Bestandteil der laufenden Steuerung.
Standards einführen, ohne das Team gegen sich aufzubringen
Die fachlich beste Governance ist wertlos, wenn sie im Alltag nicht angenommen wird. Genau daran scheitern viele gut gemeinte Standardisierungsinitiativen. Prozesse werden von Führungskräften oder externen Beratern entworfen, anschließend kommuniziert und als verbindlich erklärt. Die Menschen, die täglich damit arbeiten müssen, werden dagegen kaum einbezogen.
Die Folge sind häufig sogenannte Shadow-Prozesse. Offiziell werden die neuen Vorlagen ausgefüllt, tatsächlich organisieren sich die Teams weiterhin über ihre bisherigen Werkzeuge und Kommunikationswege. Die Organisation besitzt dann zwei parallele Prozesswelten: eine für die Dokumentation und eine für die tatsächliche Arbeit.
Co-Creation statt Prozessverordnung
Projektstandards sollten gemeinsam mit den Menschen entwickelt werden, die sie später anwenden. Projektleiter, Product Owner, technische Verantwortliche und Vertreter der Fachbereiche kennen die tatsächlichen Reibungsverluste im Arbeitsalltag. Sie wissen, welche Informationen regelmäßig fehlen und welche Abstimmungen unnötig viel Zeit kosten.
Ein sinnvoller Einstieg ist deshalb die Analyse bestehender Schmerzpunkte. Wo entstehen regelmäßig Verzögerungen? Welche Informationen müssen mehrfach abgefragt werden? Welche Entscheidungen bleiben liegen, weil Zuständigkeiten unklar sind? Und welche Dokumentationen werden zwar erstellt, aber anschließend nie wieder verwendet?
Aus diesen Erkenntnissen lassen sich Standards entwickeln, die einen konkreten Nutzen bieten. Das erhöht nicht nur die Akzeptanz, sondern verbessert häufig auch die fachliche Qualität der Prozesse. Governance wird dadurch nicht als zusätzliche Arbeit wahrgenommen, sondern als Lösung bestehender Probleme.
Mit einem Prozess-MVP starten
Niemand muss am ersten Tag ein vollständiges Governance-Handbuch veröffentlichen. Ein iterativer Ansatz ist deutlich sinnvoller. Statt zwanzig Vorlagen und zehn Freigabeschleifen einzuführen, beginnt die Organisation mit drei grundlegenden Standards:
- Einheitlicher Projektsteckbrief.
- Einheitliches Status-Reporting.
- Verbindliche Go-Live-Checkliste.
Diese drei Elemente decken bereits wichtige Schwachstellen ab. Der Projektsteckbrief sorgt für Klarheit über Ziele, Nutzen und Verantwortlichkeiten. Das Status-Reporting schafft Vergleichbarkeit und macht Risiken sichtbar. Die Go-Live-Checkliste reduziert die Gefahr, dass wichtige Betriebs- und Sicherheitsaspekte vergessen werden.
Nach etwa drei Monaten sollte eine erste Bewertung stattfinden. Dabei geht es nicht darum, möglichst viele neue Regeln zu ergänzen. Vielmehr sollte geprüft werden, welche Standards tatsächlich helfen, wo unnötiger Aufwand entsteht und welche Informationen bislang fehlen. Erst auf dieser Grundlage wird das Modell erweitert.
Die Drei-Monats-Marke ist dabei ein sinnvoller erster Review-Zeitpunkt, aber keine Garantie für eine abgeschlossene Transformation. Gerade in größeren IT-Organisationen benötigt die nachhaltige Etablierung gemeinsamer Arbeitsweisen deutlich mehr Zeit.
Führungskräfte müssen Standards selbst leben
Ein häufig unterschätzter Erfolgsfaktor ist die Vorbildfunktion der IT-Leitung. Wenn Führungskräfte neue Prozesse einfordern, in ihren eigenen Besprechungen aber weiterhin individuelle Excel-Auswertungen und informelle Statusabfragen verwenden, wird die Botschaft schnell unglaubwürdig.
Verbindlichkeit entsteht durch konsequente Anwendung. Wenn im Portfolio-Review ausschließlich das vereinbarte Dashboard verwendet wird, wenn Entscheidungen anhand einheitlicher Kriterien getroffen werden und wenn Projektleiter frühzeitig auf Risiken hinweisen können, ohne dafür sanktioniert zu werden, verändert sich die Zusammenarbeit nachhaltig.
Dabei sollten Führungskräfte insbesondere eines vermeiden: Standards einzuführen und anschließend zusätzliche individuelle Berichtswünsche zu stellen. Genau dadurch entsteht wieder die Bürokratie, die ursprünglich beseitigt werden sollte.
Governance und Agilität sind keine Gegensätze
Ein verbreitetes Missverständnis lautet, dass agile Teams möglichst wenig Governance benötigen. Tatsächlich benötigen auch agile Organisationen verbindliche Rahmenbedingungen. Scrum, Kanban oder andere agile Arbeitsweisen beantworten nicht automatisch Fragen zur Budgetverantwortung, strategischen Priorisierung, Ressourcenverteilung oder unternehmensweiten Risikosteuerung.
Ein Team kann hervorragend agil arbeiten und trotzdem an einer unklaren Portfolio-Priorisierung scheitern. Wenn fünf Fachbereiche gleichzeitig dringende Anforderungen anmelden und dieselben Spezialisten beanspruchen, hilft auch das beste Sprint Planning nur begrenzt. Die eigentliche Entscheidung muss auf einer übergeordneten Ebene getroffen werden.
Eine gute Governance definiert deshalb das gemeinsame Spielfeld, während die Teams innerhalb dieses Spielfelds ihre Arbeitsweise selbst bestimmen können. Sie schafft Transparenz über Ziele und Abhängigkeiten, ohne jede operative Entscheidung zentralisieren zu müssen.
Vom Kontrollmodell zum Enablement
Die entscheidende Veränderung liegt im Selbstverständnis der Governance. Sie sollte nicht primär kontrollieren, ob Mitarbeitende sämtliche Prozessschritte korrekt dokumentiert haben. Sie sollte Hindernisse beseitigen, Entscheidungen beschleunigen und sicherstellen, dass die Organisation ihre Ressourcen sinnvoll einsetzt.
Dafür müssen insbesondere drei Ebenen zusammenspielen:
- Strategische Ebene: Welche Vorhaben zahlen auf die Unternehmensziele ein und welche Prioritäten gelten?
- Taktische Ebene: Wie werden Projekte, Budgets, Kapazitäten und Abhängigkeiten gesteuert?
- Operative Ebene: Wie organisieren Teams ihre Umsetzung und wie stellen sie Qualität sicher?
Wenn diese Ebenen sauber miteinander verbunden sind, entsteht ein Steuerungsmodell, das sowohl unternehmerische Anforderungen als auch die Bedürfnisse der operativen Teams berücksichtigt.
Ein gutes PMO kann dabei eine wichtige Unterstützungsfunktion übernehmen. Es schafft Methoden, konsolidiert Informationen, unterstützt Projektleiter und macht Risiken sichtbar. Es sollte allerdings nicht zum zusätzlichen Genehmigungszentrum werden, das Entscheidungen verzögert, statt sie zu ermöglichen.
Woran du erkennst, dass deine Governance wirklich funktioniert
Die Einführung von Standards sollte nicht allein anhand der Anzahl ausgefüllter Projektsteckbriefe oder der Vollständigkeit von Statusberichten bewertet werden. Solche Kennzahlen messen zunächst nur die Prozessanwendung, nicht deren tatsächlichen Nutzen.
Entscheidend ist, ob sich die Steuerungsfähigkeit der Organisation verbessert. Werden Risiken früher sichtbar? Können Ressourcenengpässe rechtzeitig erkannt werden? Werden Entscheidungen schneller getroffen? Und sinkt der Aufwand, den Projektleiter für administrative Tätigkeiten aufbringen müssen?
Dafür eignen sich einige wenige Kennzahlen, die regelmäßig überprüft werden sollten:
| Kennzahl | Aussage |
|---|---|
| Termintreue | Wie zuverlässig werden vereinbarte Meilensteine erreicht? |
| Aufwandstreue | Wie zuverlässig sind die geplanten Ressourcenprognosen? |
| Budgetabweichung | Wie stark weichen tatsächliche Kosten von der Planung ab? |
| Eskalationsvorlauf | Wie früh werden kritische Risiken gemeldet? |
| Entscheidungsdauer | Wie lange benötigen wesentliche Entscheidungen? |
| Ressourcenüberlastung | Wie häufig entstehen kritische Kapazitätskonflikte? |
| Nacharbeitsquote | Wie viel Aufwand entsteht durch Fehler oder unklare Anforderungen? |
Besonders interessant ist die Kombination dieser Kennzahlen. Eine hohe Termintreue ist beispielsweise wenig aussagekräftig, wenn sie durch erhebliche Qualitätseinbußen erkauft wird. Ebenso kann eine niedrige Budgetabweichung darauf hindeuten, dass Projekte ihren Leistungsumfang reduziert haben, ohne dies transparent zu machen. Auch eine vermeintlich hohe Aufwandstreue muss nicht zwangsläufig bedeuten, dass ein Projekt effizient gesteuert wurde. Vielleicht wurden Überstunden nicht vollständig erfasst, externe Unterstützungsleistungen anderen Kostenstellen zugeordnet oder notwendige Arbeiten schlicht in eine spätere Projektphase verschoben.
Kennzahlen müssen deshalb immer im Zusammenhang betrachtet werden. Sie dienen der Verbesserung der Organisation und nicht dazu, einzelne Mitarbeitende anhand isolierter Zahlen zu bewerten.
Wenn Zielvereinbarungen Kennzahlen verfälschen
Aus der Praxis kenne ich ein Problem, das bei der Einführung von Kennzahlensystemen unbedingt berücksichtigt werden sollte: Kennzahlen wie Termintreue, Aufwandstreue oder Budgeteinhaltung werden gerne in persönliche, teilweise monetär relevante Zielvereinbarungen aufgenommen. Was zunächst nach einer konsequenten Leistungsorientierung klingt, kann allerdings unerwünschte Nebenwirkungen entwickeln. Denn sobald die persönliche Vergütung oder Zielerreichung unmittelbar von bestimmten Kennzahlen abhängt, entsteht ein Anreiz, diese Kennzahlen möglichst positiv erscheinen zu lassen.
Das muss nicht zwangsläufig durch bewusste Manipulation geschehen. Häufig beginnt es wesentlich subtiler. Projektstatus werden optimistischer bewertet, Risiken erst spät gemeldet, Aufwände anders zugeordnet oder notwendige Scope-Anpassungen nicht konsequent dokumentiert. Ein Projekt bleibt beispielsweise offiziell im grünen Bereich, obwohl längst absehbar ist, dass der ursprüngliche Fertigstellungstermin nicht mehr gehalten werden kann. Die schlechte Nachricht wird so lange wie möglich hinausgeschoben, weil eine frühzeitige Eskalation die persönliche Zielerreichung gefährden könnte.
Das eigentliche Problem: Die Organisation verliert genau das, was sie durch Kennzahlen erreichen wollte – eine verlässliche Transparenz über ihre Leistungsfähigkeit. Statt Probleme frühzeitig sichtbar zu machen, werden sie kaschiert. Statt aus Abweichungen zu lernen, versucht man, diese möglichst unsichtbar zu halten. Damit wird aus einem Steuerungsinstrument ein Instrument zur Selbstoptimierung der Kennzahl.
Changes sauber dokumentieren und Verantwortlichkeiten differenzieren
Ein wesentlicher Baustein für eine faire und transparente Kennzahlensteuerung ist deshalb ein verbindlicher Change-Request-Prozess. Veränderungen an Terminen, Aufwänden, Budgets oder dem vereinbarten Leistungsumfang dürfen nicht einfach nachträglich in die ursprüngliche Planung eingerechnet werden. Sie müssen nachvollziehbar beantragt, bewertet, entschieden und dokumentiert werden. Dabei sollte insbesondere festgehalten werden, welche Kennzahlen durch den Change beeinflusst werden und welche Auswirkungen sich daraus auf die ursprüngliche Projektplanung ergeben.
Entscheidend ist außerdem die Unterscheidung zwischen eigen- und fremdverursachten Changes. Wird ein Projekt beispielsweise durch zusätzliche Anforderungen des Fachbereichs erweitert, handelt es sich um eine externe Veränderung des ursprünglich vereinbarten Leistungsumfangs. Entstehen dagegen zusätzliche Aufwände, weil die Projektleitung wesentliche Anforderungen übersehen, Abhängigkeiten nicht berücksichtigt oder vermeidbare Fehlplanungen vorgenommen hat, liegt die Ursache innerhalb des eigenen Verantwortungsbereichs. Diese Unterscheidung sollte transparent dokumentiert und bei der Bewertung der Projektperformance berücksichtigt werden.
Ein mögliches Vorgehen sieht folgendermaßen aus:
- Fremdverursachte Changes: Änderungen durch externe Anforderungen, neue regulatorische Vorgaben, nicht beeinflussbare Lieferantenprobleme oder nachträglich veränderte Rahmenbedingungen werden separat ausgewiesen. Ihre Auswirkungen auf Termin, Aufwand und Budget werden dokumentiert und nach Freigabe in einer angepassten Projektbaseline berücksichtigt. Die ursprüngliche Planung bleibt als historische Referenz erhalten. Der Projektleiter wird dadurch nicht für Abweichungen verantwortlich gemacht, die außerhalb seines Einflussbereichs liegen. Gleichzeitig bleiben die tatsächlichen Auswirkungen auf das Unternehmen sichtbar.
- Eigenverursachte Changes: Veränderungen, die auf vermeidbare Planungsfehler, unzureichende Anforderungsanalyse oder Fehlentscheidungen innerhalb des eigenen Verantwortungsbereichs zurückzuführen sind, werden ebenfalls dokumentiert. Ihre Auswirkungen auf die ursprünglichen Projektziele bleiben bei der Bewertung der Projektperformance grundsätzlich sichtbar. Allerdings sollte daraus keine automatische persönliche Sanktion entstehen. Vielmehr gehört eine solche Abweichung in den persönlichen Dialog zwischen Führungskraft und verantwortlichem Mitarbeitenden. Ziel sollte sein, Ursachen zu verstehen, Kompetenzen weiterzuentwickeln und wiederkehrende Fehler künftig zu vermeiden.
- Gemeinsam verursachte oder nicht eindeutig zuordenbare Changes: In der Praxis sind Verantwortlichkeiten nicht immer eindeutig. Manchmal entstehen Abweichungen durch eine Kombination aus unvollständigen Anforderungen, fehlender Abstimmung und unrealistischen Managementvorgaben. Solche Fälle sollten nicht künstlich einer einzelnen Person zugeschrieben werden. Stattdessen ist eine nachvollziehbare Ursachenanalyse erforderlich, die auch organisatorische Schwächen berücksichtigt.
Wichtig ist dabei, dass die Freigabe eines Changes nicht automatisch bedeutet, dass die ursprünglichen Kennzahlen überschrieben werden. Vielmehr sollten ursprüngliche Baseline, genehmigte Änderungen und aktuelle Prognose getrennt nachvollziehbar bleiben. Nur so lässt sich später erkennen, was ursprünglich vereinbart war, welche Veränderungen tatsächlich eingetreten sind und wie sich diese auf das Projektergebnis ausgewirkt haben.
Manipulierte Kennzahlen werden zur falschen Planungsgrundlage
Ein besonders problematischer Effekt entsteht, wenn geschönte Kennzahlen aus abgeschlossenen Projekten als Referenzwerte für neue Vorhaben verwendet werden. Nehmen wir folgendes Beispiel: Ein Projektleiter übernimmt ein neues Projekt und sucht nach einem vergleichbaren, bereits abgeschlossenen Vorhaben. Das vorherige Projekt hatte einen ähnlichen Funktionsumfang, vergleichbare technische Anforderungen und eine ähnliche Teamgröße. Die damaligen Aufwände und Laufzeiten erscheinen deshalb als geeignete Grundlage für die neue Projektplanung.
Was passiert allerdings, wenn bereits die Kennzahlen des Referenzprojekts manipuliert oder durch nicht dokumentierte Änderungen verfälscht wurden? Der neue Projektleiter vertraut auf die vermeintlich belastbaren Erfahrungswerte und kalkuliert sein Vorhaben entsprechend. Die ursprünglichen Planungsfehler werden damit unbewusst übernommen. Im schlimmsten Fall entsteht eine ganze Kette unrealistischer Projektplanungen, die auf Kennzahlen basiert, deren Aussagekraft bereits von Anfang an eingeschränkt war.
Das ist besonders gefährlich, weil sich solche Fehler über mehrere Projektgenerationen fortpflanzen können. Aus einer ursprünglich geschönten Termintreue wird ein vermeintlicher Erfahrungswert, aus einem nicht vollständig erfassten Aufwand eine falsche Kalkulationsgrundlage und aus einer unrealistischen Budgetplanung eine vermeintlich belastbare Managementvorgabe. Die Organisation baut damit auf Daten auf, die zwar professionell aussehen, aber keine verlässliche Aussage über die tatsächliche Leistungsfähigkeit liefern.
Deshalb sollte jedes abgeschlossene Projekt nicht nur hinsichtlich seines Ergebnisses, sondern auch hinsichtlich der Qualität seiner Kennzahlen bewertet werden. Ursprüngliche Baselines, genehmigte Changes, tatsächliche Aufwände und finale Ergebnisse müssen nachvollziehbar dokumentiert sein. Erst dann können abgeschlossene Projekte als belastbare Referenz für zukünftige Vorhaben dienen.
Kennzahlen müssen Transparenz belohnen, nicht Schönfärberei
Die wichtigste Erkenntnis lautet: Eine Organisation darf Mitarbeitende nicht dafür bestrafen, dass sie Probleme frühzeitig und transparent kommunizieren. Wer ein drohendes Terminproblem rechtzeitig eskaliert, handelt im Interesse des Unternehmens. Wer dagegen eine kritische Entwicklung verschweigt, um eine persönliche Zielvereinbarung zu erfüllen, gefährdet die Steuerungsfähigkeit der gesamten Organisation.
Das bedeutet nicht, dass persönliche Verantwortung keine Rolle spielen darf. Selbst verursachte Fehlplanungen, wiederkehrende Versäumnisse oder mangelnde Sorgfalt müssen angesprochen werden. Allerdings sollte die Bewertung immer im Kontext der tatsächlichen Einflussmöglichkeiten erfolgen. Ein Projektleiter kann nur für Dinge verantwortlich gemacht werden, die er tatsächlich beeinflussen konnte und für die er auch die notwendigen Entscheidungsbefugnisse und Ressourcen erhalten hat.
Eine gute Kennzahlensteuerung unterscheidet deshalb zwischen Ergebnisverantwortung, Einflussmöglichkeiten und äußeren Rahmenbedingungen. Sie schafft einen geschützten Raum für ehrliche Kommunikation, ohne individuelle Verantwortung aufzulösen. Erst wenn Mitarbeitende keine Nachteile durch eine sachgerechte und frühzeitige Eskalation befürchten müssen, können Kennzahlen ihre eigentliche Aufgabe erfüllen.
Die Qualität eines Kennzahlensystems zeigt sich nicht daran, wie viele grüne Ampeln es produziert, sondern daran, wie zuverlässig es die tatsächliche Situation einer Organisation abbildet.
Fazit: Struktur schafft Freiheit, wenn sie richtig eingesetzt wird
Eine wachsende IT braucht Standards. Nicht weil Mitarbeitende plötzlich weniger kompetent wären oder ihre Arbeit nicht mehr selbst organisieren könnten, sondern weil steigende Komplexität andere Formen der Zusammenarbeit erfordert. Was mit zehn Personen durch persönliche Abstimmung funktioniert, lässt sich mit fünfzig oder hundert Mitarbeitenden nicht mehr zuverlässig aufrechterhalten.
Gleichzeitig darf Standardisierung nicht zum Selbstzweck werden. Ein PMO, das mehr Zeit mit der Verwaltung von Projekten verbringt als mit der Unterstützung ihrer Umsetzung, hat seinen eigentlichen Auftrag verfehlt. Gute Governance erkennt man nicht daran, wie umfangreich das Prozesshandbuch ist, sondern daran, wie wenig Reibungsverluste im täglichen Arbeiten entstehen.
Der richtige Weg führt über wenige verbindliche Leitplanken, einen gemeinsamen Projektlebenszyklus, transparente Entscheidungswege, eine belastbare Datenbasis und eine risikobasierte Steuerung. Kleine Vorhaben bleiben schlank, während strategische und unternehmenskritische Projekte die notwendige Aufmerksamkeit erhalten.
Dabei darf eines nicht vergessen werden: Das magische Dreieck aus Zeit, Budget und Qualität lässt sich nicht durch Reporting oder Prozessvorgaben außer Kraft setzen. Es lässt sich aber wesentlich besser steuern, wenn Abweichungen frühzeitig sichtbar werden und Entscheidungen auf einer gemeinsamen Informationsbasis getroffen werden.
Eine gute Governance ist deshalb kein Kontrollinstrument aus Misstrauen. Sie ist ein Schutzschild für die Lieferfähigkeit der IT.
Sie schützt Projektleiter vor ständig wechselnden Anforderungen, Teams vor unrealistischen Erwartungen und die IT-Leitung vor unangenehmen Überraschungen kurz vor dem Go-Live. Gleichzeitig schafft sie den Freiraum, den kompetente Mitarbeitende benötigen, um eigenverantwortlich gute Lösungen zu entwickeln.
Die vielleicht wichtigste Frage für IT-Entscheider lautet daher nicht: „Wie viele Prozesse brauchen wir?“, sondern:
Welche wenigen Regeln müssen wir verbindlich machen, damit unsere Organisation auch morgen noch schnell, zuverlässig und wirtschaftlich liefern kann?
Wenn du diese Frage beantworten kannst, bist du bereits einen entscheidenden Schritt weiter als viele Organisationen, die versuchen, fehlende Steuerungsfähigkeit mit immer mehr Bürokratie zu kompensieren.