
Manchmal sind es die kleinen Situationen im Alltag, die einen durchaus interessanten Blick auf den Umgang mit Datenschutz und organisatorischer Sorgfalt ermöglichen. Eine solche Situation ist mir heute selbst begegnet.
Vor einigen Wochen hatte ich mich bei einem regionalen Stadtwerk beworben und dort auch mehrere Vorstellungsgespräche geführt. Letztlich erhielt ich eine Absage. Damit war der Bewerbungsprozess für mich abgeschlossen und die Angelegenheit eigentlich erledigt.
Umso überraschender war es, als ich heute eine E-Mail eines Mitarbeitenden aus der Personalabteilung dieses Unternehmens erhielt. Inhaltlich ging es um ein internes Gesundheitsprogramm, das offenbar den Beschäftigten des Unternehmens vorgestellt beziehungsweise in Erinnerung gerufen werden sollte.
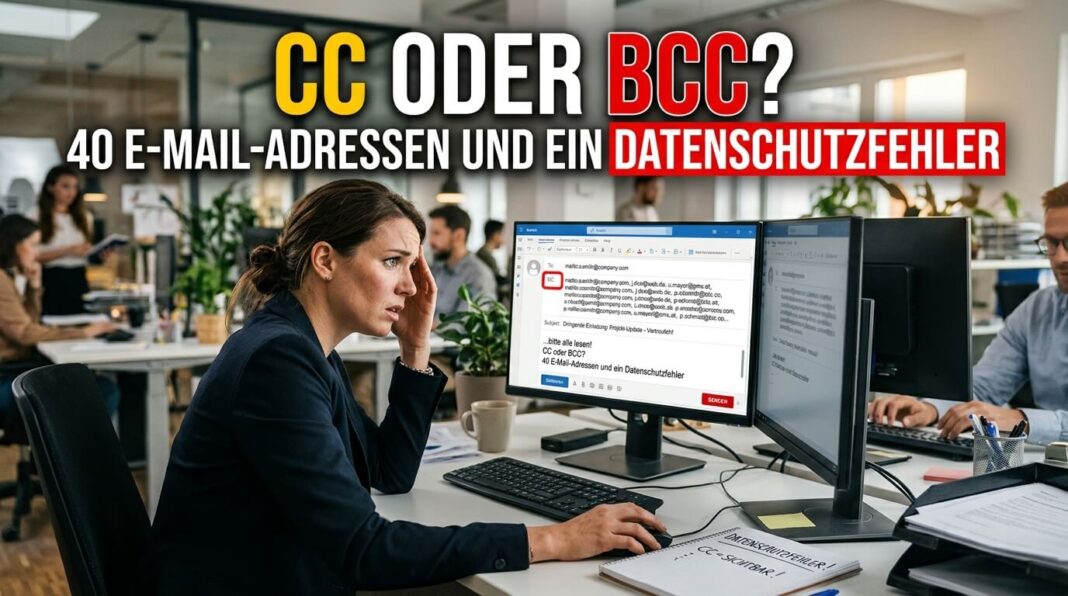
Auf den ersten Blick nichts Ungewöhnliches. Allerdings gab es ein kleines Detail, das die Angelegenheit interessant machte: Ich stand selbst im CC-Feld der E-Mail. Und damit nicht genug. Der gesamte Empfängerkreis war für sämtliche Adressaten sichtbar.
Auf einen Schlag hatte ich Zugriff auf 40 potenzielle E-Mail-Adressen von Mitarbeitenden des Unternehmens.
Meine erste Vermutung war eine Namensähnlichkeit oder eine fehlerhafte Zuordnung im E-Mail-Verteiler. Schließlich war ich weder Beschäftigter des Unternehmens noch gehörte ich zum angesprochenen Empfängerkreis.
Ich reagierte deshalb direkt auf die Nachricht und informierte den HR-Mitarbeitenden darüber, dass hier möglicherweise eine Namensverwechslung vorlag und ich versehentlich in den Verteiler aufgenommen worden war. Gleichzeitig informierte ich, dass ich die E-Mail aus Datenschutzgründen löschen werde.
Damit war die Sache für mich zunächst erledigt. Die eigentliche Frage blieb allerdings bestehen: Hätte sich dieser Vorfall nicht bereits durch eine einfache und grundlegende Maßnahme vermeiden lassen?
CC oder BCC – ein kleiner Unterschied mit großer Wirkung
Wer regelmäßig E-Mails an mehrere Empfänger versendet, sollte den Unterschied zwischen CC und BCC kennen. Beide Funktionen ermöglichen es, weitere Personen in eine E-Mail-Kommunikation einzubeziehen. Allerdings unterscheiden sie sich erheblich hinsichtlich der Sichtbarkeit der Empfänger.
CC – Carbon Copy (Kopie)
Werden E-Mail-Adressen in das CC-Feld eingetragen, können sämtliche Empfänger sehen, an wen die Nachricht ebenfalls versendet wurde. Jeder erhält damit Einblick in den vollständigen offenen Empfängerkreis.
Das ist durchaus sinnvoll, wenn alle Beteiligten voneinander wissen sollen und die gegenseitige Sichtbarkeit der Kontaktdaten beabsichtigt ist. Beispielsweise bei einer Projektkommunikation, in der mehrere Beteiligte gemeinsam an einem Sachverhalt arbeiten.
Problematisch wird es hingegen, wenn eine Nachricht an eine größere Gruppe von Personen versendet wird, die untereinander keinen Kommunikationsbedarf haben.
BCC – Blind Carbon Copy (Blindkopie)
Das BCC-Feld funktioniert anders. Die dort eingetragenen Empfänger erhalten ebenfalls die Nachricht, können jedoch nicht erkennen, wer außer ihnen noch zum Empfängerkreis gehört.
Gerade bei Rundschreiben, allgemeinen Informationen, Einladungen oder internen Mitteilungen an größere Personengruppen ist das häufig die sinnvollere Variante.
Im geschilderten Fall hätte die Verwendung des BCC-Feldes dafür gesorgt, dass ich weder die E-Mail-Adressen der 40 Mitarbeitenden noch diese meine E-Mail-Adresse hätten sehen können.
Eine einfache Einstellung hätte somit verhindert, dass personenbezogene Kontaktdaten unnötig offengelegt werden.
Sind E-Mail-Adressen überhaupt personenbezogene Daten?
Eine Frage, die im beruflichen Alltag häufig unterschätzt wird, lautet: Sind E-Mail-Adressen tatsächlich personenbezogene Daten?
Die Antwort lautet grundsätzlich ja, sofern die Adresse einer natürlichen Person zugeordnet werden kann.
Dabei spielt es keine entscheidende Rolle, ob es sich um eine private oder geschäftliche E-Mail-Adresse handelt. Auch eine geschäftliche Adresse wie vorname.nachname@unternehmen.de kann einen unmittelbaren Personenbezug herstellen.
Die Datenschutz-Grundverordnung (DSGVO) definiert personenbezogene Daten in Artikel 4 Absatz 1 entsprechend weit. Dazu gehören sämtliche Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen.
Werden solche Adressen über das CC-Feld für andere Empfänger sichtbar gemacht, werden personenbezogene Daten gegenüber diesen Empfängern offengelegt.
Das ist nicht automatisch in jedem denkbaren Fall rechtswidrig. Es bedarf jedoch einer entsprechenden datenschutzrechtlichen Grundlage und einer nachvollziehbaren Zweckmäßigkeit. Insbesondere muss geprüft werden, ob die Offenlegung überhaupt erforderlich ist.
Genau hier liegt das Problem vieler offener E-Mail-Verteiler: Häufig gibt es schlicht keinen sachlichen Grund dafür, dass sämtliche Empfänger die Kontaktdaten aller anderen Beteiligten kennen müssen.
Das Bayerische Landesamt für Datenschutzaufsicht weist ausdrücklich auf diese Problematik hin und empfiehlt für entsprechende Sammel-E-Mails die Verwendung des BCC-Feldes.
Eine Datenschutzpanne ist nicht immer ein großes Datenleck
Natürlich muss man bei der Bewertung eines solchen Vorfalls die Verhältnismäßigkeit wahren. In meinem konkreten Fall wurden keine Gesundheitsdaten, Gehaltsinformationen oder sonstigen sensiblen persönlichen Informationen offengelegt. Es ging um die Sichtbarkeit von 40 E-Mail-Adressen und die Tatsache, dass eine nicht zum Unternehmen gehörende Person versehentlich in einen internen Informationsverteiler aufgenommen wurde.
Das macht den Vorgang nicht automatisch bedeutungslos. Es wäre allerdings ebenso falsch, daraus unmittelbar einen schwerwiegenden Datenschutzskandal abzuleiten.
Die DSGVO unterscheidet bei Datenschutzverletzungen zwischen dem Vorliegen einer Verletzung und den daraus resultierenden Risiken für die Rechte und Freiheiten betroffener Personen.
Artikel 33 DSGVO sieht grundsätzlich eine Meldung an die zuständige Datenschutzaufsichtsbehörde innerhalb von 72 Stunden vor, sofern die Verletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Artikel 34 regelt darüber hinaus die Information betroffener Personen bei einem voraussichtlich hohen Risiko. Entscheidend ist also die konkrete Risikobewertung.
Dazu gehört auch die Frage, welche Informationen offengelegt wurden, wie viele Personen betroffen sind, wer Zugriff erhalten hat und welche möglichen Folgen daraus entstehen können.
Eine offene E-Mail-Verteilerliste mit 40 geschäftlichen E-Mail-Adressen ist anders zu bewerten als eine versehentlich versendete Nachricht mit Gesundheitsinformationen oder Gehaltsabrechnungen.
Dennoch sollte man solche Vorfälle nicht einfach als belanglose Flüchtigkeitsfehler abtun. Auch kleinere Datenschutzverletzungen zeigen, wo organisatorische Abläufe und das Bewusstsein für den Umgang mit personenbezogenen Daten verbessert werden können.
Warum meine Reaktion die richtige war
Ich hätte die E-Mail selbstverständlich auch einfach ignorieren und anschließend löschen können. Schließlich war ich nicht der Absender und auch nicht dafür verantwortlich, wie der HR-Mitarbeitende seinen Verteiler gepflegt oder die Empfänger ausgewählt hatte. Trotzdem hielt ich es für richtig, den Absender unmittelbar auf den Fehler hinzuweisen. Einerseits, weil ich die E-Mail Nachricht nicht hätte erhalten sollen. Andererseits, weil aus meiner Sicht eine Namensverwechslung bestand und eine Person die E-Mail Nachricht nicht erhalten hat.
Was ich durch meine Haltung erreichen wollte:
Erstens: Transparenz schaffen.
Der Mitarbeitende konnte zunächst gar nicht wissen, dass sich eine Person außerhalb des Unternehmens im Verteiler befand. Eine kurze Rückmeldung ermöglicht es ihm, den Fehler zu erkennen und gegebenenfalls die Ursache zu untersuchen.
Zweitens: Weitere Offenlegung vermeiden.
Durch die Rückmeldung konnte ich darauf hinweisen, dass die Nachricht möglicherweise an einen falschen Empfänger gelangt war. Damit erhielt das Unternehmen die Gelegenheit, angemessen zu reagieren und weitere Schritte einzuleiten.
Drittens: Verantwortungsbewusster Umgang mit fremden Kontaktdaten.
Ich habe keinen Grund, die E-Mail-Adressen der 40 Mitarbeitenden zu speichern, anderweitig zu verwenden oder für eigene Zwecke zu nutzen. Die Tatsache, dass mir diese Daten versehentlich zugänglich gemacht wurden, bedeutet schließlich nicht, dass ich sie verwenden darf.
Viertens: Einen möglichen organisatorischen Fehler sichtbar machen.
Ein solcher Hinweis ist keine Beschwerde und auch kein persönlicher Angriff auf den Mitarbeitenden. Er ist zunächst einmal konstruktive Rückmeldung zu einem vermeidbaren Fehler.
Genau so sollte man meines Erachtens auch mit solchen Situationen umgehen: sachlich, lösungsorientiert und ohne unnötige Dramatisierung.
Was der HR-Mitarbeitende besser hätte machen können
Natürlich ist es leicht im Nachhinein auf einen Fehler hinzuweisen. Jeder macht Fehler, und auch in Personalabteilungen arbeiten Menschen, die unter Zeitdruck stehen und täglich zahlreiche Kommunikationsvorgänge bearbeiten müssen. Trotzdem darf man gerade von einer Personalabteilung einen besonders sorgfältigen Umgang mit personenbezogenen Daten erwarten. Schließlich gehört der Umgang mit Bewerberdaten, Beschäftigtendaten und vertraulichen Informationen zu den zentralen Aufgaben des Personalbereichs.
Im konkreten Fall hätte es mehrere Möglichkeiten gegeben, den Vorfall zu verhindern, bzw. ihn einzugrenzen.
1. BCC statt CC verwenden
Die naheliegendste Lösung wäre gewesen, den Empfängerkreis in das BCC-Feld einzutragen. Dadurch hätte ist zwar weiterhin wahrscheinlich die Nachricht erhalten, aber sämtliche E-Mail-Adressen vor den anderen Empfängern wären verborgen geblieben.
2. Verteiler regelmäßig überprüfen
Wenn ein internes Gesundheitsprogramm an Beschäftigte kommuniziert wird, sollte sichergestellt sein, dass ausschließlich die tatsächlich vorgesehenen Personen angeschrieben werden.
Gerade bei größeren Unternehmen können veraltete Verteiler, Namensähnlichkeiten oder fehlerhafte Zuordnungen dazu führen, dass ehemalige Bewerber, ausgeschiedene Beschäftigte oder externe Kontakte versehentlich berücksichtigt werden.
3. Verteiler und Versandprozesse organisatorisch absichern
Bei regelmäßigen Rundschreiben sollte nicht allein auf die Aufmerksamkeit einzelner Mitarbeitendenden vertraut werden. Technische und organisatorische Maßnahmen können helfen, Fehler zu vermeiden.
Dazu gehören beispielsweise freigegebene Verteiler, automatisierte Serien-E-Mails oder geeignete Mailinglisten-Systeme.
4. Sensibilisierung für Datenschutz im Arbeitsalltag
Der Unterschied zwischen CC und BCC ist keine komplizierte technische Angelegenheit. Trotzdem zeigt die Praxis, dass gerade solche vermeintlichen Kleinigkeiten regelmäßig zu Datenschutzproblemen führen.
Deshalb sollte der richtige Umgang mit E-Mail-Verteilern Bestandteil einer kontinuierlichen Datenschutzsensibilisierung sein.
Datenschutz beginnt nicht erst bei großen IT-Sicherheitsvorfällen
Wenn Unternehmen über Datenschutz sprechen, denken viele zunächst an Cyberangriffe, Ransomware, kompromittierte Kundendatenbanken oder den Verlust sensibler Dokumente. Das sind zweifellos wichtige Themen. Allerdings beginnt ein verantwortungsvoller Umgang mit personenbezogenen Daten bereits bei alltäglichen Arbeitsabläufen.
Eine falsch adressierte E-Mail, ein offener Verteiler oder ein versehentlich angehängtes Dokument können ausreichen, um Informationen an Personen weiterzugeben, die diese gar nicht erhalten sollten. Dabei sind solche Fehler häufig vermeidbar.
Es braucht dafür nicht zwingend ein umfangreiches Datenschutzprojekt oder eine neue Sicherheitssoftware. Manchmal reicht es bereits, einen bestehenden Prozess zu hinterfragen und eine einfache Regel konsequent umzusetzen. Das gilt insbesondere für Personalabteilungen, die täglich mit Informationen umgehen, deren Vertraulichkeit für Bewerber und Beschäftigte eine besondere Bedeutung hat.
Ein Unternehmen kann noch so umfangreiche Datenschutzrichtlinien besitzen. Wenn deren praktische Umsetzung im Arbeitsalltag nicht funktioniert, bleiben sie letztlich nur gut formulierte Dokumente.
Mein Fazit: 40 E-Mail-Adressen, ein vermeidbarer Fehler und eine einfache Lösung
Was bleibt von diesem kleinen Vorfall? Ich habe eine E-Mail erhalten, die offensichtlich nicht für mich bestimmt war. Ich habe den Absender darauf hingewiesen, dass möglicherweise eine Namensähnlichkeit vorliegt, und darauf hingewiesen, dass ich die Nachricht aus Datenschutzgründen löschen werde. Aus meiner Sicht war das die richtige Reaktion.
Gleichzeitig hätte sich die Offenlegung der 40 E-Mail-Adressen durch die Verwendung des BCC-Feldes vermeiden lassen. Der Vorfall zeigt damit sehr anschaulich, dass Datenschutz nicht erst bei komplexen IT-Systemen oder großen Sicherheitsvorfällen beginnt. Er beginnt bereits bei alltäglichen Entscheidungen.
Und vielleicht ist genau das die wichtigste Erkenntnis: Professioneller Datenschutz zeigt sich nicht allein darin, welche Richtlinien ein Unternehmen verabschiedet. Er zeigt sich vor allem darin, wie konsequent diese Richtlinien im täglichen Handeln berücksichtigt werden. Denn manchmal liegt zwischen einer datenschutzgerechten E-Mail und einer vermeidbaren Datenpanne tatsächlich nur ein einziger Klick.
Leserfrage
Wie gehst du mit solchen Situationen um? Hast du selbst schon einmal eine E-Mail erhalten, bei der sämtliche Empfänger im CC-Feld sichtbar waren, obwohl es dafür keinen nachvollziehbaren Grund gab?
Und sollte der Umgang mit CC und BCC deiner Meinung nach zur selbstverständlichen Grundkompetenz jedes Mitarbeitenden gehören, insbesondere in Personalabteilungen?