
Stell dir vor, dein Unternehmen investiert über Jahre hinweg in eine leistungsfähige Softwareplattform. Tausende Mitarbeiter arbeiten täglich damit, sämtliche Geschäftsprozesse sind darauf abgestimmt, Datenbestände wachsen kontinuierlich und immer mehr Systeme werden miteinander verknüpft. Alles funktioniert. Zumindest solange, bis der Anbieter seine Lizenzmodelle verändert, die Preise erhöht, bestimmte Funktionen nur noch in teureren Paketen anbietet oder eine strategische Entscheidung trifft, die nicht zu deinen Unternehmensinteressen passt.
Plötzlich wird aus einer komfortablen Softwarelösung eine strategische Abhängigkeit. Ein Wechsel erscheint kaum noch realistisch, weil Datenmigration, Prozessanpassungen, Schnittstellen und Schulungen erhebliche Kosten verursachen würden. Willkommen im Vendor Lock-in!
Genau an diesem Punkt beginnt eine Diskussion, die deutsche Unternehmen zunehmend beschäftigen sollte: Wie unabhängig ist die eigene IT eigentlich noch? Und welche Möglichkeiten bieten Open-Source-Lösungen, um Kontrolle über Technologie, Daten und Kosten zurückzugewinnen?
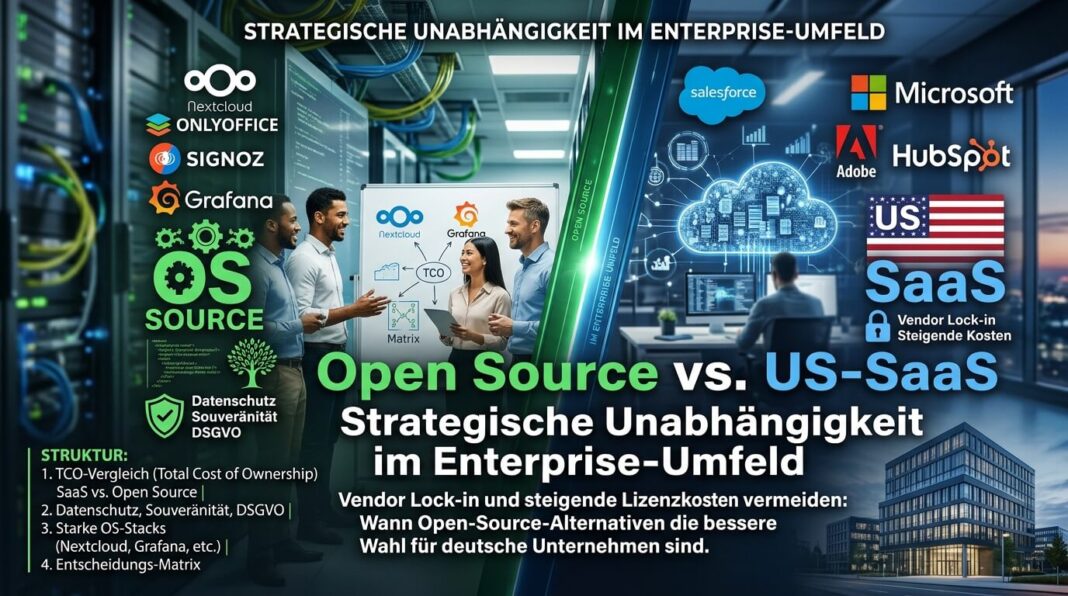
Die Diskussion zwischen Open Source und US-amerikanischen SaaS-Anbietern ist längst keine Glaubensfrage mehr. Es geht um wirtschaftliche Handlungsfähigkeit, Datenschutz, technologische Resilienz und langfristige Wettbewerbsfähigkeit. Gerade im Enterprise-Umfeld lohnt sich deshalb ein genauer Blick auf alternative Betriebsmodelle und leistungsfähige Open-Source-Stacks.
Digitale Souveränität: Warum Unternehmen ihre IT-Abhängigkeiten hinterfragen sollten
Digitale Souveränität bedeutet nicht, dass ein Unternehmen sämtliche Software selbst entwickeln oder jeden Server im eigenen Rechenzentrum betreiben muss. Vielmehr geht es darum, die Fähigkeit zu behalten, selbstbestimmt über die eigene digitale Infrastruktur, eingesetzte Technologien und geschäftskritische Daten entscheiden zu können.
Dazu gehört insbesondere die Möglichkeit, Anbieter zu wechseln, Daten in geeigneter Form zu exportieren, alternative Betriebsmodelle einzusetzen und kritische Geschäftsprozesse unabhängig von einzelnen Technologieunternehmen aufrechtzuerhalten. Wer diese Möglichkeiten besitzt, hat einen erheblichen strategischen Vorteil. Wer sie nicht besitzt, muss unter Umständen Entscheidungen akzeptieren, die eigentlich nicht im eigenen Interesse liegen.
Die Europäische Kommission hat die Bedeutung technologischer Souveränität inzwischen ausdrücklich aufgegriffen. Mit dem im Juni 2026 vorgestellten europäischen Paket zur technologischen Souveränität und einer neuen Open-Source-Strategie sollen unter anderem technologische Abhängigkeiten reduziert und offene digitale Ökosysteme gestärkt werden. Das zeigt ziemlich deutlich, dass es sich nicht mehr nur um ein Thema für technikaffine Idealisten handelt. Digitale Unabhängigkeit ist mittlerweile auch eine wirtschafts- und sicherheitspolitische Fragestellung.
Vendor Lock-in: Wenn der Softwareanbieter zum strategischen Risiko wird
Vendor Lock-in beschreibt eine Situation, in der ein Unternehmen nur noch mit erheblichem Aufwand oder wirtschaftlichen Nachteilen von einem Anbieter zu einem anderen wechseln kann. Die Ursachen liegen häufig in proprietären Datenformaten, individuellen Schnittstellen, herstellerspezifischen Erweiterungen oder tief integrierten Geschäftsprozessen.
Besonders problematisch wird es, wenn mehrere Abhängigkeiten gleichzeitig entstehen. Ein Unternehmen nutzt beispielsweise eine SaaS-Plattform für Kommunikation, Dokumentenverwaltung, Identitätsmanagement und Projektsteuerung. Werden diese Dienste miteinander verzahnt, steigt der Aufwand für einen möglichen Anbieterwechsel erheblich.
Typische Ursachen für Vendor Lock-in sind:
- Proprietäre Datenformate: Daten lassen sich möglicherweise nicht vollständig oder nur mit erheblichem Aufwand in andere Systeme übertragen. Selbst wenn ein Export angeboten wird, können Metadaten, Berechtigungen oder Versionsinformationen verloren gehen.
- Herstellerspezifische Schnittstellen: Individuelle APIs und proprietäre Integrationen erschweren die Migration. Anwendungen müssen unter Umständen umfangreich angepasst oder neu entwickelt werden.
- Lizenzabhängige Funktionen: Unternehmen gewöhnen sich an bestimmte Funktionen, die später nur noch in teureren Lizenzpaketen verfügbar sind. Ein Wechsel kann dadurch zusätzliche Kosten für Ersatzlösungen verursachen.
- Abhängigkeit von Ökosystemen: Je stärker Anwendungen, Identitäten, Daten und Automatisierungen miteinander verzahnt sind, desto schwieriger wird eine schrittweise Ablösung.
- Fehlende Exit-Strategie: Viele Unternehmen beschäftigen sich erst mit einem möglichen Anbieterwechsel, wenn die Preise steigen oder Vertragsbedingungen ungünstiger werden.
Vendor Lock-in ist deshalb nicht ausschließlich ein technisches Problem. Es ist ein unternehmerisches Risiko, das bereits bei der Auswahl neuer IT-Systeme berücksichtigt werden sollte.
Datenexport: Wenn deine eigenen Daten plötzlich nicht mehr vollständig dir gehören
Ein Aspekt, der bei der Diskussion um digitale Souveränität häufig unterschätzt wird, ist die tatsächliche Exportierbarkeit der eigenen Daten. Viele SaaS-Anbieter werben mit Exportfunktionen und APIs, sodass Unternehmen zunächst davon ausgehen, ihre Daten bei Bedarf problemlos auf eine andere Plattform übertragen zu können. In der Praxis sieht das allerdings nicht immer so komfortabel aus.
Ich musste bereits feststellen, dass manche Anbieter lediglich bestimmte Teile der gespeicherten Daten für einen Export bereitstellen. Andere Informationen fehlen vollständig oder lassen sich nur über bestimmte Funktionen und Schnittstellen abrufen. Selbst wenn eine API vorhanden ist, bedeutet das keineswegs, dass darüber sämtliche Daten und Informationen zugänglich sind. Gerade bei komplexen Unternehmensanwendungen können beispielsweise Historien, Verknüpfungen, Metadaten, Berechtigungen, Kommentare oder systeminterne Informationen fehlen.
Das Problem wird häufig erst dann sichtbar, wenn ein Unternehmen tatsächlich über einen Anbieterwechsel nachdenkt. Plötzlich stellt sich heraus, dass ein vollständiger Datenexport technisch gar nicht vorgesehen ist oder nur mit erheblichem zusätzlichem Aufwand umgesetzt werden kann. Unter Umständen müssen Unternehmen eigene Exportskripte entwickeln, Daten manuell aufbereiten oder auf Informationen verzichten, die über Jahre hinweg für Geschäftsprozesse und Dokumentationen relevant waren.
Deshalb sollte die Frage nach der Datenportabilität bereits bei der Auswahl einer SaaS-Lösung eine zentrale Rolle spielen. Ein Anbieter sollte nicht nur erklären können, dass Daten exportiert werden können. Er sollte nachvollziehbar darlegen, welche Daten vollständig exportierbar sind, in welchen Formaten sie bereitgestellt werden und welche Informationen über APIs tatsächlich zugänglich sind.
Besonders wichtig sind dabei folgende Fragen:
- Vollständigkeit: Lassen sich wirklich sämtliche geschäftsrelevanten Daten exportieren oder beschränkt sich der Export auf ausgewählte Datentypen?
- Datenstrukturen: Bleiben Beziehungen zwischen Datensätzen, Metadaten, Historien und Berechtigungen erhalten?
- API-Verfügbarkeit: Sind alle relevanten Daten über dokumentierte Schnittstellen erreichbar oder existieren funktionale Einschränkungen?
- Exportformate: Werden offene, maschinenlesbare Formate bereitgestellt, die eine Weiterverarbeitung in anderen Systemen ermöglichen?
- Exit-Unterstützung: Unterstützt der Anbieter eine vollständige Migration oder beschränkt sich seine Unterstützung auf einen standardisierten Datenexport?
- Meine persönliche Empfehlung: Lasst euch die Exportmöglichkeiten nicht nur in einer Präsentation zeigen. Testet sie vor der Vertragsentscheidung mit realistischen Daten und prüft, ob sich daraus tatsächlich eine vollständige Migration auf ein anderes System durchführen lässt.
Denn eines sollte klar sein: Daten, die ein Unternehmen über Jahre hinweg aufgebaut, gepflegt und bezahlt hat, dürfen nicht durch technische Einschränkungen eines SaaS-Anbieters zu einer unfreiwilligen Wechselbarriere werden.
Eine API ist noch keine Exit-Strategie. Und ein Datenexport ist noch lange keine vollständige Datenportabilität.
Total Cost of Ownership: Ist Open Source wirklich günstiger?
Ein besonders häufiges Argument für SaaS-Lösungen lautet: Wir müssen uns um nichts kümmern. Keine eigenen Server, keine aufwendigen Installationen, keine regelmäßigen Softwareupdates und keine zusätzlichen Administratoren. Der Anbieter übernimmt den Betrieb, während das Unternehmen die Software einfach nutzt.
Das ist durchaus ein überzeugendes Argument. Allerdings wird dabei häufig nur ein Teil der tatsächlichen Kosten betrachtet. SaaS-Abonnements erscheinen auf den ersten Blick transparent, während die Kosten einer selbst betriebenen Open-Source-Lösung häufig deutlich komplexer kalkuliert werden müssen.
Für einen fairen Vergleich ist deshalb die Total Cost of Ownership (TCO) entscheidend. Sie betrachtet sämtliche Kosten, die während des gesamten Lebenszyklus einer Softwarelösung entstehen. Dazu gehören nicht nur Lizenzgebühren, sondern auch Infrastruktur, Personal, Wartung, Integration, Support, Sicherheit, Schulungen und spätere Migrationen.
SaaS: Komfort hat seinen Preis
Bei Software-as-a-Service übernimmt der Anbieter einen erheblichen Teil der technischen Betriebsverantwortung. Das Unternehmen erhält einen Zugang zur Anwendung und bezahlt dafür in der Regel monatliche oder jährliche Gebühren.
Besonders bei großen Organisationen können nutzerbasierte Lizenzmodelle allerdings schnell teuer werden. Wenn mehrere tausend Mitarbeiter Zugriff benötigen, entstehen erhebliche laufende Kosten. Hinzu kommen möglicherweise zusätzliche Gebühren für Speicherplatz, API-Nutzung, Sicherheitsfunktionen, Automatisierungen oder erweiterte Verwaltungsfunktionen.
Ein weiterer Faktor ist die eingeschränkte Kostenkontrolle. Anbieter können ihre Preisstrukturen verändern, Produkte zusammenlegen oder Funktionen in andere Lizenzpakete verschieben. Selbst wenn bestehende Verträge zunächst geschützt sind, können Verlängerungen oder zusätzliche Anforderungen zu erheblichen Mehrkosten führen.
Typische SaaS-Kostenpositionen sind:
- Nutzerlizenzen und Abonnements: Die regelmäßigen Gebühren bilden meist den größten sichtbaren Kostenblock. Bei wachsenden Mitarbeiterzahlen steigen die Kosten häufig proportional mit.
- Zusatzmodule und Premiumfunktionen: Funktionen wie erweitertes IAM, Audit-Logs, Compliance-Berichte oder Automatisierungen können zusätzliche Lizenzkosten verursachen.
- Speicher- und Transaktionskosten: Große Datenmengen, zusätzliche API-Aufrufe oder hohe Nutzungsspitzen können die monatlichen Ausgaben erhöhen.
- Integrationsaufwand: Auch SaaS-Systeme müssen in bestehende Anwendungen, Identitätsdienste und Geschäftsprozesse integriert werden. Diese Arbeiten verschwinden nicht dadurch, dass die Software extern betrieben wird.
- Migration und Anbieterwechsel: Proprietäre Datenstrukturen und komplexe Abhängigkeiten können später erhebliche Exit-Kosten verursachen.
Der eigentliche Vorteil von SaaS liegt damit weniger in der grundsätzlichen Kostenfreiheit des Betriebs, sondern in der Auslagerung technischer Aufgaben und der besseren Skalierbarkeit. Ob das wirtschaftlich sinnvoll ist, hängt stark vom konkreten Anwendungsfall ab.
SaaS-Preiserhöhungen: Wenn aus einer komfortablen Lösung eine teure Abhängigkeit wird
Ein weiterer Punkt den IT-Verantwortliche bei ihrer TCO-Betrachtung nicht unterschätzen sollten, ist die langfristige Preisentwicklung von SaaS-Produkten. Gerade etablierte Anbieter wie Atlassian haben in den vergangenen Jahren wiederholt ihre Lizenz- und Preismodelle angepasst. Für Unternehmen bedeutet das, dass eine heute wirtschaftlich attraktive Softwarelösung über mehrere Vertragsperioden hinweg deutlich teurer werden kann.
Natürlich bieten manche Anbieter die Möglichkeit, durch längere Vertragslaufzeiten oder mehrjährige Vertragsbindungen kurzfristig Preissteigerungen zu vermeiden oder bessere Konditionen auszuhandeln. Das verschafft Unternehmen zunächst Planungssicherheit. Allerdings löst es das grundsätzliche Problem nicht. Spätestens bei der nächsten Vertragsverlängerung können erneut veränderte Preise und Lizenzbedingungen auf den Tisch kommen.
Besonders kritisch wird es, wenn ein Unternehmen seine gesamte Arbeitsweise über Jahre hinweg auf eine Plattform ausgerichtet hat. Prozesse, Automatisierungen, Schnittstellen, Berechtigungsstrukturen und Mitarbeiterkompetenzen sind dann eng mit dem Produkt verbunden. Ein Wechsel ist zwar theoretisch möglich, wirtschaftlich und organisatorisch aber häufig mit erheblichem Aufwand verbunden. Genau diese Abhängigkeit verschiebt die Verhandlungsposition zunehmend zugunsten des Anbieters.
Ich sehe hier eine Entwicklung, die Unternehmen durchaus kritisch hinterfragen sollten: Solange die Software funktioniert und die Mitarbeiter damit zufrieden sind, werden Preiserhöhungen häufig einfach akzeptiert. Man verlängert den Vertrag, kalkuliert die zusätzlichen Kosten ein und arbeitet weiter wie bisher. Jahr für Jahr steigt damit die finanzielle Belastung, während die tatsächliche Wechselbereitschaft aufgrund der gewachsenen Abhängigkeiten immer weiter sinkt.
Irgendwann sollte allerdings die Frage erlaubt sein, ob das bisherige Geschäftsmodell für das eigene Unternehmen überhaupt noch wirtschaftlich sinnvoll ist. Vielleicht wäre eine Open-Source-Alternative inzwischen günstiger. Vielleicht würde sogar eine gezielte Eigenentwicklung bestimmter Funktionen langfristig mehr Nutzen bringen, weil sie exakt auf die eigenen Geschäftsprozesse zugeschnitten werden könnte.
Das bedeutet nicht, dass eine Eigenentwicklung grundsätzlich die bessere Wahl ist. Entwicklung, Wartung, Dokumentation, Sicherheit und Weiterentwicklung verursachen ebenfalls Kosten. Aber Unternehmen sollten diese Möglichkeit zumindest in ihre strategische Bewertung aufnehmen, anstatt steigende SaaS-Kosten dauerhaft als unvermeidbar hinzunehmen.
Meine persönliche Einschätzung: Bei manchen SaaS-Anbietern entsteht irgendwann der Eindruck, dass die wirtschaftliche Verwertung einer bestehenden Kundenbasis wichtiger wird als die langfristige Kostenattraktivität für den einzelnen Kunden. Die Kundenbeziehung bleibt bestehen, weil ein Wechsel aufwendig ist. Die Lizenzkosten steigen, während die Abhängigkeit weiter wächst. Die Kuh wird so lange gemolken, wie es der Markt hergibt.
Genau deshalb sollte eine TCO-Betrachtung nicht nur die heutigen Lizenzkosten berücksichtigen, sondern auch mögliche Preissteigerungen über einen Zeitraum von fünf Jahren oder länger simulieren.
Wer seine Wechselmöglichkeiten nicht regelmäßig überprüft, merkt möglicherweise erst bei der nächsten Preiserhöhung, wie teuer Bequemlichkeit und fehlende Alternativen tatsächlich geworden sind.
Self-Hosted und Managed Open Source: Mehr Kontrolle, andere Kostenstruktur
Bei einer selbst betriebenen Open-Source-Lösung entfallen häufig klassische Lizenzgebühren für die Community-Version. Das bedeutet allerdings nicht, dass die Software kostenlos betrieben werden kann.
Server, Storage, Netzwerk, Backup, Monitoring, Security, Updates und Personal verursachen weiterhin Kosten. Zusätzlich müssen Unternehmen Verantwortlichkeiten für Betrieb, Verfügbarkeit und Support definieren.
Eine interessante Zwischenlösung sind Managed-Open-Source-Angebote. Dabei übernimmt ein externer Dienstleister den technischen Betrieb einer Open-Source-Anwendung. Das Unternehmen profitiert von offenen Technologien und reduziert gleichzeitig den eigenen Administrationsaufwand.
Gerade für mittelständische Unternehmen kann dieses Modell attraktiv sein. Es verbindet die Flexibilität offener Software mit professionellen Betriebsleistungen.
| Kostenfaktor | US-SaaS | Self-Hosted Open Source | Managed Open Source |
| Softwarelizenz | Regelmäßig kostenpflichtig | Häufig kostenfrei, abhängig von Edition und Lizenz | Je nach Anbieter |
| Infrastruktur | Im Abonnement enthalten | Eigenes Rechenzentrum oder Cloud | Im Service enthalten oder separat |
| Administration | Überwiegend Anbieter | Eigenes IT-Team | Überwiegend Dienstleister |
| Updates | Anbieter | Eigenverantwortlich | Je nach Servicevertrag |
| Individualisierung | Anbieterabhängig | Häufig sehr flexibel | Vertrags- und produktabhängig |
| Datenkontrolle | Vertrags- und Architekturabhängig | Hoch | Anbieter- und Architekturabhängig |
| Skalierung | Häufig komfortabel | Eigenverantwortlich | Über Dienstleister |
Die entscheidende TCO-Frage: Was kostet mich die Lösung über fünf Jahre?
Ein sinnvoller TCO-Vergleich sollte mindestens einen Zeitraum von drei bis fünf Jahren betrachten. Gerade bei langfristig eingesetzten Enterprise-Systemen können sich anfänglich höhere Implementierungskosten durch niedrigere laufende Ausgaben amortisieren.
Dabei sollte nicht nur die Anzahl der Nutzer betrachtet werden. Ebenso relevant sind Datenvolumen, Verfügbarkeit, Sicherheitsanforderungen, Integrationskomplexität und benötigte Supportleistungen.
Eine mögliche Berechnungsgrundlage lautet:
TCO = Lizenzkosten + Infrastruktur + Personal + Betrieb + Support + Integration + Schulung + Migration + Ausstiegskosten
Besonders wichtig ist die Bewertung der internen Personalkosten. Ein selbst betriebenes System benötigt Verantwortliche für Updates, Monitoring, Backup, Berechtigungen und Störungsbehebung. Werden diese Aufwände nicht berücksichtigt, entsteht ein künstlich günstiger Open-Source-Vergleich.
Umgekehrt sollten Unternehmen auch die indirekten Kosten eines SaaS-Modells einbeziehen. Dazu gehören steigende Lizenzpreise, Abhängigkeiten von proprietären Schnittstellen und der Aufwand für spätere Anbieterwechsel.
Die günstigste Lösung ist deshalb nicht automatisch die wirtschaftlichste. Entscheidend ist, welches Betriebsmodell über den gesamten Betrachtungszeitraum das beste Verhältnis zwischen Kosten, Nutzen und strategischer Kontrolle bietet.
Datenschutz und DSGVO: Wo liegen die tatsächlichen Risiken?
Datenschutz ist eines der wichtigsten Argumente in der Diskussion um US-amerikanische SaaS-Anbieter. Viele Unternehmen bevorzugen deshalb Lösungen, die in Deutschland oder zumindest innerhalb der Europäischen Union betrieben werden.
Allerdings wäre es fachlich falsch, daraus abzuleiten, dass US-SaaS grundsätzlich nicht DSGVO-konform eingesetzt werden kann. Die Datenschutz-Grundverordnung gilt unabhängig davon, ob eine Software in Deutschland, Irland oder den Vereinigten Staaten betrieben wird. Entscheidend sind die konkreten Verarbeitungsvorgänge, die Rechtsgrundlagen, die vertraglichen Regelungen und gegebenenfalls die Voraussetzungen für internationale Datentransfers.
Die europäische Datenschutzlandschaft kennt dafür unterschiedliche Mechanismen. Dazu gehören beispielsweise Auftragsverarbeitungsverträge nach Artikel 28 DSGVO, Standardvertragsklauseln und Angemessenheitsbeschlüsse.
US-Anbieter und der CLOUD Act: Ein häufig unterschätzter Faktor
Ein Thema, das in diesem Zusammenhang regelmäßig diskutiert wird, ist der US CLOUD Act. Dieses Gesetz ermöglicht US-Behörden unter bestimmten gesetzlichen Voraussetzungen den Zugriff auf Daten, die sich im Besitz, in der Verwahrung oder unter der Kontrolle bestimmter US-amerikanischer Anbieter befinden.
Das bedeutet nicht, dass US-Behörden jederzeit beliebig auf sämtliche Unternehmensdaten zugreifen können. Es zeigt aber, dass der physische Speicherort allein keine vollständige Aussage über die rechtliche Zugriffssituation ermöglicht.
Auch das EU-US Data Privacy Framework spielt eine wichtige Rolle. Seit dem Angemessenheitsbeschluss der Europäischen Kommission vom 10. Juli 2023 können personenbezogene Daten unter bestimmten Voraussetzungen an zertifizierte US-Unternehmen übertragen werden. Das Framework ist allerdings kein pauschaler Freibrief für sämtliche Datenverarbeitungen und ersetzt insbesondere nicht die übrigen Anforderungen der DSGVO.
Unternehmen sollten deshalb prüfen:
- Wer verarbeitet die Daten? Neben dem eigentlichen SaaS-Anbieter müssen auch Unterauftragnehmer und weitere beteiligte Dienstleister betrachtet werden.
- Wo werden Daten gespeichert und verarbeitet? Rechenzentrumsstandorte, Backup-Regionen und Supportzugriffe können unterschiedliche Anforderungen auslösen.
- Welches Recht gilt? Neben europäischen Datenschutzvorschriften können weitere nationale Rechtsordnungen relevant sein.
- Welche Zugriffsmöglichkeiten bestehen? Administrative Zugänge, Supportprozesse und behördliche Zugriffsmöglichkeiten müssen in die Risikobewertung einfließen.
- Wie werden Daten geschützt? Verschlüsselung, Schlüsselverwaltung, Zugriffskontrollen und Protokollierung sind wesentliche Bestandteile einer belastbaren Sicherheitsarchitektur.
Ein professionelles Datenschutzkonzept betrachtet deshalb nicht nur den Standort des Rechenzentrums, sondern die gesamte Verarbeitungskette.
Open Source und DSGVO: Mehr Kontrolle ist nicht automatisch mehr Datenschutz
Open-Source-Software kann Unternehmen dabei helfen, die Kontrolle über ihre Datenverarbeitung zu verbessern. Wenn eine Anwendung auf eigener Infrastruktur oder bei einem europäischen Managed-Service-Anbieter betrieben wird, lassen sich Speicherorte, Zugriffsrechte und technische Schutzmaßnahmen gezielter gestalten.
Auch die Möglichkeit, den Quellcode einzusehen, kann bei Sicherheits- und Datenschutzprüfungen hilfreich sein. Unternehmen können nachvollziehen lassen, welche Daten verarbeitet werden und welche technischen Komponenten beteiligt sind.
Allerdings bleibt die Verantwortung für den konkreten Betrieb bestehen. Eine schlecht konfigurierte Nextcloud-Installation ist nicht automatisch datenschutzfreundlicher als eine professionell betriebene SaaS-Plattform.
Open Source bietet also Gestaltungsspielraum, ersetzt aber weder Datenschutzmanagement noch Informationssicherheitsmanagement.
Leistungsfähige Open-Source-Stacks für Enterprise-Unternehmen
Wer Open Source noch immer mit kleinen Entwicklerprojekten oder technisch eingeschränkten Community-Anwendungen verbindet, sollte sich den aktuellen Markt genauer anschauen. Inzwischen existieren zahlreiche Lösungen, die auch in anspruchsvollen Unternehmensumgebungen eingesetzt werden können.
Besonders interessant sind Plattformen, die sich miteinander kombinieren lassen. Anstatt eine einzelne Anwendung als vollständigen Ersatz für ein proprietäres Ökosystem zu betrachten, können Unternehmen einen modularen Technologie-Stack aufbauen.
Dabei lassen sich unterschiedliche Komponenten gezielt auswählen und über offene Schnittstellen miteinander verbinden.
Nextcloud: Die souveräne Plattform für Zusammenarbeit und Datenmanagement
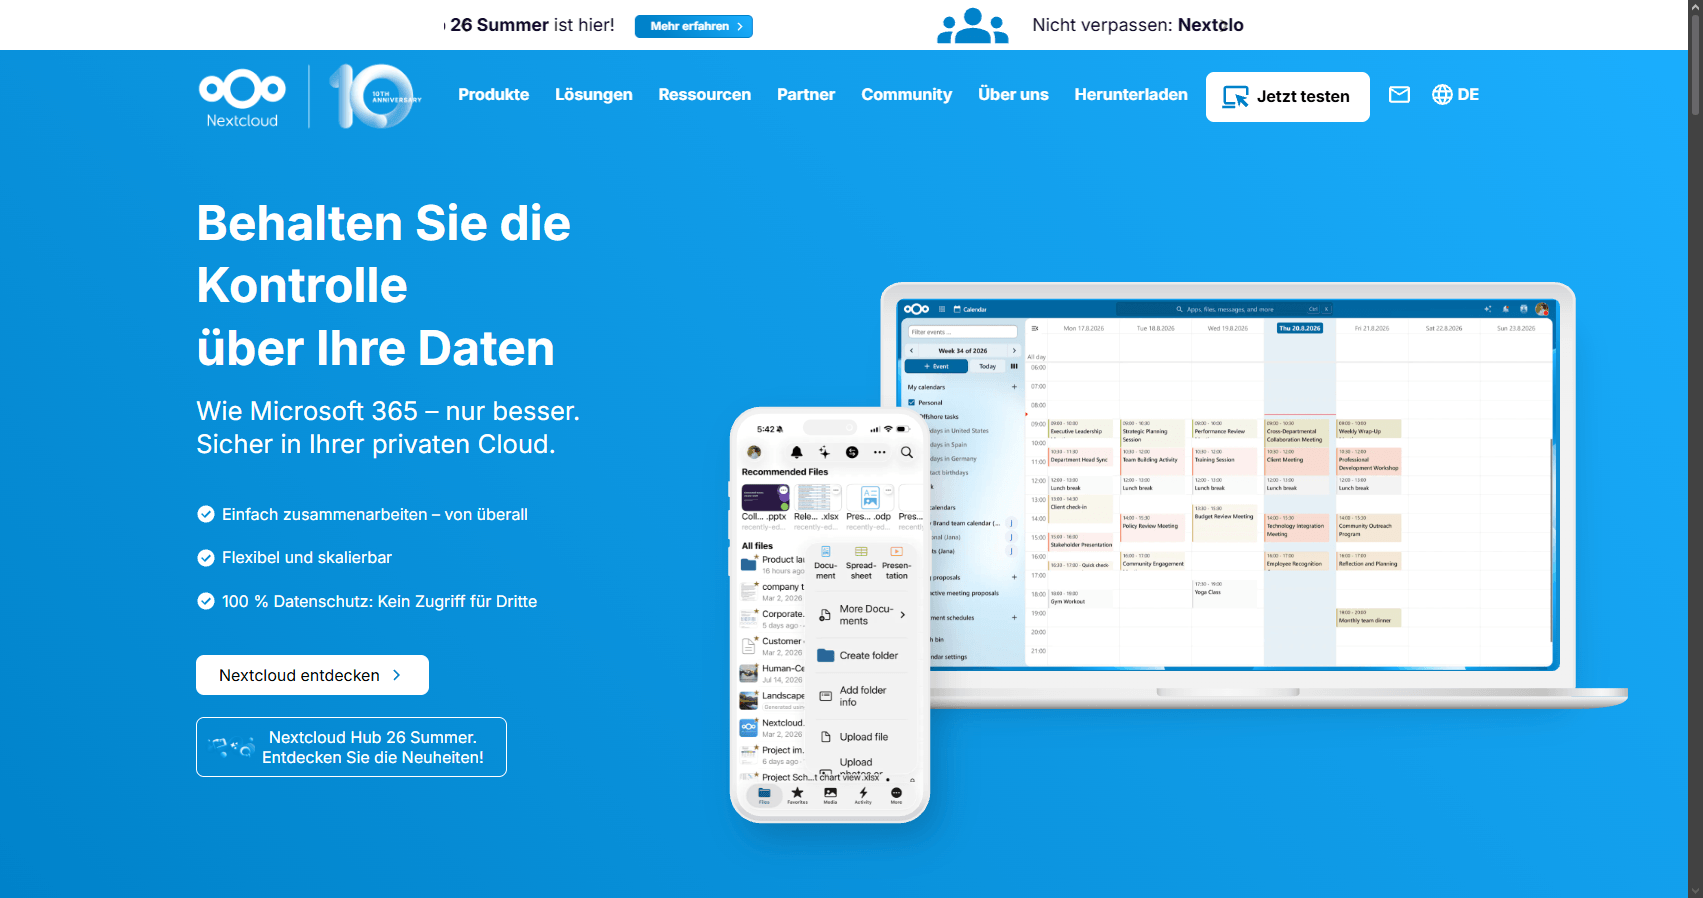
Nextcloud gehört zu den bekanntesten europäischen Open-Source-Plattformen für Zusammenarbeit und Dateiverwaltung. Die Lösung bietet unter anderem Dateiablage, Synchronisation, gemeinsame Bearbeitung, Kalender, Kontakte und Kommunikation. Mit Nextcloud Hub lassen sich verschiedene Funktionen in einer zentralen Umgebung bündeln.
Besonders interessant ist die Möglichkeit, Nextcloud auf eigener Infrastruktur oder bei einem geeigneten europäischen Hosting-Anbieter zu betreiben. Dadurch behalten Unternehmen weitreichende Kontrolle über Datenstandorte, Speicherarchitektur und Zugriffsrechte.
Zu den relevanten Einsatzmöglichkeiten gehören:
- Zentrale Dateiablage: Unternehmen können Dokumente strukturiert speichern, synchronisieren und organisationsweit bereitstellen.
- Teamarbeit: Gemeinsame Arbeitsbereiche erleichtern die Zusammenarbeit zwischen Abteilungen und Projektteams.
- Kommunikation: Nextcloud Talk ermöglicht Chat- und Videokommunikation innerhalb der eigenen Plattform.
- Integration: Über Schnittstellen und Apps lässt sich die Plattform in bestehende Unternehmensanwendungen integrieren.
Nextcloud ist damit eine interessante Alternative für Unternehmen, die ihre Datei- und Kollaborationsinfrastruktur stärker selbst kontrollieren möchten.
ONLYOFFICE: Dokumentenbearbeitung ohne vollständige Abhängigkeit von Microsoft 365
ONLYOFFICE ergänzt Nextcloud um eine leistungsfähige Umgebung zur Bearbeitung von Dokumenten, Tabellen und Präsentationen. Die Plattform unterstützt gängige Microsoft-Office-Dateiformate und ermöglicht die gemeinsame Bearbeitung von Dokumenten in Echtzeit. Besonders interessant ist die Integration mit Nextcloud, durch die sich Dokumente direkt innerhalb der eigenen Kollaborationsplattform bearbeiten lassen.
Damit entsteht eine mögliche Alternative für Unternehmen, die nicht sämtliche Office- und Kollaboration-Funktionen über Microsoft 365 beziehen möchten.
Allerdings sollte die Kompatibilität mit bestehenden Dokumentenvorlagen, Makros, komplexen Excel-Modellen und individuellen Office-Prozessen vor einer Migration sorgfältig geprüft werden. Gerade in großen Organisationen können kleine Unterschiede in der Dokumentendarstellung erhebliche Auswirkungen haben.
Wichtig ist außerdem die Lizenzbetrachtung: Die Open-Source-Komponenten von ONLYOFFICE stehen unter unterschiedlichen Lizenzen, darunter AGPLv3. Für bestimmte Enterprise-Funktionen und kommerzielle Einsatzszenarien können zusätzliche Angebote relevant sein.
Grafana: Monitoring und Observability unter eigener Kontrolle
Grafana gehört zu den etablierten Lösungen im Bereich Monitoring und Observability. Die Plattform visualisiert Metriken, Logs und Traces aus unterschiedlichen Datenquellen und ermöglicht den Aufbau individueller Dashboards. Unternehmen können damit Infrastruktur, Anwendungen und technische Services überwachen.
Grafana ist besonders interessant, weil sich unterschiedliche Datenquellen integrieren lassen. Dadurch müssen Unternehmen ihre Monitoring-Architektur nicht zwangsläufig an einen einzelnen Hersteller binden.
Mit Grafana OSS steht eine selbst betreibbare Open-Source-Variante zur Verfügung. Daneben existieren kommerzielle Enterprise- und Cloud-Angebote mit zusätzlichen Funktionen und Supportleistungen.
Für Unternehmen, die langfristig unabhängig bleiben möchten, bietet sich insbesondere die Kombination aus Grafana und offenen Monitoring-Standards an.
SigNoz: Moderne Observability als Alternative zu proprietären Monitoring-Plattformen
SigNoz ist eine interessante Open-Source-Lösung für Application Performance Monitoring und umfassende Observability. Die Plattform basiert auf OpenTelemetry und vereint Logs, Metriken und Traces in einer zentralen Umgebung. Dadurch können Entwickler und Betriebsteams Fehlerursachen über verschiedene technische Komponenten hinweg analysieren.
Ein wesentlicher Vorteil ist die Orientierung an offenen Standards. Unternehmen können ihre Anwendungen mit OpenTelemetry instrumentieren und Telemetriedaten an unterschiedliche kompatible Backends übertragen.
SigNoz lässt sich selbst betreiben und eignet sich insbesondere für Unternehmen, die eine integrierte Observability-Plattform aufbauen möchten.
Allerdings sollten Unternehmen die Unterschiede zwischen Community- und Enterprise-Angeboten genau prüfen. Funktionen wie erweiterte Zugriffskontrollen, SSO, Support und zusätzliche Compliance-Funktionen können an kommerzielle Editionen gebunden sein.
Der eigentliche Vorteil: Open-Source-Lösungen als integrierbarer Technologie-Stack
Die genannten Anwendungen zeigen, dass Open Source nicht zwingend bedeutet, für jeden Anwendungsfall eine isolierte Einzellösung einzusetzen.
Ein möglicher Enterprise-Stack könnte beispielsweise so aussehen:
| Einsatzbereich | Open-Source-Lösung | Aufgabe |
| Dateiablage und Collaboration | Nextcloud | Dokumente, Kalender, Kommunikation |
| Office-Anwendungen | ONLYOFFICE | Dokumente, Tabellen, Präsentationen |
| Monitoring und Dashboards | Grafana | Visualisierung und Überwachung |
| Observability | SigNoz | Logs, Metriken und Traces |
| Identitätsmanagement | Keycloak | SSO und föderiertes Identity Management |
| Container-Orchestrierung | Kubernetes | Betrieb und Skalierung containerisierter Anwendungen |
Entscheidend ist dabei nicht, möglichst viele Open-Source-Produkte einzusetzen. Vielmehr geht es darum, eine Architektur zu schaffen, in der einzelne Komponenten unabhängig voneinander ausgetauscht werden können.
Dazu gehören offene APIs, standardisierte Authentifizierungsverfahren, dokumentierte Datenformate und eine durchdachte Integrationsstrategie.
Ein solcher Stack kann die Abhängigkeit von einzelnen Herstellern erheblich reduzieren. Er verlangt allerdings auch eine saubere Architekturplanung und klare Verantwortlichkeiten für den Betrieb.
Entscheidungs-Matrix: Wann ist Open Source die bessere Wahl?
Die Entscheidung zwischen SaaS und Open Source sollte niemals ausschließlich anhand der Lizenzkosten getroffen werden. Beide Betriebsmodelle haben ihre Berechtigung und können abhängig von Anforderungen, Unternehmensgröße und vorhandenen IT-Kompetenzen wirtschaftlich sinnvoll sein.
Für IT-Leiter und Enterprise-Architekten empfiehlt sich deshalb eine strukturierte Bewertung anhand mehrerer Kriterien. Besonders wichtig ist die Frage, welche Systeme tatsächlich geschäftskritisch sind und wie hoch die Abhängigkeit von einem einzelnen Anbieter ausfällt.
Die wichtigsten Entscheidungskriterien
Für eine erste Bewertung eignet sich eine gewichtete Entscheidungsmatrix. Dabei werden die Kriterien entsprechend ihrer strategischen Bedeutung gewichtet und die verschiedenen Lösungsoptionen anhand einer einheitlichen Skala bewertet.
Eine mögliche Bewertung könnte folgendermaßen aussehen:
| Entscheidungskriterium | Gewichtung | US-SaaS | Self-Hosted Open Source | Managed Open Source |
| Datenschutz und Datenkontrolle | 20% | 2 | 5 | 4 |
| TCO über fünf Jahre | 20% | 3 | 4 | 4 |
| Anpassbarkeit | 15% | 2 | 5 | 4 |
| Administrationsaufwand | 15% | 5 | 2 | 4 |
| Herstellerunabhängigkeit | 15% | 2 | 5 | 4 |
| Skalierbarkeit | 10% | 5 | 3 | 4 |
| Support und Service | 5% | 52 | 2 | 4 |
Hinweis: Die Bewertungen sind beispielhafte Einschätzungen und keine allgemeingültigen Produktbewertungen. Die tatsächlichen Werte hängen vom Anbieter, der konkreten Softwareversion, dem Betriebsmodell und den Unternehmensanforderungen ab.
Die Gewichtung sollte jedes Unternehmen individuell festlegen. Ein stark reguliertes Unternehmen wird Datenschutz, Nachvollziehbarkeit und Datenkontrolle möglicherweise höher bewerten als ein junges Unternehmen mit begrenzten IT-Ressourcen.
Die Matrix schafft Transparenz und verhindert, dass Entscheidungen ausschließlich aufgrund persönlicher Präferenzen oder bestehender Herstellerbeziehungen getroffen werden.
Wann spricht besonders viel für Open Source?
Open Source ist vor allem dann interessant, wenn Unternehmen langfristig Kontrolle über geschäftskritische Systeme behalten möchten.
Das gilt beispielsweise für Datenplattformen, Kollaborationslösungen, Monitoring-Systeme und Identitätsmanagement. Gerade in diesen Bereichen existieren inzwischen leistungsfähige Alternativen zu proprietären Plattformen.
Besonders gute Voraussetzungen bestehen, wenn ein Unternehmen bereits über erfahrene IT-Mitarbeiter verfügt oder mit einem zuverlässigen Managed-Service-Partner zusammenarbeitet.
Open Source kann insbesondere dann die bessere Wahl sein, wenn:
- Langfristige Kostenkontrolle wichtig ist: Unternehmen möchten steigende nutzerbasierte Lizenzkosten reduzieren und ihre IT-Ausgaben besser planbar gestalten.
- Datenhoheit eine zentrale Rolle spielt: Sensible Unternehmensdaten sollen innerhalb einer kontrollierten Infrastruktur verarbeitet werden.
- Individuelle Anpassungen erforderlich sind: Geschäftsprozesse benötigen Funktionen, die proprietäre Standardprodukte nur eingeschränkt unterstützen.
- Herstellerunabhängigkeit strategisch relevant ist: Das Unternehmen möchte einzelne Komponenten austauschen können, ohne die gesamte Systemlandschaft neu aufzubauen.
- Technologische Flexibilität gewünscht ist: Offene Schnittstellen und Standards sollen langfristig die Integration unterschiedlicher Systeme ermöglichen.
Dabei darf allerdings nicht übersehen werden, dass auch Open-Source-Projekte von ihren Entwicklern, Communitys und kommerziellen Dienstleistern abhängig sein können. Eine professionelle Bewertung sollte deshalb immer die Wartungsaktivität, Release-Strategie, Lizenzierung und langfristige Produktentwicklung berücksichtigen.
Wann bleibt SaaS die bessere Entscheidung?
Es wäre falsch SaaS grundsätzlich als strategischen Fehler darzustellen. Gerade für standardisierte Geschäftsprozesse können professionelle SaaS-Angebote erhebliche Vorteile bieten. Unternehmen müssen nicht jede Anwendung selbst betreiben und benötigen auch nicht für jedes technische Problem eigene Spezialisten.
Wenn eine Anwendung keine besonders sensiblen Daten verarbeitet, die Integrationsanforderungen überschaubar sind und der Anbieter verlässliche Vertragsbedingungen bietet, kann SaaS die wirtschaftlichere Lösung sein.
Besonders bei stark standardisierten Anwendungen, kurzfristig benötigten Services oder international verteilten Organisationen kann das Betriebsmodell seine Vorteile ausspielen.
Entscheidend ist, dass Unternehmen ihre Abhängigkeiten kennen und vertraglich sowie technisch für einen möglichen Ausstieg vorsorgen.
Die hybride Strategie: Nicht alles ersetzen, sondern gezielt unabhängig werden
Die größte Herausforderung besteht häufig darin, bestehende IT-Landschaften nicht unnötig zu destabilisieren. Eine vollständige Ablösung etablierter SaaS-Plattformen ist in vielen Unternehmen weder realistisch noch wirtschaftlich sinnvoll.
Stattdessen empfiehlt sich eine schrittweise Hybridstrategie. Dabei werden besonders kritische Systeme und Anwendungen mit hohen Abhängigkeiten identifiziert und gezielt auf alternative Betriebsmodelle geprüft.
Ein Unternehmen könnte beispielsweise seine bestehende SaaS-Umgebung zunächst beibehalten, aber Dateiablage, Monitoring oder Identitätsmanagement schrittweise durch Open-Source-Lösungen ergänzen.
Damit entsteht eine Architektur, in der nicht mehr sämtliche Geschäftsprozesse von einem einzigen Anbieter abhängen.
So gelingt die schrittweise Transformation
Eine erfolgreiche Transformation beginnt nicht mit der Installation neuer Software, sondern mit einer Bestandsaufnahme.
Unternehmen sollten zunächst ihre bestehende Systemlandschaft analysieren. Welche Anwendungen sind geschäftskritisch? Wo liegen sensible Daten? Welche Schnittstellen bestehen? Und welche Systeme verursachen besonders hohe laufende Kosten?
Anschließend empfiehlt sich ein strukturiertes Vorgehen:
1. IT-Abhängigkeiten identifizieren
Erfasst werden sollten sämtliche relevanten SaaS-Anbieter, Lizenzmodelle, Datenflüsse, Schnittstellen und technischen Abhängigkeiten. Besonders wichtig sind Anwendungen, bei denen ein Anbieterwechsel mit hohen wirtschaftlichen oder operativen Risiken verbunden wäre.
2. Wirtschaftlichkeit bewerten
Für ausgewählte Anwendungen wird ein TCO-Vergleich über mehrere Jahre erstellt. Dabei müssen auch Personalaufwand, Infrastruktur, Support und mögliche Migrationskosten berücksichtigt werden.
3. Open-Source-Alternativen evaluieren
Geeignete Lösungen werden anhand funktionaler, technischer, rechtlicher und wirtschaftlicher Kriterien bewertet. Dabei sollten nicht nur Community-Versionen, sondern auch kommerzielle Support- und Managed-Service-Angebote betrachtet werden.
4. Pilotprojekte durchführen
Bevor eine unternehmensweite Migration beginnt, sollte die Lösung in einem klar abgegrenzten Bereich getestet werden. So lassen sich Integrationsprobleme, Performanceengpässe und Akzeptanzprobleme frühzeitig erkennen.
5. Migration und Betrieb standardisieren
Für den produktiven Einsatz müssen Monitoring, Backup, Wiederherstellung, Patchmanagement, Berechtigungen und Supportprozesse definiert sein. Nur so entsteht eine dauerhaft tragfähige Enterprise-Architektur.
6. Exit-Strategien etablieren
Auch Open-Source-Systeme sollten nicht ohne Ausstiegskonzept betrieben werden. Datenexporte, Schnittstellen und Wiederherstellungsverfahren müssen regelmäßig getestet werden.
Der große Vorteil dieser Vorgehensweise: Unternehmen gewinnen schrittweise mehr Kontrolle, ohne ihre bestehende IT-Landschaft auf einen Schlag verändern zu müssen.
Open Source als strategische Investition in die Zukunft
Die Diskussion um Open Source und US-amerikanische SaaS-Anbieter wird in den kommenden Jahren weiter an Bedeutung gewinnen.
Geopolitische Entwicklungen, neue regulatorische Anforderungen, steigende Softwarekosten und die zunehmende Bedeutung von KI verändern die Anforderungen an moderne Unternehmensarchitekturen. Unternehmen müssen sich stärker damit beschäftigen, welche Technologien ihre geschäftliche Handlungsfähigkeit langfristig sichern.
Dabei geht es nicht darum, amerikanische Technologieunternehmen grundsätzlich zu vermeiden. Viele dieser Anbieter liefern hervorragende Produkte und betreiben hochprofessionelle Plattformen.
Die entscheidende Frage lautet vielmehr: Ist ein Unternehmen in der Lage, seine technologische Strategie unabhängig von einzelnen Anbietern weiterzuentwickeln?
Open Source bietet dafür eine interessante Grundlage. Offene Standards, einsehbarer Quellcode, flexible Betriebsmodelle und die Möglichkeit, Software selbst zu betreiben, schaffen zusätzliche Handlungsspielräume.
Allerdings entsteht digitale Souveränität nicht allein durch die Auswahl einer Open-Source-Lösung. Sie benötigt eine durchdachte Architektur, qualifizierte Mitarbeiter, klare Betriebsprozesse und eine konsequente Strategie zur Reduzierung technischer Abhängigkeiten.
Gerade für mittelständische Unternehmen kann ein Managed-Open-Source-Ansatz eine interessante Möglichkeit sein, professionelle IT-Lösungen einzusetzen, ohne sich vollständig an große internationale Softwareanbieter zu binden.
Und vielleicht ist genau das der wichtigste Gedanke: Es geht nicht darum, möglichst viele Lizenzen einzusparen oder möglichst viele Anwendungen selbst zu hosten. Es geht darum, die Freiheit zu behalten, auch morgen noch selbst entscheiden zu können, welche Technologien das eigene Unternehmen voranbringen.
Digitale Souveränität bedeutet nicht, alles selbst machen zu müssen. Sie bedeutet, nicht alles von anderen abhängig machen zu müssen.
Mein Fazit: Technologie braucht Wahlfreiheit
Ich halte es für einen strategischen Fehler die Auswahl von Unternehmenssoftware ausschließlich anhand des Funktionsumfangs und der kurzfristigen Lizenzkosten zu treffen. Eine Software kann heute hervorragend funktionieren und morgen trotzdem zum Problem werden. Beispielsweise dann, wenn sich Geschäftsmodelle verändern, Lizenzbedingungen angepasst werden oder ein Anbieter Funktionen und Schnittstellen anders priorisiert als bisher.
Open Source schafft hier zusätzliche Möglichkeiten. Nicht jede Lösung ist automatisch für jedes Unternehmen geeignet, und auch der Betrieb offener Software benötigt Ressourcen und Know-how. Aber die Möglichkeit, Technologien selbst zu betreiben, anzupassen und bei Bedarf auszutauschen, ist ein erheblicher strategischer Vorteil.
Mein Ansatz wäre deshalb eine bewusste Mischung aus kommerziellen SaaS-Angeboten, europäischen Cloud-Diensten und professionell betriebenen Open-Source-Lösungen. Nicht ideologisch, nicht aus Prinzip, sondern anhand nachvollziehbarer wirtschaftlicher, technischer und strategischer Kriterien. Denn am Ende sollte nicht der Softwareanbieter darüber entscheiden, wie unabhängig dein Unternehmen in Zukunft arbeiten kann.
Wie sieht es in deinem Unternehmen aus? Setzt ihr bereits auf Open-Source-Alternativen oder seid ihr noch stark von US-amerikanischen SaaS-Plattformen abhängig? Welche Lösungen haben sich bei euch bewährt? Ich bin gespannt auf eure Erfahrungen!