
Montagmorgen, 9:15 Uhr. In Deinem Posteingang liegt eine Nachricht der IT-Security-Abteilung: Die jährliche Security-Awareness-Schulung ist fällig. Ein Link führt zu einer Präsentation mit 47 Folien, anschließend warten zwölf Multiple-Choice-Fragen. Wenn Du alles richtig beantwortest, erhältst Du einen grünen Haken und darfst Dich wieder Deinem eigentlichen Tagesgeschäft widmen. Drei Wochen später kannst Du Dich kaum noch daran erinnern, welche Merkmale eine gezielte Phishing-Attacke auszeichnen oder warum ein unerwarteter MFA-Push durchaus ein Warnsignal sein kann.
Kommt Dir das bekannt vor? Dann liegt das Problem möglicherweise nicht bei Dir oder Deinen Kollegen, sondern bei der Art und Weise, wie Unternehmen Sicherheitswissen vermitteln. Klassische Schulungsformate haben durchaus ihre Berechtigung, insbesondere wenn es darum geht, grundlegende Informationen standardisiert zu vermitteln oder regulatorische Nachweise zu dokumentieren. Allerdings bedeutet eine erfolgreich abgeschlossene Schulung noch lange nicht, dass Du Dein Verhalten im Arbeitsalltag tatsächlich veränderst. Wissen, das lediglich für einen Test auswendig gelernt wird, ist etwas anderes als Wissen, das Du in einer stressigen Situation zuverlässig abrufen kannst.
Genau hier setzt Security Awareness Gamification an. Statt Dich ausschließlich mit Informationen zu versorgen, wirst Du aktiv in Situationen gebracht, in denen Du Entscheidungen treffen, Probleme lösen und gemeinsam mit anderen Erfahrungen sammeln kannst. Das kann eine simulierte Cyber-Krise sein, ein digitaler Escape Room oder ein kleines Quiz während der Mittagspause. Der spielerische Ansatz ist dabei kein Selbstzweck, sondern ein Werkzeug, um Aufmerksamkeit, Motivation und Erinnerungsfähigkeit zu fördern. Ziel ist nicht, aus jedem Mitarbeiter einen Hacker zu machen, sondern Dich dazu zu befähigen, digitale Risiken zu erkennen und angemessen darauf zu reagieren.
Warum interaktive Sicherheitstrainings nachhaltiger wirken
Menschen lernen nicht ausschließlich durch das Lesen von Informationen oder das Anschauen von Präsentationen. Besonders nachhaltig können Lernprozesse sein, wenn Du neue Inhalte mit eigenen Erfahrungen, konkreten Entscheidungen und unmittelbarem Feedback verbindest. Wenn Du beispielsweise selbst erlebst, wie eine manipulierte E-Mail aufgebaut ist, entwickelst Du ein anderes Verständnis für Phishing als jemand, der lediglich eine Liste typischer Warnsignale durchliest. Das aktive Ausprobieren schafft einen persönlichen Bezug zum Lerninhalt. Gleichzeitig werden Zusammenhänge sichtbar, die in einer klassischen Präsentation häufig abstrakt bleiben.
Ein wichtiger Faktor ist dabei das sogenannte Experiential Learning, also erfahrungsbasiertes Lernen. Dieser Ansatz beschreibt einen Lernprozess, bei dem Du Erfahrungen sammelst, diese reflektierst, daraus Erkenntnisse ableitest und das Gelernte anschließend in neuen Situationen anwendest. Gerade in der Cyber-Security ist das interessant, weil Sicherheitsentscheidungen häufig unter Zeitdruck getroffen werden. Eine verdächtige E-Mail musst Du nicht erst in einem Lehrbuch analysieren, sondern sie landet möglicherweise zwischen zehn anderen dringenden Nachrichten. Ein gutes Sicherheitstraining bereitet Dich deshalb nicht nur fachlich vor, sondern trainiert auch Deine Reaktion auf reale Situationen.
Gamification ergänzt diesen Ansatz durch spieltypische Elemente wie Punkte, Herausforderungen, Fortschrittsanzeigen, Teamwettbewerbe und Belohnungen. Dabei solltest Du allerdings eine wichtige Unterscheidung kennen: Ein interaktives Training ist nicht automatisch Gamification, und Gamification bedeutet auch nicht, überall Ranglisten und Highscores einzubauen. Entscheidend ist, dass die spielerischen Elemente ein konkretes Lernziel unterstützen. Ein Wettbewerb, bei dem ausschließlich die schnellste Antwort zählt, kann sogar kontraproduktiv sein, wenn dadurch sorgfältiges Nachdenken und kritisches Prüfen in den Hintergrund geraten.
Die folgenden fünf Formate zeigen Dir, wie sich Security Awareness abwechslungsreicher gestalten lässt, ohne dabei fachliche Tiefe oder den Bezug zum Arbeitsalltag zu verlieren.
Format 1: Tabletop Exercises – Wenn der Ernstfall plötzlich auf dem Konferenztisch liegt
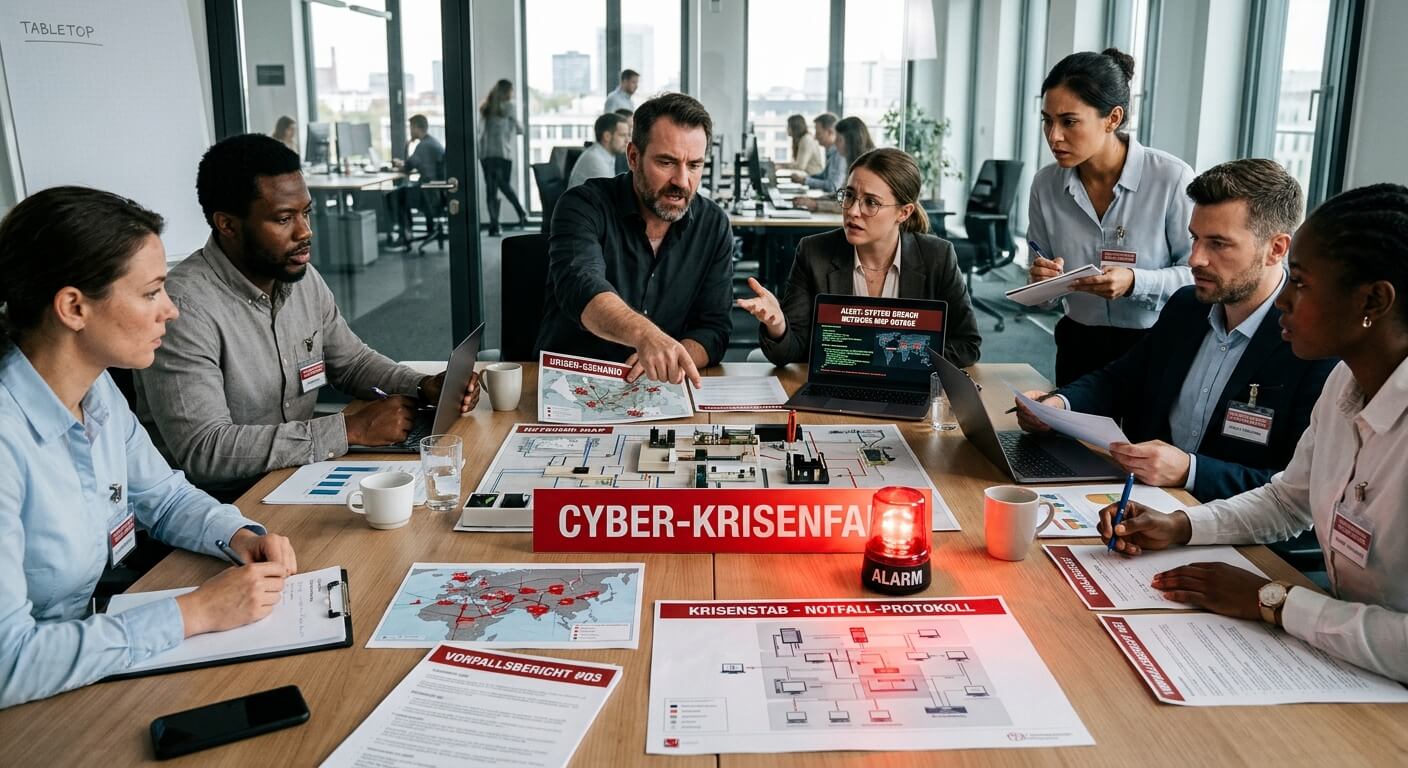
Stell Dir folgende Situation vor: Ein Mitarbeiter aus dem Vertrieb erhält eine E-Mail, die scheinbar von der Geschäftsführung stammt. Darin wird eine dringende Überweisung an einen neuen Geschäftspartner verlangt. Kurz darauf meldet sich ein Kollege aus der Buchhaltung, dessen Benutzerkonto plötzlich ungewöhnliche Aktivitäten aufweist. Gleichzeitig informiert die IT-Abteilung darüber, dass möglicherweise Zugangsdaten kompromittiert wurden. Was passiert jetzt? Wer wird informiert, wer entscheidet über die nächsten Schritte und welche Maßnahmen müssen zuerst eingeleitet werden?
Genau solche Situationen bilden den Kern einer Tabletop Exercise Cyber Security. Dabei handelt es sich um eine moderierte Krisensimulation, bei der Du gemeinsam mit anderen Teilnehmern anhand eines realistischen Szenarios Entscheidungen triffst. Im Gegensatz zu technischen Penetrationstests oder Live-Angriffssimulationen werden dabei keine produktiven Systeme angegriffen. Stattdessen spielt Ihr einen möglichen Sicherheitsvorfall anhand vorbereiteter Informationen, Ereignisse und sogenannter Injects durch. Das sind zusätzliche Informationen oder Ereignisse, die der Moderator im Verlauf der Übung einspielt, um die Situation schrittweise zu verändern.
Besonders interessant ist dieses Format für Abteilungen, die normalerweise wenig Berührung mit technischen Security-Themen haben. Denn bei einem echten Cybervorfall sind nicht nur Administratoren und Security-Experten gefragt. Auch Personalabteilung, Kommunikation, Geschäftsführung, Vertrieb, Einkauf und Datenschutz müssen unter Umständen Entscheidungen treffen. Genau deshalb sollten Tabletop Exercises nicht ausschließlich innerhalb der IT-Abteilung stattfinden.
So könnte eine Tabletop Exercise aussehen:
Ein Unternehmen simuliert einen Ransomware-Angriff, bei dem zunächst mehrere Mitarbeiter keinen Zugriff mehr auf ihre Dateien haben. Im weiteren Verlauf wird bekannt, dass möglicherweise Kundendaten abgeflossen sind und ein Angreifer mit der Veröffentlichung droht. Du musst nun gemeinsam mit Deinem Team entscheiden, welche Abteilungen eingebunden werden, wer die Kommunikation übernimmt und wie mit Kundenanfragen umzugehen ist. Zusätzlich stellt der Moderator neue Informationen bereit, beispielsweise eine Presseanfrage oder die Meldung eines weiteren betroffenen Systems. Dadurch entsteht eine dynamische Situation, in der Ihr Eure ursprünglichen Entscheidungen möglicherweise überdenken müsst.
Der eigentliche Lerneffekt entsteht nicht dadurch, dass am Ende jemand die vermeintlich richtige Lösung präsentiert. Viel wichtiger ist die anschließende gemeinsame Reflexion. Wo waren Zuständigkeiten unklar? Welche Informationen haben gefehlt? Wurden Meldewege eingehalten? Hast Du verstanden, welche Entscheidungen Du selbst treffen darfst und wann Du einen Vorfall eskalieren musst?
Unternehmen können solche Übungen mit relativ geringem Aufwand durchführen. Ein Moderator, ein vorbereitetes Szenario, einige Informationskarten und ein Besprechungsraum reichen für einen ersten Durchlauf häufig aus. Wichtig ist, dass die Szenarien zur tatsächlichen Unternehmensrealität passen und nicht ausschließlich technische Extremfälle abbilden. Für die Personalabteilung könnte beispielsweise ein kompromittiertes Bewerbermanagementsystem simuliert werden, während im Einkauf eine manipulierte Lieferantenrechnung im Mittelpunkt steht.
Mein Tipp: Beginne mit einem Szenario, das jeder Teilnehmer nachvollziehen kann. Eine vermeintlich harmlose E-Mail mit einer gefälschten Rechnung ist für Dich und Deine Kollegen greifbarer als ein komplexer Angriff auf die Active-Directory-Infrastruktur. Wenn Du anschließend verstehst, welche Auswirkungen Deine Entscheidungen auf das gesamte Unternehmen haben, ist bereits viel gewonnen.
Format 2: Security Escape Room – Teambuilding trifft Cyber-Security
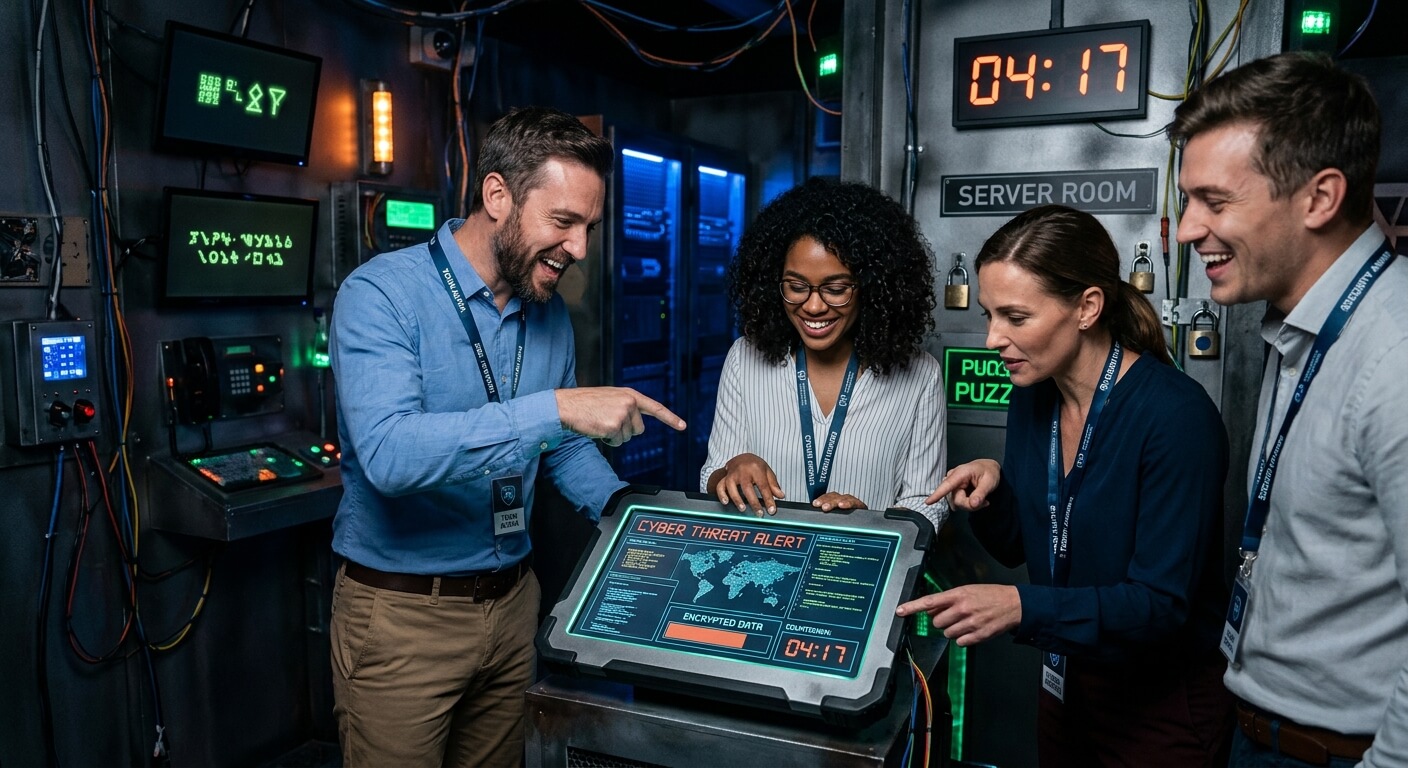
Escape Rooms kennst Du normalerweise aus der Freizeitgestaltung. Eine Gruppe wird in einen Raum eingeschlossen und muss innerhalb einer bestimmten Zeit verschiedene Rätsel lösen, um wieder herauszukommen. Warum sollte dieses Prinzip nicht auch für Security Awareness funktionieren? Statt mysteriöser Kriminalfälle oder verschlossener Schatztruhen wartet ein digitaler Sicherheitsvorfall auf Dich. Du musst Hinweise finden, Zusammenhänge erkennen und gemeinsam mit Deinem Team Entscheidungen treffen, bevor der Countdown abläuft.
Ein Security Escape Room für Unternehmen verbindet spielerische Herausforderungen mit konkreten Sicherheitslernzielen. Du kannst beispielsweise in die Rolle eines Incident-Response-Teams schlüpfen, das einen kompromittierten Unternehmensserver untersuchen muss. In mehreren Stationen findest Du verdächtige E-Mails, manipulierte Dokumente, schwache Passwörter oder Hinweise auf einen möglichen Datenabfluss. Jede gelöste Aufgabe liefert einen weiteren Code oder eine Information, die Du für den nächsten Schritt benötigst.
Besonders spannend ist die Dynamik innerhalb des Teams. Während Du eine verdächtige E-Mail analysierst, untersucht ein Kollege die Hinweise zu einem kompromittierten Benutzerkonto. Eine dritte Person versucht, aus den vorhandenen Informationen einen möglichen Angriffsweg abzuleiten. Dabei werden nicht nur Sicherheitskenntnisse benötigt, sondern auch Kommunikation, Zusammenarbeit und strukturiertes Problemlösen.
Mögliche Aufgaben innerhalb eines Security Escape Rooms:
- Phishing erkennen: Du musst aus mehreren E-Mails diejenige identifizieren, die einen gezielten Angriff darstellt. Dabei geht es nicht nur um Rechtschreibfehler oder verdächtige Absenderadressen, sondern auch um Domain-Spoofing, ungewöhnliche Kommunikationsmuster und manipulierte Links. Die Auflösung erklärt Dir, welche technischen und inhaltlichen Merkmale tatsächlich relevant waren.
- Passwortsicherheit verstehen: Eine verschlüsselte Datei lässt sich nur mit einem geeigneten Passwort öffnen. Du musst anhand verschiedener Hinweise erkennen, warum bestimmte Passwortmuster problematisch sind und weshalb wiederverwendete Zugangsdaten ein erhebliches Risiko darstellen. Ergänzend lernst Du die Bedeutung von Passwortmanagern und Mehr-Faktor-Authentifizierung kennen.
- Social Engineering aufdecken: Ein vermeintlicher IT-Techniker benötigt dringend Zugriff auf ein gesperrtes Benutzerkonto. Du musst entscheiden, welche Informationen Du herausgeben darfst und wie sich die Identität des Anrufers überprüfen lässt. Dadurch wird deutlich, dass technische Sicherheitsmaßnahmen wenig helfen, wenn menschliche Vertrauensmechanismen gezielt ausgenutzt werden.
- Incident Response einleiten: Eine verdächtige Datei wurde geöffnet und der Rechner verhält sich ungewöhnlich. Du musst die richtigen Eskalationsschritte identifizieren, statt eigenständig Dateien zu löschen oder den Vorfall zu verschweigen. Hier lernst Du, warum eine schnelle und strukturierte Meldung entscheidend ist.
Ein Escape Room kann physisch in einem Besprechungsraum, vollständig digital oder als hybride Variante umgesetzt werden. Digitale Breakout-Games eignen sich besonders für verteilte Teams und Remote-Arbeitsplätze. Unternehmen können dafür vorhandene Lernplattformen, interaktive Präsentationen oder speziell entwickelte Trainingsumgebungen nutzen.
Allerdings sollte die technische Komplexität zur Zielgruppe passen. Ein Escape Room für die Buchhaltung benötigt keine tiefgehenden Kenntnisse über Netzwerkprotokolle oder Speicherforensik. Vielmehr sollte es darum gehen, typische Gefahrensituationen zu erkennen und die richtigen Entscheidungen zu treffen. Der Wettbewerb darf Dich motivieren, sollte aber nicht dazu führen, dass Du aus Zeitdruck Sicherheitsregeln ignorierst.
Mein Tipp: Lass die Teilnehmer nach dem Spiel gemeinsam auswerten, welche Entscheidungen besonders schwierig waren. Genau dort liegen häufig die interessantesten Erkenntnisse. Und ganz nebenbei entsteht etwas, das klassische Pflichtschulungen nur schwer erreichen: ein gemeinsames Erlebnis, über das Du und Deine Kollegen auch Wochen später noch sprechen.
Format 3: Micro-Learning Nuggets – Zwei Minuten, die einen Unterschied machen
Nicht jedes Sicherheitstraining muss eine Stunde dauern. Manchmal reichen zwei Minuten, um eine wichtige Information zu vermitteln oder eine konkrete Verhaltensweise ins Bewusstsein zu rufen. Genau hier setzt Micro-Learning an. Statt umfangreiche Schulungsinhalte in einer einzigen Veranstaltung zu vermitteln, werden kleine, thematisch abgeschlossene Lerneinheiten über einen längeren Zeitraum verteilt.
Diese sogenannten Micro-Learning Nuggets lassen sich direkt in bestehende Kommunikationskanäle integrieren. Du kannst beispielsweise kurze Security-Tipps über Microsoft Teams, Slack oder interne Kommunikationsplattformen erhalten. Ein Beitrag erklärt, woran Du eine manipulierte MFA-Anfrage erkennst, ein anderer zeigt typische Merkmale gefälschter QR-Codes. Du musst dafür keine separate Lernplattform öffnen und Dich auch nicht durch ein umfangreiches Schulungsprogramm klicken.
Der große Vorteil liegt in der regelmäßigen Wiederholung. Sicherheitswissen wird nicht einmal jährlich präsentiert und anschließend wieder vergessen, sondern immer wieder in kleinen Portionen aufgegriffen. Das unterstützt den sogenannten Spacing Effect: Lerninhalte können besser behalten werden, wenn Du sie über zeitliche Abstände hinweg wiederholst, statt ausschließlich in einer einzigen intensiven Lerneinheit mit ihnen konfrontiert zu werden.
Beispiele für Micro-Learning Nuggets im Unternehmensalltag:
- Montags-Mini-Check: Ein kurzer Beitrag zeigt Dir eine verdächtige E-Mail und fragt, welche Auffälligkeiten Dich misstrauisch machen sollten. Die Auflösung erfolgt direkt darunter oder in einer kurzen Folge-Nachricht. Dadurch entsteht ein kleiner Lernmoment zum Wochenstart.
- MFA-Mittwoch: Du erhältst einen kompakten Hinweis zu Mehr-Faktor-Authentifizierung und sogenannten MFA-Fatigue-Angriffen. Eine kurze Alltagssituation verdeutlicht, warum Du unerwartete Bestätigungsanfragen niemals einfach bestätigen solltest.
- Phishing-Freitag: Ein Screenshot einer realitätsnahen Nachricht wird veröffentlicht. Du kannst überlegen, ob es sich um eine legitime Nachricht oder einen Betrugsversuch handelt. Anschließend werden die entscheidenden Merkmale erklärt.
- Security Mythbuster: Ein verbreiteter Irrtum wird aufgegriffen, beispielsweise die Annahme, dass E-Mails innerhalb des Unternehmens grundsätzlich vertrauenswürdig seien. Eine kurze Erklärung zeigt Dir, warum kompromittierte interne Konten ebenfalls für Angriffe missbraucht werden können.
Wichtig ist, dass Micro-Learning nicht mit beliebigen Informationshäppchen verwechselt wird. Jede Einheit sollte ein klar definiertes Lernziel besitzen und eine konkrete Handlungsempfehlung vermitteln. Ein Beitrag wie „Sei vorsichtig mit E-Mails“ ist wenig hilfreich, weil er weder eine konkrete Gefahr beschreibt noch eine umsetzbare Verhaltensweise vermittelt. Besser ist eine kurze Erklärung, wie Du ein manipuliertes Login-Fenster erkennen kannst und was Du bei einem Verdacht tun solltest.
Auch die technische Umsetzung verdient Aufmerksamkeit. Werden Teams oder Slack verwendet, sollten die Beiträge möglichst kurz, barrierearm und mobil lesbar sein. Gleichzeitig müssen Unternehmen sicherstellen, dass sensible Informationen nicht versehentlich in öffentlichen Kanälen landen und dass Trainingsinhalte nicht mit vertraulichen Sicherheitsinformationen vermischt werden. Eine zentrale redaktionelle Planung verhindert außerdem, dass Du innerhalb weniger Tage fünf unterschiedliche Warnungen zum selben Thema erhältst.
Mein Tipp: Mach aus Security Awareness eine wiederkehrende Kommunikationsroutine. Zwei Minuten jeden Mittwoch sind häufig wirkungsvoller als eine zweistündige Schulung, die anschließend zwölf Monate lang keine Rolle mehr spielt. Entscheidend ist die Kontinuität und nicht die Anzahl der veröffentlichten Beiträge.
Format 4: Capture the Flag für Einsteiger – Die Welt aus Sicht eines Angreifers verstehen
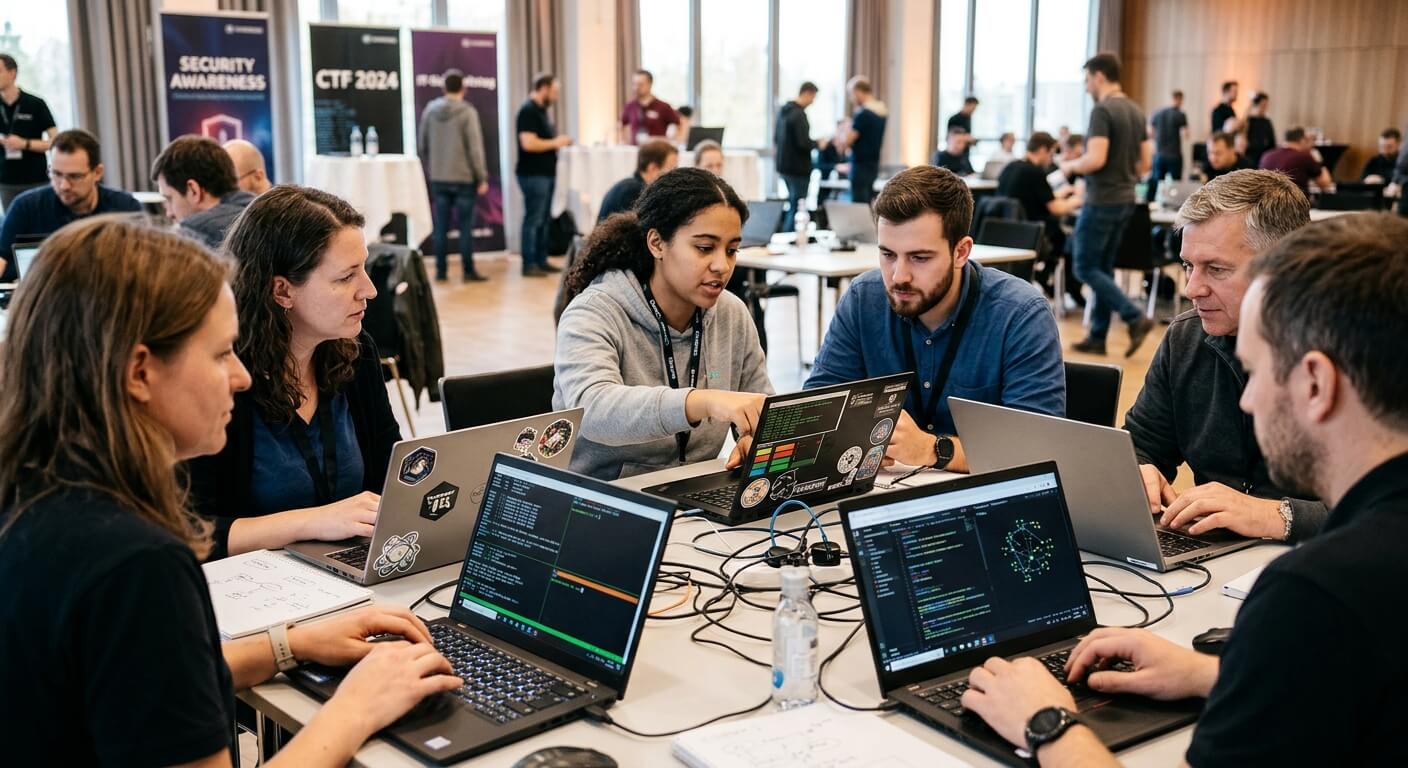
Wer verstehen möchte, wie Cyberangriffe funktionieren, sollte zumindest einmal versuchen, die Denkweise eines Angreifers nachzuvollziehen. Genau darauf basiert das Prinzip von Capture the Flag, kurz CTF. Ursprünglich stammt dieses Format aus der technischen IT-Security und wird häufig bei Hackathons, Security-Wettbewerben und Ausbildungsprogrammen eingesetzt. Du löst dabei verschiedene Aufgaben, um sogenannte Flags zu finden. Das sind beispielsweise versteckte Zeichenketten, die als Nachweis für eine erfolgreich gelöste Herausforderung dienen.
Ein klassisches CTF kann durchaus anspruchsvoll sein und Kenntnisse in Bereichen wie Kryptografie, Web-Security, Netzwerkanalyse oder Reverse Engineering voraussetzen. Für ein allgemeines Security-Awareness-Training wäre das allerdings häufig zu viel des Guten. Deshalb empfiehlt sich eine vereinfachte Variante, bei der die Aufgaben auf typische Angriffsmuster und grundlegende Sicherheitsmechanismen zugeschnitten sind.
Der besondere Mehrwert besteht darin, dass Du nicht nur erfährst, dass bestimmte Sicherheitslücken existieren, sondern selbst nachvollziehen kannst, warum sie problematisch sind. Wenn Du beispielsweise eine unsichere Passwortstruktur untersuchst oder eine manipulierte Webadresse analysierst, entwickelst Du ein anderes Verständnis für die zugrunde liegenden Risiken. Dabei geht es ausdrücklich nicht darum, Dich zum Angreifer auszubilden, sondern Dir einen verantwortungsvollen Einblick in die Perspektive potenzieller Angreifer zu ermöglichen.
Mögliche Einsteiger-Challenges:
- Passwort-Challenge: Du erhältst eine Liste fiktiver Zugangsdaten und sollst erkennen, welche Passwörter besonders leicht zu erraten sind. Anschließend wird erklärt, warum Länge, Einzigartigkeit und der Einsatz eines Passwortmanagers wichtig sind. Die Übung sollte ausschließlich mit künstlichen Beispieldaten erfolgen.
- URL-Analyse: Mehrere Webadressen werden bereitgestellt, von denen einige legitime und andere manipulierte Domains enthalten. Du musst erkennen, welche Adresse tatsächlich zur erwarteten Organisation gehört. Dabei lernst Du unter anderem, warum der sichtbare Linktext nicht immer mit dem tatsächlichen Linkziel übereinstimmt.
- Metadaten-Detektiv: Eine bereitgestellte Beispieldatei enthält fiktive Metadaten, die Hinweise auf die Herkunft oder Bearbeitung des Dokuments geben. Du lernst, dass Dateien mehr Informationen enthalten können, als auf den ersten Blick sichtbar ist. Gleichzeitig werden Datenschutzrisiken beim unbedachten Teilen von Dokumenten deutlich.
- Web-Security-Basics: In einer isolierten Trainingsumgebung untersuchst Du eine bewusst verwundbare Beispielanwendung. Du entdeckst beispielsweise, warum fehlende Eingabevalidierung oder unsichere Zugriffskontrollen problematisch sind. Die Umgebung muss technisch vom Unternehmensnetz getrennt sein und darf keine produktiven Systeme enthalten.
Für die Durchführung existieren verschiedene Plattformen und Lernumgebungen. Besonders bekannt sind beispielsweise OWASP Juice Shop und picoCTF. OWASP Juice Shop stellt eine absichtlich verwundbare Webanwendung bereit, an der typische Sicherheitsprobleme nachvollzogen werden können. picoCTF bietet dagegen eine breite Auswahl an spielerischen Cybersecurity-Aufgaben, die sich auch für Einsteiger und Lernende eignen.
Bei der Auswahl der Aufgaben solltest Du allerdings einen klaren Rahmen einhalten. Du darfst ausschließlich in ausdrücklich freigegebenen Trainingsumgebungen experimentieren. Es wäre fatal, wenn aus einem Awareness-Training plötzlich eigenständige Tests gegen produktive Unternehmenssysteme entstehen. Deshalb gehören klare Regeln, isolierte Umgebungen und eine begleitende Erklärung der rechtlichen und organisatorischen Grenzen zwingend zum Konzept.
Mein Tipp: Beginne mit einfachen Aufgaben und lass technische Mitarbeiter gemeinsam mit Kollegen aus anderen Fachbereichen teilnehmen. Der Austausch zwischen unterschiedlichen Erfahrungswelten ist besonders wertvoll. Und vielleicht entdeckt Dein Unternehmen dabei sogar den einen oder anderen zukünftigen Security-Enthusiasten.
Format 5: Security Pub Quiz – Lernen darf auch Spaß machen
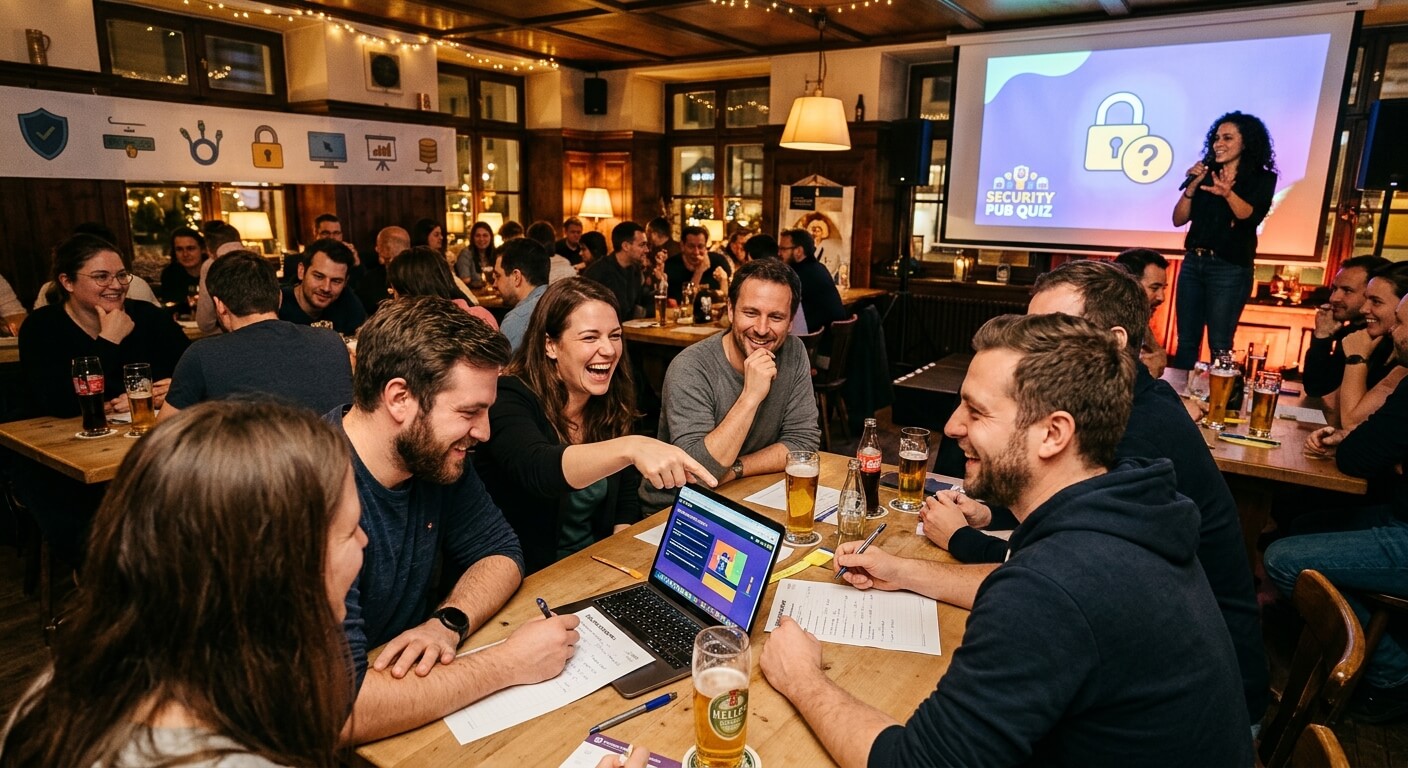
Nicht jedes Sicherheitstraining muss nach einer professionellen Krisensimulation oder einem technischen Wettbewerb aussehen. Manchmal reichen ein Raum voller Kollegen, ein paar Getränke, ein Moderator und eine gute Sammlung interessanter Fragen. Das Security Pub Quiz überträgt das Prinzip klassischer Kneipenquizze auf die Welt der Cyber-Security. Du beantwortest gemeinsam mit Deinem Team Fragen zu Phishing, Datenschutz, Passwörtern, Social Engineering und aktuellen Bedrohungen.
Das Format eignet sich besonders gut, um eine positive Verbindung zwischen Dir und dem Thema Informationssicherheit aufzubauen. Statt mit erhobenem Zeigefinger auf mögliche Fehler hinzuweisen, werden Fragen gestellt, gemeinsam diskutiert und anschließend aufgelöst. Dabei können durchaus humorvolle Situationen entstehen, beispielsweise wenn Dein Team überzeugt ist, dass ein verdächtiger Link völlig harmlos aussieht und sich anschließend herausstellt, dass genau diese Einschätzung falsch war.
Der entscheidende Vorteil: Ein Pub Quiz senkt die Einstiegshürde. Du benötigst keine technischen Vorkenntnisse, um mitzumachen. Gute Fragen lassen sich so formulieren, dass sowohl IT-Experten als auch Kollegen aus Verwaltung, Vertrieb oder Personalabteilung etwas beitragen können. Gleichzeitig entstehen Gespräche über reale Sicherheitsrisiken, die im normalen Arbeitsalltag möglicherweise nie thematisiert worden wären.
Beispiele für Quizfragen:
- Phishing oder echt? Eine E-Mail fordert Dich zur sofortigen Änderung Deines Passworts auf. Der Link führt scheinbar zur bekannten Unternehmensplattform. Du musst entscheiden, welche Informationen Du vor dem Klick überprüfen solltest. Die Auflösung erklärt, weshalb Du insbesondere Absenderdomain, tatsächliches Linkziel und Kontext der Nachricht prüfen solltest.
- Passwort-Wissen: Welche Eigenschaft macht ein Passwort besonders widerstandsfähig gegen automatisierte Angriffe? Die Auflösung erklärt den Unterschied zwischen Länge, Komplexität, Wiederverwendung und der Bedeutung individueller Passwörter. Zusätzlich wird erläutert, weshalb ein Passwortmanager eine sinnvolle Unterstützung sein kann.
- Social Engineering: Ein vermeintlicher Kollege ruft Dich an und benötigt dringend Zugriff auf ein internes System. Du musst entscheiden, wie Du die Identität überprüfen solltest. Die anschließende Erklärung zeigt, weshalb Zeitdruck und vermeintliche Autorität häufig gezielt eingesetzt werden, um Sicherheitsmechanismen zu umgehen.
- Datenschutz im Alltag: Du möchtest eine Kundendatei an einen externen Dienst senden, um sie schneller bearbeiten zu lassen. Die Frage thematisiert, welche Unternehmensvorgaben und Datenschutzanforderungen vor einer solchen Weitergabe geprüft werden müssen. Die Auflösung verdeutlicht, weshalb Bequemlichkeit keine ausreichende Grundlage für die Weitergabe personenbezogener Daten ist.
- MFA-Falle: Auf Deinem Smartphone erscheint eine unerwartete Aufforderung zur Bestätigung einer Anmeldung. Du sollst erklären, warum Du diese Anfrage nicht einfach bestätigen darfst und welche nächsten Schritte sinnvoll sind. Dabei lernst Du, wie Angreifer durch wiederholte Anfragen versuchen können, Nutzer zu einer unbedachten Freigabe zu bewegen.
Ein gutes Pub Quiz lebt von einer ausgewogenen Mischung aus Wissensfragen, Alltagssituationen und kleinen Überraschungen. Reine Definitionsfragen sind schnell langweilig und fördern vor allem das Auswendiglernen. Interessanter sind Fragen, bei denen mehrere Antworten zunächst plausibel erscheinen und Du Deine Entscheidung begründen musst. Die anschließende Auflösung sollte immer eine verständliche Erklärung enthalten, damit aus einer falschen Antwort ein tatsächlicher Lernmoment entsteht.
Auch die Organisation ist vergleichsweise unkompliziert. Teams mit drei bis fünf Personen, ein Präsentationsbildschirm und ein digitales Abstimmungstool reichen für den Anfang aus. Alternativ kannst Du klassische Antwortkarten verwenden. Eine kleine Siegerehrung sorgt für zusätzliche Motivation, wobei die Preise nicht unbedingt teuer sein müssen. Ein gemeinsames Frühstück, ein Wanderpokal oder die Möglichkeit, das nächste Quiz-Thema auszuwählen, können bereits ausreichen.
Wichtig ist allerdings, dass das Quiz nicht zur öffentlichen Bewertung einzelner Mitarbeiter wird. Niemand sollte bloßgestellt werden, weil er eine Frage falsch beantwortet oder eine Sicherheitsregel noch nicht kennt. Das Ziel ist gemeinsames Lernen und nicht die Ermittlung des vermeintlich größten Security-Experten im Unternehmen. Gerade bei Sicherheitskultur gilt: Wer Angst davor hat, Fehler zuzugeben, wird im Ernstfall möglicherweise auch echte Sicherheitsvorfälle verschweigen.
Mein Tipp: Veranstalte das Security Pub Quiz nicht ausschließlich als Pflichttermin der IT-Abteilung. Binde unterschiedliche Fachbereiche ein und lass die Teilnehmer auch eigene Fragen oder Alltagssituationen mitbringen. Dadurch entsteht ein Format, das nicht nur Wissen vermittelt, sondern die Kommunikation über Informationssicherheit im Unternehmen nachhaltig fördern kann.
Welches Trainingsformat passt zu Deinem Unternehmen?
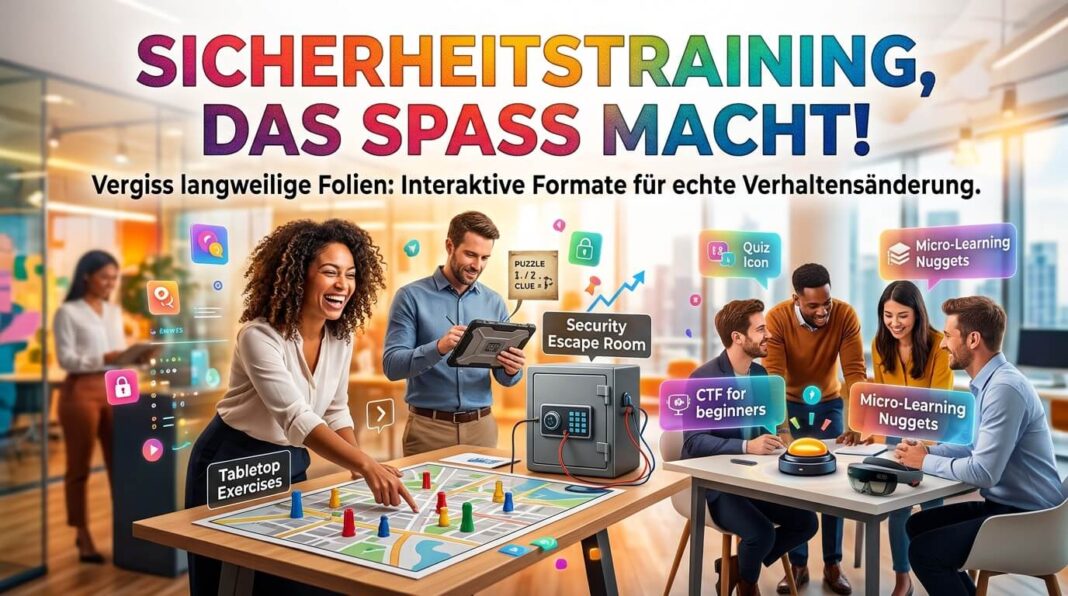
Die fünf Formate verfolgen unterschiedliche Lernziele und lassen sich deshalb nicht pauschal gegeneinander ausspielen. Ein Escape Room kann beispielsweise hervorragend geeignet sein, um Teamarbeit und Problemlösung zu fördern, während Micro-Learning besonders gut zur regelmäßigen Wiederholung konkreter Verhaltensregeln passt. Tabletop Exercises trainieren dagegen vor allem Entscheidungsfähigkeit und Zusammenarbeit in Krisensituationen. Ein Capture-the-Flag-Training bietet einen tieferen Einblick in technische Zusammenhänge, während ein Pub Quiz einen niedrigschwelligen Einstieg in das Thema ermöglicht.
Entscheidend ist deshalb nicht, möglichst viele Formate einzusetzen, sondern die richtigen Formate miteinander zu kombinieren. Überlege zunächst, welche Verhaltensweisen Du verbessern möchtest und welche Zielgruppen Du erreichen willst. Anschließend kannst Du einen Trainingsmix entwickeln, der sowohl unterschiedliche Lernbedürfnisse als auch verfügbare Ressourcen berücksichtigt. Dabei solltest Du auch den organisatorischen Aufwand und die vorhandenen Kompetenzen berücksichtigen.
| Format | Primäres Lernziel | Zielgruppe | Aufwand |
| Tabletop Exercise | Krisenreaktion und Entscheidungsfähigkeit | Fachbereiche, Führungskräfte, Management | Mittel |
| Security Escape Room | Problemlösung und Zusammenarbeit | Teams und Abteilungen | Mittel bis hoch |
| Micro-Learning | Wissen festigen und wiederholen | Alle Mitarbeiter | Gering |
| Capture the Flag | Technisches Verständnis und Angreiferperspektive | IT-affine Mitarbeiter, interessierte Einsteiger | Mittel bis hoch |
| Security Pub Quiz | Sicherheitswissen und Aufmerksamkeit | Alle Mitarbeiter | Gering bis mittel |
Eine sinnvolle Strategie besteht darin, mit niedrigschwelligen Formaten zu beginnen und diese schrittweise auszubauen. Ein monatliches Pub Quiz oder wöchentliche Micro-Learning-Beiträge können beispielsweise die Grundlage bilden. Ergänzend lassen sich quartalsweise Escape-Room-Sessions oder Tabletop Exercises durchführen. Für technisch interessierte Mitarbeiter können separate CTF-Angebote geschaffen werden.
Dabei solltest Du auch die vorhandene Sicherheitsorganisation berücksichtigen. Unternehmen mit einem etablierten Incident-Response-Prozess können Tabletop Exercises nutzen, um konkrete Schwachstellen in ihren Abläufen aufzudecken. Organisationen, die gerade erst eine Security-Awareness-Kultur aufbauen, profitieren dagegen häufig von niedrigschwelligen Formaten, die möglichst viele Mitarbeiter erreichen. Wichtig ist, dass die Trainings nicht isoliert voneinander stattfinden, sondern aufeinander aufbauen.
Security Awareness messbar machen: Spaß allein reicht nicht
So unterhaltsam ein Security Escape Room oder ein Pub Quiz auch sein kann: Am Ende muss sich zeigen, ob sich tatsächlich etwas verändert hat. Ein begeistertes Teamfoto und eine hohe Teilnehmerzahl sind noch kein Nachweis für eine verbesserte Sicherheitskultur. Wenn Du Security Awareness gegenüber der Geschäftsführung begründen möchtest, brauchst Du nachvollziehbare Kennzahlen und konkrete Erkenntnisse aus dem Trainingsalltag.
Dabei solltest Du nicht ausschließlich auf klassische Erfolgsindikatoren wie bestandene Wissenstests oder Klickquoten bei Phishing-Simulationen setzen. Solche Werte können Hinweise liefern, bilden aber nur einen Teil der tatsächlichen Sicherheitskompetenz ab. Viel interessanter ist, ob Mitarbeiter verdächtige Nachrichten häufiger melden, Sicherheitsvorfälle schneller eskalieren und etablierte Prozesse zuverlässiger einhalten. Auch die Qualität der Entscheidungen in Tabletop Exercises kann wichtige Hinweise auf organisatorische Schwachstellen liefern.
Sinnvolle Kennzahlen für Dein Security-Awareness-Programm:
- Meldequote bei Phishing-Simulationen: Wie viele Mitarbeiter melden verdächtige Nachrichten aktiv, statt sie lediglich zu ignorieren? Eine steigende Meldequote kann ein positives Signal für die Sicherheitskultur sein. Allerdings solltest Du immer auch die Qualität und Geschwindigkeit der Meldungen betrachten.
- Erkennungsrate bei realistischen Szenarien: Wie gut können Mitarbeiter unterschiedliche Angriffsmuster identifizieren? Wiederkehrende Tests mit variierenden Szenarien zeigen, ob Wissen tatsächlich übertragen werden kann. Dabei sollten nicht nur bekannte Beispiele abgefragt werden.
- Reaktionszeit bei Sicherheitsvorfällen: Wie lange dauert es, bis ein verdächtiger Vorgang an die zuständige Stelle gemeldet wird? Gerade bei kompromittierten Konten oder möglichen Datenabflüssen kann eine schnelle Meldung entscheidend sein. Die Messung sollte allerdings die tatsächlichen Meldewege und Zuständigkeiten berücksichtigen.
- Wissenstransfer in den Arbeitsalltag: Können Mitarbeiter das Gelernte auch auf neue Situationen übertragen? Das lässt sich beispielsweise durch veränderte Fallbeispiele oder wiederholte Tabletop Exercises untersuchen. Entscheidend ist, ob sie die zugrunde liegenden Sicherheitsprinzipien verstanden haben.
- Teilnahme und Wiederholungsquote: Wie viele Mitarbeiter nehmen regelmäßig an den verschiedenen Formaten teil? Diese Kennzahl hilft Dir, die Reichweite und Akzeptanz des Programms einzuschätzen. Sie sollte jedoch niemals mit tatsächlicher Verhaltensänderung gleichgesetzt werden.
Ein weiterer wichtiger Aspekt ist die psychologische Sicherheit. Mitarbeiter müssen wissen, dass sie verdächtige Nachrichten melden dürfen, ohne für einen möglichen Fehler öffentlich kritisiert zu werden. Wenn ein Security-Training dazu führt, dass Menschen aus Angst vor negativen Konsequenzen Sicherheitsvorfälle verschweigen, hat es sein eigentliches Ziel verfehlt. Gute Awareness-Arbeit schafft deshalb eine Umgebung, in der Fragen, Unsicherheiten und Fehler offen angesprochen werden können.
Fazit: Mach Security Awareness zu einem Erlebnis statt zu einer Pflichtveranstaltung
Informationssicherheit ist kein Thema, das sich allein durch Richtlinien, technische Schutzmaßnahmen und jährliche Pflichtunterweisungen lösen lässt. Selbst die beste Firewall kann nicht verhindern, dass ein Mitarbeiter auf eine überzeugend formulierte Phishing-Nachricht hereinfällt oder eine unerwartete MFA-Anfrage bestätigt. Menschen bleiben ein wichtiger Bestandteil jeder Sicherheitsarchitektur. Deshalb müssen sie nicht nur wissen, welche Risiken existieren, sondern auch verstehen, wie sie im Alltag damit umgehen können.
Die fünf vorgestellten Formate zeigen, dass Security Awareness deutlich abwechslungsreicher gestaltet werden kann. Tabletop Exercises vermitteln den Umgang mit Krisensituationen, Escape Rooms fördern Zusammenarbeit und Problemlösung, Micro-Learning sorgt für regelmäßige Wissensimpulse, Capture the Flag ermöglicht einen Einblick in technische Angriffsmethoden und Security Pub Quizzes machen Sicherheitswissen auf unterhaltsame Weise zugänglich. Jedes Format hat seine eigenen Stärken und kann einen wichtigen Beitrag zu einer lebendigen Sicherheitskultur leisten.
Der entscheidende Punkt ist jedoch ein anderer: Du musst Menschen erreichen, bevor ein Sicherheitsvorfall passiert. Wenn Deine Mitarbeiter gelernt haben, verdächtige Situationen zu erkennen, Fragen zu stellen und Vorfälle ohne Angst zu melden, ist deutlich mehr erreicht als mit einer weiteren erfolgreich abgeschlossenen Pflichtschulung.
Und vielleicht ist genau das die wichtigste Veränderung, die Du in Deinem Unternehmen anstoßen kannst: Security Awareness sollte nicht der Termin sein, den alle möglichst schnell hinter sich bringen möchten. Es sollte ein Thema werden, über das Menschen sprechen, bei dem sie mitdenken und das sie als selbstverständlichen Bestandteil ihrer täglichen Arbeit verstehen.
Denn seien wir ehrlich: Wenn Deine Mitarbeiter nach einer Schulung nur noch wissen, wo sie den grünen Haken setzen müssen, hast Du zwar eine Teilnahme dokumentiert, aber noch lange keine Sicherheitskultur geschaffen.
Wie sieht es in Deinem Unternehmen aus? Werden Security-Schulungen noch mit Folien und Multiple-Choice-Tests durchgeführt oder setzt Ihr bereits auf interaktive Formate? Welche Erfahrungen hast Du mit Gamification und spielerischem Lernen gemacht?