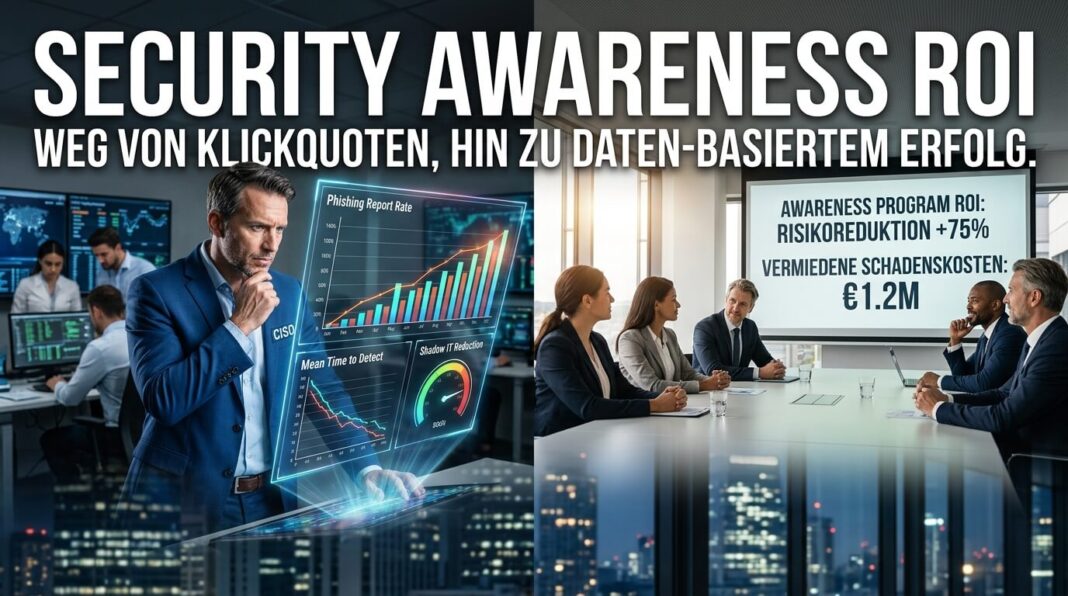

Stell dir folgendes Szenario vor: Die IT-Sicherheitsabteilung veröffentlicht ihre jährliche Security-Awareness-Unterweisung. Nach drei Wochen haben 100 Prozent der Mitarbeitenden das obligatorische E-Learning abgeschlossen. Die Geschäftsführung erhält einen Report mit einer grünen Fortschrittsanzeige, die Compliance-Abteilung ist zufrieden und dein Unternehmen kann nachweisen, dass alle Beschäftigten geschult wurden. Mission erfüllt? Leider nicht. Denn eine abgeschlossene Unterweisung sagt zunächst einmal nur aus, dass jemand ein Lernmodul durchlaufen hat. Sie sagt nichts darüber aus, ob diese Person beim nächsten täuschend echten Phishing-Angriff tatsächlich aufmerksam bleibt.
Warum klassische Abschlussquoten als KPI versagen: Der Trugschluss von 100 % geschult
Genau hier liegt eines der größten Probleme klassischer Security-Awareness-Programme: Unternehmen messen häufig die Durchführung einer Maßnahme, nicht deren Wirkung. Die Unterscheidung ist fundamental. Eine Teilnahmequote von 100 Prozent ist eine Prozesskennzahl, aber noch keine Sicherheitskennzahl. Sie dokumentiert den organisatorischen Fortschritt, liefert jedoch kaum Erkenntnisse über das tatsächliche Sicherheitsverhalten der Belegschaft. Wer den Erfolg seines IT-Sicherheitstrainings ausschließlich anhand solcher Kennzahlen bewertet, verwechselt Aktivität mit Wirkung.
Das National Institute of Standards and Technology (NIST) beschreibt in seiner Veröffentlichung SP 800-50 Rev. 1 einen ganzheitlichen Ansatz für Cybersecurity- und Privacy-Lernprogramme. Im Mittelpunkt stehen dabei nicht nur Awareness und Wissensvermittlung, sondern insbesondere Verhaltensänderungen und die Entwicklung einer nachhaltigen Sicherheitskultur. Das ist ein wichtiger Perspektivwechsel: Security Awareness ist kein jährliches Pflichtprogramm, sondern ein kontinuierlicher Bestandteil des unternehmensweiten Risikomanagements. Unternehmen sollten deshalb regelmäßig überprüfen, ob ihre Maßnahmen tatsächlich die gewünschten Verhaltensweisen fördern.
Wissen ist nicht gleich Verhalten
Ein Mitarbeitender kann sämtliche Fragen eines Sicherheitstrainings korrekt beantworten und trotzdem auf eine betrügerische E-Mail hereinfallen. Warum? Weil theoretisches Wissen und tatsächliches Verhalten unter unterschiedlichen Bedingungen entstehen. Im Training ist die Aufmerksamkeit hoch, die Situation kontrolliert und die Gefahr offensichtlich. Im Arbeitsalltag hingegen stehen Zeitdruck, parallele Aufgaben, unerwartete Anfragen und komplexe Kommunikationssituationen im Vordergrund.
Ein Beispiel: Ein Beschäftigter weiß genau, dass er niemals Zugangsdaten über einen E-Mail-Link eingeben sollte. Gleichzeitig erhält er eine Nachricht, die scheinbar von der Geschäftsführung stammt und eine dringende Freigabe für einen wichtigen Geschäftsvorgang verlangt. Das Layout ist professionell, die Anrede persönlich und der Zeitdruck hoch. In diesem Moment entscheidet nicht allein das theoretische Wissen, sondern die Fähigkeit, auch unter Stress die richtigen Sicherheitsentscheidungen zu treffen.
Für dein Unternehmen bedeutet das: Du musst zwischen Wissensvermittlung, Verhaltensänderung und tatsächlicher Risikoreduzierung unterscheiden. Diese drei Ebenen hängen zusammen, sind aber nicht identisch. Ein gutes KPI-System macht deshalb sichtbar, ob Wissen vorhanden ist, ob Mitarbeitende es anwenden und ob daraus bessere Sicherheitsergebnisse entstehen.
Welche Kennzahlen du künftig anders betrachten solltest
Die klassischen Kennzahlen müssen nicht vollständig verschwinden. Du benötigst lediglich eine andere Einordnung. Abschlussquoten, Testergebnisse und Teilnahmezahlen sind weiterhin hilfreich, um die Reichweite und organisatorische Umsetzung eines Programms zu kontrollieren. Sie sollten jedoch nicht als alleiniger Erfolgsnachweis gegenüber der Geschäftsführung dienen.
Sinnvoll ist eine Unterteilung in unterschiedliche Wirkungsebenen:
- Aktivitätskennzahlen: Wie viele Mitarbeitende haben ein Training abgeschlossen? Wie viele Schulungen wurden durchgeführt? Diese Werte zeigen, ob das Programm organisatorisch umgesetzt wird. Sie sagen allerdings wenig darüber aus, ob sich das Verhalten verändert hat.
- Wissenskennzahlen: Können Beschäftigte typische Angriffsmuster erkennen und angemessen darauf reagieren? Hierzu eignen sich Wissenstests und praxisorientierte Szenarien. Wichtig ist, dass nicht nur das Ergebnis, sondern auch die Entwicklung über mehrere Messzeitpunkte betrachtet wird.
- Verhaltenskennzahlen: Wie reagieren Mitarbeitende auf simulierte Phishing-Nachrichten? Melden sie verdächtige E-Mails? Nutzen sie genehmigte Anwendungen und sichere Prozesse? Diese Kennzahlen kommen dem tatsächlichen Sicherheitsverhalten deutlich näher.
- Risikokennzahlen: Wie häufig entstehen sicherheitsrelevante Vorfälle durch menschliche Fehlhandlungen? Wie schnell werden verdächtige Aktivitäten erkannt und gemeldet? Hier wird der Zusammenhang zwischen Awareness und betrieblicher Sicherheit sichtbar.
Der entscheidende Punkt ist die Kombination dieser Perspektiven. Eine hohe Abschlussquote bei gleichzeitig schlechter Melderate ist beispielsweise ein Hinweis darauf, dass die Wissensvermittlung möglicherweise nicht ausreichend in die Praxis übertragen wird. Genau solche Zusammenhänge machen ein KPI-Dashboard interessant.
Die 4 Säulen eines aussagekräftigen Security-Awareness-KPI-Sets
Wenn du den Security Awareness ROI ernsthaft messen möchtest, brauchst du ein Kennzahlensystem, das über einzelne Phishing-Kampagnen hinausgeht. Dabei solltest du nicht versuchen, möglichst viele Kennzahlen zu sammeln. Ein Dashboard mit 50 Metriken beeindruckt vielleicht auf den ersten Blick, erzeugt aber noch lange keine besseren Entscheidungen. Entscheidend sind wenige, aussagekräftige KPIs, die sich eindeutig definieren und über einen längeren Zeitraum vergleichen lassen.
Ein praxistaugliches Modell besteht aus vier Säulen: Reichweite und Lernfortschritt, tatsächliches Sicherheitsverhalten, operative Erkennungs- und Reaktionsfähigkeit sowie die Entwicklung des Unternehmensrisikos. Gemeinsam bilden diese Bereiche eine nachvollziehbare Wirkungskette. Sie zeigen, ob Mitarbeitende erreicht werden, ob sie etwas lernen, ob sie ihr Verhalten verändern und ob dein Unternehmen dadurch widerstandsfähiger wird.
Wichtig ist dabei eine klare Definition jeder Kennzahl. Welche Ereignisse zählen? Welcher Zeitraum wird betrachtet? Welche Datenquelle liefert die Werte? Und welche Zielgruppe wird einbezogen? Ohne diese Grundlagen entstehen schnell Kennzahlen, die zwar mathematisch korrekt berechnet wurden, aber unterschiedliche Sachverhalte miteinander vergleichen.
Säule 1: Reichweite und Lernfortschritt
Die erste Säule beantwortet eine grundlegende Frage: Erreicht dein Awareness-Programm überhaupt die Menschen, die es erreichen soll? Dazu gehören klassische Schulungskennzahlen, allerdings ergänzt um die Qualität des Lernfortschritts. Dein Unternehmen sollte beispielsweise nicht nur wissen, wie viele Mitarbeitende ein E-Learning abgeschlossen haben, sondern auch, bei welchen Themen wiederholt Wissenslücken auftreten.
Sinnvolle Kennzahlen sind:
- Training Completion Rate: Anteil der Mitarbeitenden, die eine verpflichtende Schulung innerhalb des definierten Zeitraums abgeschlossen haben. Berechnet wird die Zahl der abgeschlossenen Trainings geteilt durch die Zahl der zugewiesenen Trainings, multipliziert mit 100. Wichtig ist, ausgeschiedene Beschäftigte, längere Abwesenheiten und noch nicht fällige Schulungen sauber zu berücksichtigen.
- Knowledge Assessment Score: Durchschnittliches Ergebnis praxisorientierter Wissenstests. Besonders interessant ist die Entwicklung zwischen einem Eingangstest und einer späteren Überprüfung. Dadurch lässt sich erkennen, ob das Training tatsächlich zu einem Wissenszuwachs geführt hat.
- Knowledge Retention Rate: Anteil der zuvor vermittelten Inhalte, die nach einem längeren Zeitraum noch korrekt wiedergegeben werden können. Eine Wiederholungsmessung nach beispielsweise drei oder sechs Monaten zeigt, ob Wissen dauerhaft verfügbar bleibt. Ein gutes Ergebnis direkt nach dem Training ist schließlich wenig wert, wenn wenige Wochen später alles wieder vergessen wurde.
Diese Kennzahlen sind insbesondere für die Weiterentwicklung der Lerninhalte relevant. Wenn Mitarbeitende beispielsweise bei Social Engineering regelmäßig gute Ergebnisse erzielen, aber bei CEO-Fraud oder dem Umgang mit sensiblen Daten Schwächen zeigen, kannst du das Trainingsprogramm gezielt anpassen. So wird aus einem standardisierten Pflichtprogramm eine bedarfsgerechte Lernstrategie.
Säule 2: Tatsächliches Sicherheitsverhalten messen
Jetzt wird es interessant. Denn hier verlassen wir die kontrollierte Trainingsumgebung und betrachten, wie Menschen unter realistischen Bedingungen reagieren. Besonders gut lässt sich das anhand wiederkehrender Phishing-Simulationen beobachten. Dabei erhalten Mitarbeitende kontrollierte Testnachrichten, die typische Angriffsmuster nachbilden. Erfasst wird nicht nur, ob jemand auf einen Link klickt, sondern auch, ob die Nachricht gemeldet oder ein gefährlicher Anhang geöffnet wird.
Die wichtigsten KPIs sind:
- Phishing Click Rate: Anteil der Empfänger, die auf einen simulierten schädlichen Link klicken. Formel: Klickende Empfänger geteilt durch zugestellte Testnachrichten, multipliziert mit 100. Ein sinkender Wert kann auf eine verbesserte Erkennung hindeuten. Allerdings muss die Schwierigkeit der Simulation berücksichtigt werden, da eine besonders auffällige Testnachricht naturgemäß weniger aussagekräftig ist.
- Phishing Reporting Rate: Anteil der Empfänger, die eine simulierte Phishing-Nachricht über den vorgesehenen Meldeweg melden. Formel: Meldende Empfänger geteilt durch zugestellte Testnachrichten, multipliziert mit 100. Diese Kennzahl ist besonders wertvoll, weil sie nicht nur die Vermeidung einer Fehlhandlung, sondern ein aktives Sicherheitsverhalten abbildet.
- Credential Submission Rate: Anteil der Empfänger, die auf einer simulierten Phishing-Seite tatsächlich Zugangsdaten eingeben. Diese Kennzahl zeigt ein besonders kritisches Verhalten. Sie sollte getrennt von der reinen Klickrate betrachtet werden, weil zwischen dem Öffnen eines Links und der Preisgabe von Zugangsdaten ein erheblicher Unterschied besteht.
- Unsafe Attachment Rate: Anteil der Empfänger, die einen simulierten gefährlichen Anhang öffnen oder eine vergleichbare riskante Aktion durchführen. Damit lassen sich Risiken untersuchen, die durch klassische Link-Phishing-Messungen nicht ausreichend abgebildet werden.
Ein besonders wichtiger Hinweis: Die Klickrate allein ist keine ausreichende Erfolgskennzahl. Das NIST hat mit der sogenannten Phish Scale ein Verfahren entwickelt, das die Schwierigkeit simulierter Phishing-Nachrichten berücksichtigt. Dadurch lassen sich Ergebnisse besser einordnen und unterschiedliche Kampagnen fairer vergleichen. Eine sinkende Klickrate bei einer sehr einfachen Simulation ist schließlich nicht automatisch ein Beweis für eine bessere Sicherheitskultur.
Säule 3: Erkennungs- und Reaktionsfähigkeit
Ein Unternehmen kann nicht verhindern, dass jeder einzelne Beschäftigte irgendwann eine verdächtige Nachricht übersieht. Entscheidend ist deshalb auch, wie schnell ein potenzieller Angriff erkannt und gemeldet wird. Genau hier entsteht eine Verbindung zwischen Security Awareness und dem operativen Incident Management. Denn selbst wenn eine Person zunächst falsch reagiert, kann eine andere Person den Vorfall erkennen und rechtzeitig melden.
Dafür eignen sich folgende Kennzahlen:
- Mean Time to Detect (MTTD): Durchschnittliche Zeit zwischen dem Beginn eines sicherheitsrelevanten Ereignisses und seiner Erkennung. Bei Awareness-Simulationen kann beispielsweise gemessen werden, wie lange es dauert, bis eine verdächtige Nachricht erstmals gemeldet wird. Für reale Sicherheitsvorfälle sollte die Definition zusätzlich den tatsächlichen Zeitpunkt der Erkennung berücksichtigen.
- Mean Time to Report: Durchschnittliche Zeit zwischen dem Eingang einer verdächtigen Nachricht beim Mitarbeitenden und deren Meldung an die zuständige Sicherheitsstelle. Achtung: Die Abkürzung MTTR wird in der IT-Sicherheit häufig auch für Mean Time to Respond oder Mean Time to Recover verwendet. Deshalb solltest du die verwendete Definition ausdrücklich dokumentieren.
- First Reporter Rate: Anteil der Mitarbeitenden, die einen verdächtigen Vorgang als Erste melden. Diese Kennzahl zeigt, ob Beschäftigte aktiv zur Früherkennung beitragen. Besonders interessant ist die Entwicklung über mehrere Kampagnen.
- False Positive Reporting Rate: Anteil der Meldungen, die sich nach Prüfung als harmlos herausstellen. Eine hohe Quote ist nicht automatisch negativ. Sie kann darauf hindeuten, dass Beschäftigte aufmerksam sind und im Zweifel lieber einmal mehr melden.
Gerade die Meldegeschwindigkeit kann einen erheblichen Unterschied machen. Wird eine kompromittierte Nachricht innerhalb weniger Minuten erkannt, kann deine IT-Sicherheitsabteilung möglicherweise weitere Empfänger warnen, Zugriffe blockieren oder betroffene Konten schützen. Erfolgt die Meldung hingegen erst Stunden später, kann sich ein Angriff bereits weiter ausgebreitet haben.
Säule 4: Sicherheitskultur und tatsächliche Risikoreduzierung
Die vierte Säule betrachtet das große Ganze. Sie untersucht, ob sich das Sicherheitsbewusstsein langfristig in der Organisation verankert und ob sich daraus messbare Veränderungen im Umgang mit Unternehmensdaten, Anwendungen und IT-Systemen ergeben. Besonders spannend ist hier das Thema Schatten-IT. Denn nicht genehmigte Cloud-Dienste, KI-Anwendungen oder private Dateiablagen entstehen häufig nicht aus böser Absicht, sondern weil Mitarbeitende ihre Aufgaben möglichst effizient erledigen möchten.
Ein gutes Awareness-Programm sollte deshalb nicht nur vor Risiken warnen, sondern sichere Alternativen aufzeigen. Wer beispielsweise die Nutzung nicht freigegebener KI-Anwendungen reduzieren möchte, muss auch erklären, welche zugelassenen Werkzeuge verfügbar sind und wie vertrauliche Unternehmensdaten verarbeitet werden dürfen.
Geeignete Kennzahlen sind:
- Shadow-IT Reporting Rate: Anzahl der Mitarbeitendenmeldungen zu nicht genehmigten Anwendungen, Cloud-Diensten oder KI-Werkzeugen im Verhältnis zur Mitarbeiterzahl. Eine steigende Zahl kann zunächst positiv sein, weil bislang unbekannte Anwendungen sichtbar werden. Langfristig sollte zusätzlich geprüft werden, wie viele dieser Anwendungen durch genehmigte Alternativen ersetzt werden.
- Policy Compliance Rate: Anteil überprüfter Anwendungsfälle, bei denen definierte Sicherheitsrichtlinien eingehalten werden. Hierzu können beispielsweise der Umgang mit vertraulichen Daten, die Nutzung genehmigter Cloud-Dienste und der Umgang mit Zugangsdaten gehören.
- Human-Related Incident Rate: Anzahl sicherheitsrelevanter Vorfälle, bei denen menschliches Verhalten eine nachweisbare Rolle gespielt hat. Sinnvoll ist die Betrachtung im Verhältnis zur Mitarbeiterzahl oder zum Arbeitsvolumen.
- Security Culture Index: Ein zusammengesetzter Wert aus anonymisierten Befragungen, Meldeverhalten, Wissensstand und beobachtbaren Sicherheitspraktiken. Er ermöglicht eine längerfristige Betrachtung der Sicherheitskultur, sollte aber transparent dokumentiert werden, damit keine beliebige Kennzahl entsteht.
Wichtig ist eine differenzierte Interpretation. Mehr Schatten-IT-Meldungen bedeuten nicht automatisch mehr Schatten-IT. Sie können ebenso Ausdruck einer verbesserten Meldekultur sein. Wer nur die Anzahl der Meldungen betrachtet, könnte ausgerechnet jene Teams negativ bewerten, die besonders offen mit Sicherheitsrisiken umgehen. Gute Kennzahlensysteme berücksichtigen deshalb immer den Kontext.
Schritt-für-Schritt: Vom Logfile zum Board-Report
Die Theorie ist überzeugend. Aber wie kommen die Daten eigentlich ins Dashboard? In vielen Unternehmen liegen die benötigten Informationen bereits vor. Das Learning Management System (LMS) dokumentiert Trainings und Wissenstests, das E-Mail-Gateway liefert Informationen zu verdächtigen Nachrichten und Phishing-Simulationen erzeugen zusätzliche Verhaltensdaten. Das Security Information and Event Management (SIEM) kann relevante Sicherheitsereignisse zusammenführen, während das Incident-Management-System Informationen über gemeldete und bearbeitete Vorfälle bereitstellt.
Die eigentliche Herausforderung liegt häufig nicht in der Verfügbarkeit einzelner Datenquellen, sondern in ihrer Zusammenführung. Unterschiedliche Systeme verwenden verschiedene Bezeichnungen, Zeitformate, Identifikatoren und Datenmodelle. Hinzu kommen Datenschutzanforderungen und die Frage, welche Informationen überhaupt für eine Managementauswertung erforderlich sind. Ein gutes KPI-Dashboard beginnt deshalb nicht mit einem schicken Diagramm, sondern mit einem sauberen Datenmodell.
Schritt 1: Messziele und KPI-Definitionen festlegen
Bevor du Daten sammelst, musst du die Ziele des Programms definieren. Möchtest du die Erkennungsrate von Phishing verbessern? Soll die Zahl riskanter Datenfreigaben sinken? Oder steht die Sensibilisierung für den Umgang mit KI-Anwendungen im Vordergrund? Ohne klare Zielsetzung besteht die Gefahr, dass später zahlreiche Kennzahlen produziert werden, die keinen konkreten Entscheidungswert besitzen.
Für jede Kennzahl solltest du einen sogenannten KPI-Steckbrief erstellen. Dieser dokumentiert den Namen, die fachliche Definition, die Berechnungsformel, die Datenquelle, die Aktualisierungsfrequenz und den verantwortlichen Dateninhaber. Ebenso wichtig ist die Festlegung eines Ausgangswertes, des sogenannten Baseline-Werts. Nur wenn der Ausgangszustand bekannt ist, lässt sich später nachvollziehen, ob tatsächlich eine Verbesserung eingetreten ist.
Schritt 2: Datenquellen identifizieren und anbinden
Im nächsten Schritt werden die relevanten Systeme erfasst. Typischerweise sind das:
- Learning Management System (LMS): Liefert Informationen zu zugewiesenen und abgeschlossenen Trainings, Testergebnissen, Wiederholungen und Schulungszeitpunkten. Über geeignete Schnittstellen oder standardisierte Exporte können diese Informationen regelmäßig in eine zentrale Auswertungsplattform übertragen werden. Bei modernen Lernplattformen können zusätzlich Lernaktivitäten über Standards wie xAPI dokumentiert werden.
- E-Mail-Gateway und Phishing-Simulation: Stellen Informationen zu zugestellten Nachrichten, blockierten E-Mails, gemeldeten Nachrichten und simulierten Interaktionen bereit. Wichtig ist die Unterscheidung zwischen tatsächlich zugestellten und lediglich versendeten Testnachrichten. Nur so lassen sich belastbare Quoten berechnen.
- SIEM und Security Operations Center (SOC): Liefern Informationen über sicherheitsrelevante Ereignisse, Erkennungszeitpunkte und Reaktionsprozesse. Dadurch kannst du Awareness-Daten mit realen Sicherheitsereignissen in Beziehung setzen. Die Zuordnung menschlicher Ursachen sollte allerdings nur erfolgen, wenn sie durch die Incident-Analyse ausreichend belegt ist.
- Incident-Management-System: Dokumentiert gemeldete Vorfälle, Bearbeitungszeiten, Klassifizierungen und Maßnahmen. Diese Informationen sind besonders wichtig, um die Entwicklung menschlich beeinflusster Sicherheitsvorfälle über längere Zeiträume zu beobachten.
- IT-Asset- und Software-Management: Können Hinweise auf nicht genehmigte Anwendungen und Schatten-IT liefern. Zusammen mit freiwilligen Mitarbeitendenmeldungen entsteht ein umfassenderes Bild über die tatsächliche Nutzung digitaler Werkzeuge.
Die Integration kann über APIs, standardisierte Exporte oder eine zentrale Datenplattform erfolgen. Entscheidend ist, dass du Daten nicht einfach unkontrolliert zusammenkopierst. Es braucht definierte Schnittstellen, nachvollziehbare Datenverantwortlichkeiten und eine einheitliche Semantik.
Schritt 3: Daten bereinigen und miteinander verknüpfen
Hier entscheidet sich, ob dein Dashboard später brauchbare Ergebnisse liefert. Ein Beispiel: Das LMS weist 950 abgeschlossene Schulungen aus, während das HR-System 1.000 aktive Beschäftigte meldet. Auf den ersten Blick ergibt sich eine Abschlussquote von 95 Prozent. Allerdings könnten darin bereits ausgeschiedene Mitarbeitende, externe Dienstleister oder Personen enthalten sein, für die das Training nicht vorgesehen war.
Ähnliche Probleme entstehen bei Phishing-Simulationen. Werden Nachrichten an 1.000 Empfänger versendet, aber nur 920 tatsächlich zugestellt, darfst du die Klickrate nicht auf Basis aller 1.000 Nachrichten berechnen. Andernfalls entsteht eine verzerrte Kennzahl. Außerdem müssen Mehrfachmeldungen, Weiterleitungen und automatisierte Sicherheitsmeldungen erkannt werden.
Für die Datenverknüpfung solltest du möglichst pseudonymisierte Identifikatoren verwenden. Dadurch lassen sich beispielsweise Trainingsfortschritte und Simulationsergebnisse aggregiert vergleichen, ohne dass das Management personenbezogene Verhaltensprofile einzelner Beschäftigter erhält. Die technische und organisatorische Umsetzung solltest du frühzeitig mit Datenschutzbeauftragten und gegebenenfalls dem Betriebsrat abstimmen.
Schritt 4: KPI-Dashboard aufbauen
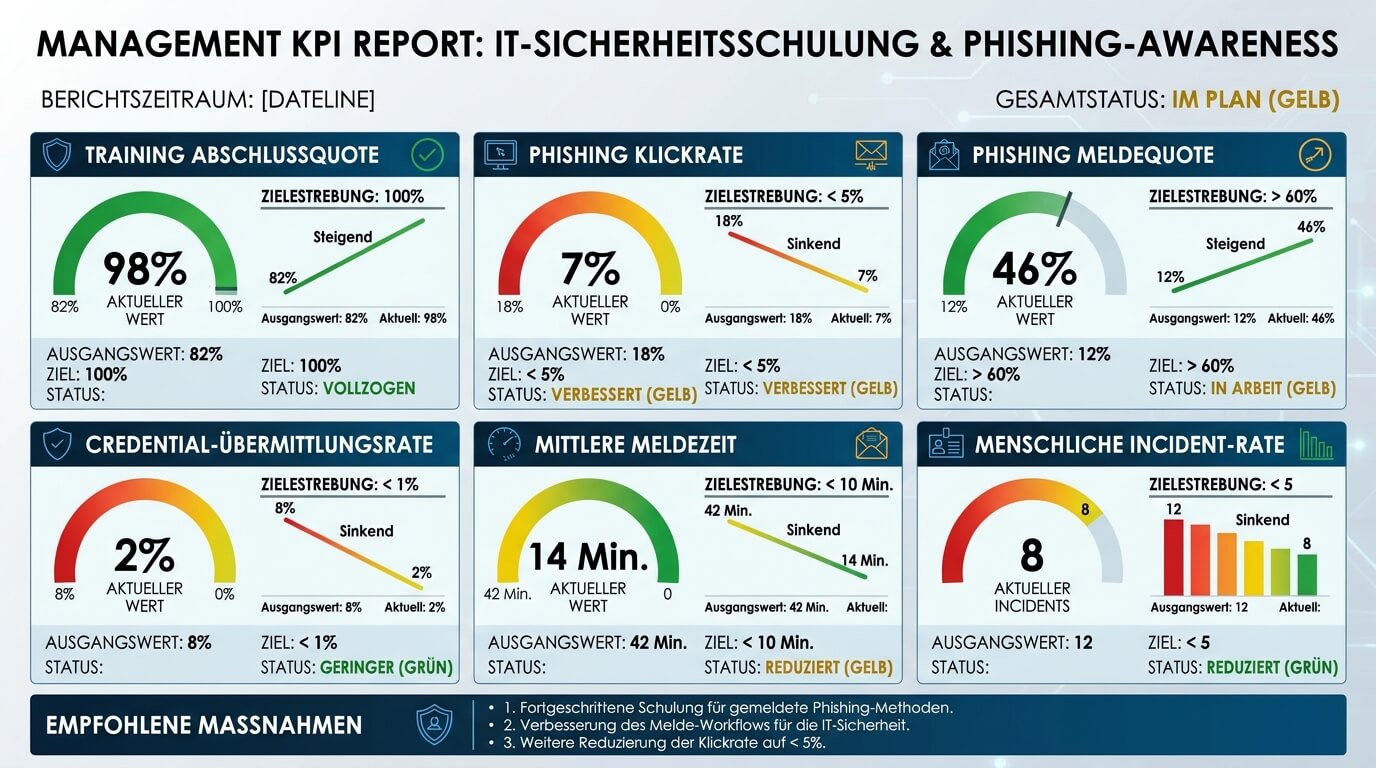
Sind die Daten bereinigt und die Kennzahlen definiert, kann das Dashboard entstehen. Dafür eignen sich beispielsweise Power BI, Tableau oder vergleichbare Business-Intelligence-Plattformen. Auch eine Integration in bestehende GRC- oder Security-Management-Lösungen ist möglich. Wichtig ist, dass dein Dashboard nicht nur Zahlen anzeigt, sondern Entwicklungen und Zusammenhänge verständlich macht.
Eine sinnvolle Struktur könnte so aussehen:
| KPI | Ausgangswert | Aktueller Wert | Zielwert | Trend |
| Training Completion Rate | 82% | 98% | 100% | Steigend |
| Phishing Click Rate | 18% | 7% | < 5% | Sinkend |
| Phishing Reporting Rate | 12% | 46% | > 60% | Steigend |
| Credential Submission Rate | 8% | 2% | < 1% | Sinkend |
| Mean Time to Report | 42 Min. | 14 Min. | < 10 Min. | Sinkend |
| Human-Related Incident Rate | 12 | 8 | < 5 | Sinkend |
Hinweis: Die Zahlen sind frei gewählte Beispielwerte und keine Branchenbenchmarks. Zielwerte musst du anhand des individuellen Risikoprofils, der Unternehmensgröße und der vorhandenen Sicherheitsprozesse festlegen.
Ein solches Dashboard sollte unterschiedliche Perspektiven ermöglichen. Die Geschäftsführung benötigt eine verdichtete Übersicht über Risiken, Entwicklungen und Investitionen. Die IT-Sicherheitsabteilung braucht dagegen detaillierte Informationen zu Angriffsmustern, Meldezeiten und Schwachstellen. Führungskräfte können aggregierte Informationen über ihre Verantwortungsbereiche erhalten, sofern dies organisatorisch und datenschutzrechtlich angemessen ist.
Wichtig bei der KPI-Auswertung: Unterscheide zwischen Mitarbeitenden, die ein Security-Awareness-Training zum ersten Mal absolvieren, und solchen, die bereits mehrfach geschult wurden. Neue Mitarbeitende starten häufig mit einem anderen Wissensstand als Beschäftigte, die bereits mehrere Trainings durchlaufen haben. Werden beide Gruppen gemeinsam ausgewertet, können Durchschnittswerte ein verzerrtes Bild der tatsächlichen Trainingswirkung vermitteln. Eine zusätzliche Betrachtung nach Trainingshistorie und Betriebszugehörigkeit macht deshalb sichtbar, ob dein Programm neue Mitarbeitende wirksam integriert und bei erfahrenen Beschäftigten langfristig zu einem sichereren Verhalten beiträgt.
Schritt 5: Regelmäßige Reviews und konkrete Maßnahmen ableiten
Ein Dashboard ist kein Selbstzweck. Es entfaltet seinen Wert erst dann, wenn aus den Erkenntnissen konkrete Maßnahmen entstehen. Sinkt beispielsweise die Phishing Click Rate, während die Reporting Rate unverändert niedrig bleibt, könntest du stärker auf aktive Meldeprozesse und deren einfache Bedienbarkeit setzen. Steigen Meldungen zu nicht genehmigten KI-Anwendungen, solltest du prüfen, ob geeignete freigegebene Alternativen fehlen.
Sinnvoll ist ein monatliches operatives Review sowie eine quartalsweise Managementauswertung. Dabei solltest du nicht nur aktuelle Werte, sondern auch Trends, auffällige Abweichungen und die Wirksamkeit bereits eingeleiteter Maßnahmen betrachten. Zusätzlich empfiehlt sich eine regelmäßige Überprüfung der KPI-Definitionen, damit Kennzahlen nicht im Laufe der Zeit ihre Vergleichbarkeit verlieren.
Der wichtigste Grundsatz lautet: Eine Kennzahl ohne daraus abgeleitete Handlung ist zunächst nur eine Beobachtung. Erst wenn du auf Basis deiner Daten Entscheidungen triffst und deren Wirkung anschließend erneut misst, entsteht ein kontinuierlicher Verbesserungsprozess.
Security Awareness ROI berechnen: Vermeidungskosten vs. Programmkosten
Jetzt kommen wir zu der Frage, die spätestens beim nächsten Budgetgespräch auf dem Tisch liegt: Was bringt das Ganze eigentlich finanziell? Die Geschäftsführung möchte wissen, warum Geld in Awareness-Trainings, Phishing-Simulationen und Kommunikationsmaßnahmen investiert werden soll. Die Antwort sollte nicht lauten, dass Mitarbeitende dadurch ein besseres Sicherheitsgefühl entwickeln. Das mag stimmen, reicht als wirtschaftliche Begründung aber selten aus.
Ein überzeugender Security Awareness ROI verbindet die Kosten des Programms mit dem wirtschaftlichen Nutzen vermiedener oder reduzierter Sicherheitsrisiken. Dabei ist eine Sache wichtig: Ein verhindertes Sicherheitsereignis lässt sich nicht direkt beobachten. Du musst deshalb mit Szenarien, Eintrittswahrscheinlichkeiten und erwarteten Schadenskosten arbeiten. Das Ergebnis ist eine risikobasierte Wirtschaftlichkeitsbetrachtung und keine mathematisch exakte Vorhersage zukünftiger Schäden.
Die grundlegende ROI-Formel
Der Return on Investment (ROI) beschreibt das Verhältnis zwischen dem erzielten wirtschaftlichen Nutzen und den dafür eingesetzten Investitionen. Für ein Security-Awareness-Programm lässt sich folgende Formel verwenden:
Security Awareness ROI = (Vermiedene erwartete Schadenskosten – Programmkosten) / Programmkosten × 100
Die entscheidende Größe sind die vermiedenen erwarteten Schadenskosten. Diese ergeben sich aus der Differenz zwischen dem erwarteten Schaden ohne das Programm und dem erwarteten Schaden mit dem Programm.
Dafür wird zunächst der erwartete jährliche Schaden (Annualized Loss Expectancy, ALE) betrachtet:
ALE = Eintrittswahrscheinlichkeit × finanzieller Schaden bei Eintritt
Ein Beispiel: Dein Unternehmen schätzt die jährliche Wahrscheinlichkeit eines bestimmten sicherheitsrelevanten Vorfalls auf 20 Prozent. Die durchschnittlichen finanziellen Auswirkungen werden mit 500.000 Euro angesetzt. Daraus ergibt sich ein erwarteter jährlicher Schaden von 100.000 Euro.
Diese Berechnung kannst du für unterschiedliche Risikoszenarien durchführen. Dazu gehören beispielsweise erfolgreiche Phishing-Angriffe, kompromittierte Benutzerkonten, betrugsbedingte Überweisungen oder Datenabflüsse. Wichtig ist, dass sich die betrachteten Szenarien möglichst wenig überschneiden, damit Schäden nicht mehrfach in die Berechnung einfließen.
Praxisbeispiel: Lohnt sich das Security-Awareness-Programm?
Nehmen wir ein mittelständisches Unternehmen mit 1.000 Mitarbeitenden. Die Organisation möchte ihr Sicherheitsbewusstsein verbessern und investiert in ein strukturiertes Awareness-Programm. Dieses besteht aus regelmäßigen E-Learnings, realistischen Phishing-Simulationen, gezielten Schulungen für besonders gefährdete Bereiche und einer verbesserten Meldefunktion für verdächtige E-Mails.
Die jährlichen Programmkosten setzen sich beispielsweise folgendermaßen zusammen:
| Kostenposition | Jährliche Kosten |
| Awareness-Plattform und Lizenzen | 8.000 € |
| Entwicklung und Durchführung der Trainings | 5.000 € |
| Phishing-Simulationen | 4.000 € |
| Interner Personalaufwand | 6.000 € |
| Kommunikation und zusätzliche Maßnahmen | 2.000 € |
| Gesamtkosten | 25.000 € |
Nun betrachten wir ein konkretes Risikoszenario. Ohne das zusätzliche Awareness-Programm schätzt das Unternehmen die jährliche Eintrittswahrscheinlichkeit eines erfolgreichen, menschlich begünstigten Phishing-Vorfalls auf 20 Prozent. Der durchschnittliche finanzielle Schaden wird mit 500.000 Euro kalkuliert.
Daraus ergibt sich:
Erwarteter Schaden ohne Programm:
20 % × 500.000 € = 100.000 € pro Jahr.
Nach Einführung des Awareness-Programms und unter Berücksichtigung weiterer bestehender Sicherheitsmaßnahmen schätzt das Unternehmen die Eintrittswahrscheinlichkeit auf 12 Prozent. Der potenzielle Schaden bleibt in diesem vereinfachten Modell unverändert.
Erwarteter Schaden mit Programm:
12 % × 500.000 € = 60.000 € pro Jahr.
Damit ergibt sich eine Reduzierung des erwarteten Schadens um 40.000 Euro.
Der Security Awareness ROI beträgt somit:
(40.000 € – 25.000 €) / 25.000 € × 100 = 60 %
Das bedeutet: Unter den getroffenen Annahmen übersteigt der erwartete wirtschaftliche Nutzen die jährlichen Programmkosten um 15.000 Euro. Das Programm erzielt damit einen modellierten ROI von 60 Prozent.
| Kennzahl | Wert |
| Erwarteter Schaden ohne Programm | 100.000 € |
| Erwarteter Schaden mit Programm | 60.000 € |
| Vermiedener erwarteter Schaden | 40.000 € |
| Jährliche Programmkosten | 25.000 € |
| Wirtschaftlicher Nettoeffekt | 15.000 € |
| Security Awareness ROI | 60 % |
Das Beispiel zeigt, wie du den wirtschaftlichen Nutzen eines Awareness-Programms nachvollziehbar darstellen kannst. Es beweist allerdings nicht, dass das Training allein die Risikoreduzierung um acht Prozentpunkte verursacht hat. Verbesserungen können ebenso durch MFA, technische Filter, E-Mail-Security, bessere Incident-Prozesse oder andere Maßnahmen entstanden sein. Für eine seriöse Wirtschaftlichkeitsbetrachtung musst du deshalb den tatsächlichen Beitrag des Awareness-Programms möglichst realistisch abschätzen.
Welche Kosten bei einem Sicherheitsvorfall wirklich entstehen
Ein weiterer häufiger Fehler besteht darin, ausschließlich die unmittelbaren finanziellen Schäden zu betrachten. Ein erfolgreicher Phishing-Angriff kann weitreichende Folgekosten verursachen, die erst auf den zweiten Blick sichtbar werden. Dazu gehören beispielsweise die Wiederherstellung kompromittierter Systeme, forensische Untersuchungen, externe Beratung und zusätzliche Personalaufwände.
Hinzu kommen mögliche Betriebsunterbrechungen, verzögerte Kundenprojekte, Vertragsstrafen, rechtliche Auseinandersetzungen und Reputationsschäden. Bei personenbezogenen Daten können außerdem Melde- und Informationspflichten sowie mögliche aufsichtsrechtliche Konsequenzen relevant werden. Auch wenn sich nicht jede dieser Positionen exakt beziffern lässt, solltest du sie in einer strukturierten Risikobetrachtung berücksichtigen.
Für eine belastbare ROI-Berechnung empfiehlt es sich daher, mindestens drei Szenarien zu entwickeln:
- Best-Case-Szenario: Die Awareness-Maßnahmen führen zu einer deutlichen Verbesserung des Meldeverhaltens und reduzieren die Wahrscheinlichkeit erfolgreicher Angriffe stärker als erwartet. Dieses Szenario zeigt das wirtschaftliche Potenzial des Programms.
- Realistisches Szenario: Die Risikoreduzierung fällt moderat aus und wird durch vorhandene technische Sicherheitsmaßnahmen ergänzt. Dieses Szenario sollte die Grundlage für die eigentliche Budgetentscheidung bilden.
- Worst-Case-Szenario: Trotz der Schulungen kommt es zu einem erfolgreichen Angriff. Die Analyse zeigt, welche finanziellen Auswirkungen weiterhin bestehen und wo zusätzliche technische oder organisatorische Schutzmaßnahmen notwendig sind.
Besonders wichtig ist die Betrachtung über mehrere Jahre. Sicherheitsbewusstsein entsteht nicht durch eine einmalige Maßnahme. Du solltest deshalb sowohl wiederkehrende Programmkosten als auch längerfristige Effekte berücksichtigen. Bei größeren Investitionen kann zusätzlich eine Kapitalwertbetrachtung (Net Present Value) sinnvoll sein, um zukünftige Kosten und erwartete Nutzen auf ihren heutigen Wert abzuzinsen.
Der entscheidende Faktor: Den Beitrag des Trainings realistisch bewerten
Eine der größten Herausforderungen bei der ROI-Berechnung ist die Zuordnung von Wirkung. Wenn die Phishing Click Rate nach Einführung eines Awareness-Programms sinkt, ist das ein positives Signal. Gleichzeitig könnte dein Unternehmen im selben Zeitraum MFA eingeführt, den Spamfilter verbessert und verdächtige Absender konsequenter blockiert haben.
Um den Beitrag des Trainings besser einzugrenzen, kannst du beispielsweise Vergleichsgruppen, gestaffelte Einführungen oder wiederholte Messungen mit vergleichbaren Phishing-Simulationen einsetzen. Dabei musst du die Schwierigkeit der Testnachrichten und die Zusammensetzung der Zielgruppen berücksichtigen. Auch die Entwicklung realer Sicherheitsvorfälle sollte mit den Ergebnissen der Awareness-Maßnahmen in Beziehung gesetzt werden.
Ein besonders interessanter Ansatz ist die Kombination aus finanziellen und nicht finanziellen Kennzahlen. So kannst du beispielsweise nachweisen, dass Mitarbeitende verdächtige Nachrichten schneller melden, weniger Zugangsdaten preisgeben und häufiger auf nicht genehmigte Anwendungen hinweisen. Diese Verbesserungen lassen sich anschließend mit den Ergebnissen des Risikomanagements verbinden.
Nicht jeder Nutzen muss dabei unmittelbar in Euro ausgedrückt werden. Eine bessere Sicherheitskultur, ein höheres Vertrauen in die IT-Sicherheitsabteilung und eine verbesserte Fähigkeit zur Früherkennung sind ebenfalls relevante Ergebnisse. Sie sollten nur nicht künstlich monetarisiert werden, wenn dafür keine belastbare Grundlage existiert.
Fazit: Security Awareness ist keine Pflichtübung, sondern eine messbare Sicherheitsinvestition
Security Awareness gehört zu den Themen, bei denen Unternehmen gerne viel Aktivität dokumentieren, aber erstaunlich wenig über die tatsächliche Wirkung wissen. Eine hohe Schulungsquote sieht im Management-Report gut aus. Sie schützt jedoch nicht automatisch vor einem professionell vorbereiteten Phishing-Angriff, einem manipulierten Zahlungsauftrag oder einer unbedachten Datenfreigabe in einer nicht genehmigten KI-Anwendung.
Wenn du den Erfolg deines Sicherheitstrainings wirklich messen möchtest, musst du deshalb einen Perspektivwechsel vollziehen. Weg von der Frage, wie viele Mitarbeitende eine Schulung abgeschlossen haben, hin zur Frage, wie sich ihr Verhalten verändert und welchen Beitrag diese Veränderung zur Risikoreduzierung leistet.
Ein aussagekräftiges KPI-System verbindet Lernfortschritt, Sicherheitsverhalten, Erkennungs- und Reaktionsfähigkeit sowie die tatsächliche Entwicklung der Unternehmensrisiken. Werden diese Informationen mit Daten aus LMS, E-Mail-Gateway, SIEM und Incident Management zusammengeführt, entsteht eine belastbare Grundlage für operative Verbesserungen und strategische Entscheidungen.
Auch die wirtschaftliche Betrachtung sollte dabei nicht fehlen. Mit einer transparenten ROI-Berechnung kannst du zeigen, welche finanziellen Risiken durch bessere Sicherheitsprozesse möglicherweise reduziert werden und wie sich die Investition in Awareness-Maßnahmen gegenüber anderen Sicherheitsmaßnahmen einordnen lässt.
Meine persönliche Empfehlung: Beginne nicht mit einem möglichst umfangreichen KPI-Dashboard. Beginne mit drei Fragen:
- Welche menschlich beeinflussbaren Sicherheitsrisiken sind für dein Unternehmen besonders relevant?
- Welches konkrete Verhalten möchtest du verändern?
- Woran erkennst du, dass dir diese Veränderung tatsächlich gelungen ist?
Wenn du diese Fragen beantworten kannst, hast du bereits die Grundlage für ein wirksames Security-Awareness-Programm geschaffen. Denn am Ende zählt nicht, wie viele Mitarbeitende auf den Abschlussbutton eines Trainings geklickt haben. Entscheidend ist, wie viele im richtigen Moment die richtige Entscheidung treffen.
Wie misst du den Erfolg deiner Security-Awareness-Maßnahmen? Reichen dir klassische Schulungsquoten oder setzt du bereits auf verhaltensbasierte KPIs und einen messbaren ROI? Teile deine Erfahrungen gerne in den Kommentaren.