
Stell dir folgendes Szenario vor: Dein Unternehmen beschäftigt 800 Mitarbeiter, entwickelt mehrere Softwareprodukte, betreibt eine umfangreiche IT-Landschaft und verarbeitet täglich sensible Kunden- und Unternehmensdaten. Die IT-Sicherheitsabteilung besteht allerdings aus drei Personen. Diese sollen Sicherheitsrichtlinien entwickeln, Schwachstellen bewerten, Audits begleiten, Sicherheitsvorfälle untersuchen, Awareness-Maßnahmen koordinieren und gleichzeitig dafür sorgen, dass neue Projekte möglichst sicher umgesetzt werden. Nebenbei kommen noch regulatorische Anforderungen, neue Bedrohungsszenarien und die üblichen operativen Herausforderungen hinzu. Willkommen im ganz normalen Wahnsinn vieler IT-Sicherheitsabteilungen.
Das eigentliche Problem ist dabei nicht zwangsläufig fehlendes Fachwissen oder mangelnde Motivation. Es ist die strukturelle Begrenzung einer zentral organisierten Sicherheitsfunktion. Eine kleine Gruppe von Spezialisten kann unmöglich jeden Entwicklungsprozess, jede Marketingkampagne, jede HR-Anwendung und jede Veränderung innerhalb der Unternehmens-IT kontinuierlich begleiten. Gleichzeitig entstehen Sicherheitsrisiken häufig genau dort, wo die zentrale IT-Sicherheitsabteilung gar nicht unmittelbar eingebunden ist. Eine neue SaaS-Anwendung im Marketing, ein falsch konfigurierter Cloud-Dienst oder eine unbedachte Datenweitergabe im Personalbereich können erhebliche Auswirkungen haben.
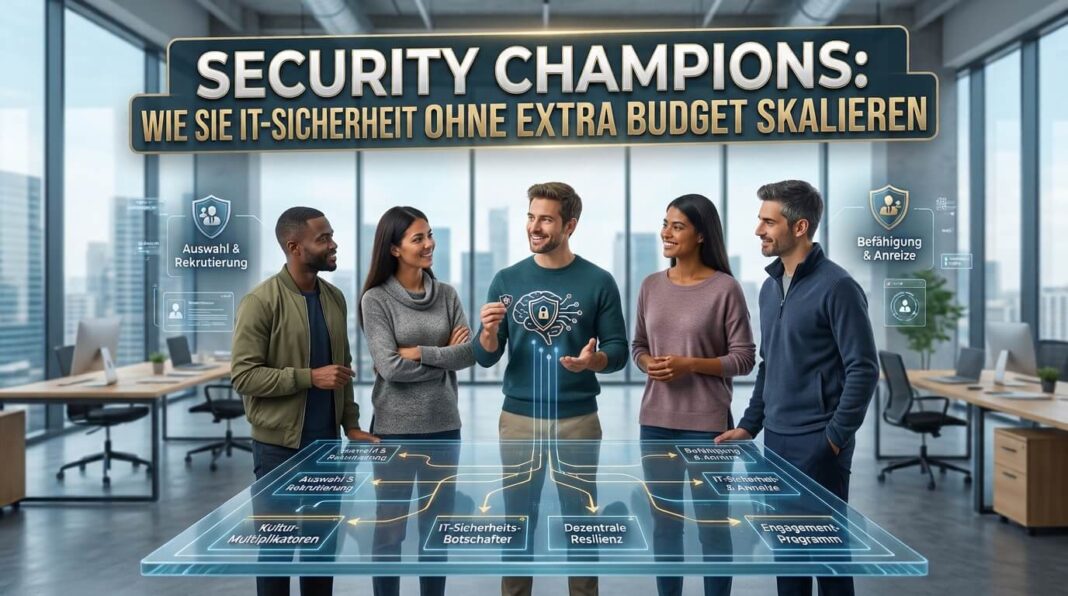
Genau an dieser Stelle kommt das Security Champions Konzept ins Spiel. Anstatt sämtliche Sicherheitskompetenz in einer zentralen Abteilung zu konzentrieren, werden interessierte und geeignete Mitarbeiter aus unterschiedlichen Fachbereichen zu internen Sicherheitsmultiplikatoren entwickelt. Sie übernehmen eine zusätzliche Rolle innerhalb ihrer bestehenden Teams, vermitteln Sicherheitswissen, erkennen Risiken frühzeitig und bilden eine direkte Verbindung zur zentralen IT-Sicherheitsorganisation. Das Ergebnis ist ein dezentrales Sicherheitsnetzwerk, das deutlich näher an den tatsächlichen Arbeitsabläufen sitzt.
Die Idee dahinter ist eigentlich ziemlich einfach: Wer täglich mit einem bestimmten Prozess, einer Anwendung oder einem Produkt arbeitet, kennt dessen Besonderheiten häufig besser als ein externer Spezialist. Dieses Wissen lässt sich nutzen, um Sicherheitsrisiken früher zu erkennen und pragmatische Lösungen direkt dort zu entwickeln, wo sie benötigt werden.
Ein Security Champions Programm macht aus IT-Sicherheit damit keine isolierte Expertenaufgabe mehr, sondern eine gemeinsame organisatorische Fähigkeit.
Was ist ein Security Champion?
Ein Security Champion ist ein Mitarbeiter, der innerhalb seines regulären Aufgabenbereichs eine zusätzliche Verantwortung für die Förderung und Umsetzung von IT-Sicherheit übernimmt. Er fungiert als Ansprechpartner für Sicherheitsfragen innerhalb seines Teams und stellt eine Verbindung zwischen seiner Fachabteilung und der zentralen IT-Sicherheitsorganisation her. Dabei muss er weder ausgebildeter IT-Sicherheitsexperte noch zertifizierter Ethical Hacker sein. Viel wichtiger sind ein ausgeprägtes Sicherheitsinteresse, die Bereitschaft zur Weiterbildung und die Fähigkeit, andere Menschen für das Thema zu sensibilisieren.
Ursprünglich wurde das Konzept insbesondere im Bereich der Softwareentwicklung etabliert. Dort unterstützen Security Champions Entwicklerteams beispielsweise bei sicheren Architekturentscheidungen, Threat Modeling, Code Reviews und der Bewertung technischer Schwachstellen. Mittlerweile lässt sich das Prinzip allerdings deutlich weiter denken. Auch Mitarbeiter aus HR, Marketing, Finance, Einkauf, Vertrieb oder dem operativen IT-Betrieb können wichtige Sicherheitsmultiplikatoren sein. Denn Cybersecurity endet nicht am Pull Request und beginnt auch nicht erst beim nächsten Penetrationstest.
Der entscheidende Unterschied besteht darin, dass Security Champions keine neue zentrale Kontrollinstanz darstellen. Sie sollen Sicherheit in die täglichen Arbeitsabläufe integrieren, statt zusätzliche Genehmigungsschleifen und bürokratische Hürden aufzubauen.
Aufgaben und Verantwortlichkeiten eines Security Champions
Die konkreten Aufgaben hängen stark von der jeweiligen Abteilung und dem Reifegrad des Unternehmens ab. Ein Security Champion im Entwicklungsteam benötigt andere Kenntnisse als ein Multiplikator im Personalwesen. Während der eine möglicherweise Schwachstellen in Softwarekomponenten bewertet, beschäftigt sich der andere mit dem sicheren Umgang mit Bewerberdaten oder Berechtigungen in HR-Systemen.
Typische Aufgabenbereiche können sein:
- Sicherheitsbewusstsein fördern: Der Champion vermittelt seinem Team aktuelle Sicherheitsinformationen, erklärt typische Angriffsmethoden und sensibilisiert für Risiken im Arbeitsalltag. Dabei geht es nicht darum, regelmäßig PowerPoint-Präsentationen abzuspulen. Vielmehr soll Sicherheitswissen anhand konkreter Situationen verständlich und nachvollziehbar vermittelt werden. Ein Beispiel wäre die Frage, woran Mitarbeiter eine manipulierte Bewerbungsunterlage erkennen können oder welche Informationen sie über externe KI-Dienste verarbeiten dürfen.
- Risiken frühzeitig erkennen: Security Champions beobachten ihre Arbeitsprozesse und identifizieren potenzielle Sicherheitsprobleme. Dazu gehören beispielsweise unsichere Datenübertragungen, überflüssige Zugriffsrechte, ungeschützte Dokumente oder problematische Schnittstellen zwischen Anwendungen. Sie müssen diese Risiken nicht selbst technisch beheben können. Entscheidend ist, dass sie Auffälligkeiten erkennen, dokumentieren und an die zuständigen Stellen weitergeben.
- Sicherheitsanforderungen berücksichtigen: Bei neuen Projekten, Anwendungen oder Prozessveränderungen achten sie darauf, dass Sicherheitsaspekte frühzeitig berücksichtigt werden. Ein Security Champion im Marketing könnte beispielsweise hinterfragen, welche Kundendaten ein neues Marketingtool tatsächlich benötigt. In der Softwareentwicklung könnte er darauf achten, dass Sicherheitsanforderungen bereits bei der Definition von User Stories berücksichtigt werden.
- Ansprechpartner und Vermittler sein: Sie helfen Kollegen bei alltäglichen Sicherheitsfragen und wissen, an wen sie sich bei komplexeren Problemen wenden müssen. Gleichzeitig geben sie Rückmeldungen aus ihrem Team an die zentrale Security-Abteilung weiter. Dadurch entsteht ein kontinuierlicher Informationsfluss in beide Richtungen. Gerade diese Vermittlungsfunktion ist häufig wertvoller als das reine Weitergeben von Sicherheitsrichtlinien.
- Sicherheitsmaßnahmen unterstützen: Champions können bei Awareness-Kampagnen, internen Workshops, Phishing-Simulationen oder Sicherheitsübungen mitwirken. Sie helfen dabei, Maßnahmen auf die tatsächlichen Bedürfnisse ihrer Abteilungen zuzuschneiden. Dadurch wirken Sicherheitsinitiativen weniger wie eine Vorgabe aus der IT und stärker wie eine gemeinsame Verbesserung der Arbeitsabläufe.
Wichtig ist allerdings eine klare Abgrenzung: Ein Security Champion ersetzt weder den CISO noch den Informationssicherheitsbeauftragten oder die IT-Sicherheitsabteilung. Er übernimmt auch keine alleinige Verantwortung für die Sicherheit seines Teams. Insbesondere darf ihm nicht die Befugnis übertragen werden, geschäftliche Risiken eigenständig zu akzeptieren oder schwerwiegende Sicherheitsvorfälle ohne Einbindung der zuständigen Stellen zu bewerten.
Die zentrale Sicherheitsorganisation bleibt für Richtlinien, übergreifende Risikosteuerung, Incident Response, technische Expertise und Eskalationen verantwortlich. Der Champion unterstützt die Umsetzung vor Ort.
Wie viel Zeit benötigt ein Security Champion?
Ein häufiger Fehler besteht darin, die zusätzliche Rolle einfach auf die ohnehin vorhandene Arbeitsbelastung aufzuschlagen. Nach dem Motto: Du bist jetzt Security Champion, mach das bitte zusätzlich zu deinen bisherigen Aufgaben. Das funktioniert vielleicht für die ersten zwei Wochen. Danach verschwindet das Thema meistens hinter dringenden Projekten, Meetings und operativen Aufgaben.
Ein professionelles Security Champions Programm benötigt deshalb ein verbindliches Zeitkontingent. Als erste Orientierung sind etwa 5 bis 10 Prozent der Arbeitszeit für eine überschaubare Rolle denkbar. Bei technisch anspruchsvollen Entwicklungsumgebungen oder größeren Verantwortungsbereichen können 10 bis 20 Prozent sinnvoll sein. Die tatsächliche Größe hängt von Teamumfang, Risikoprofil und Aufgabenstellung ab.
Entscheidend ist nicht, dass jeder Champion exakt dieselbe Stundenzahl erhält. Entscheidend ist, dass die verfügbare Zeit mit der jeweiligen Verantwortung übereinstimmt und durch die Führungskraft ausdrücklich freigegeben wird. Ein Champion, der für seine Sicherheitsaufgaben keine Kapazität erhält, existiert organisatorisch zwar auf dem Papier, ist praktisch aber wirkungslos.
Auswahl & Rekrutierung: Wie du die richtigen Köpfe findest
Ein erfolgreiches Security Champions Programm steht und fällt mit den Menschen, die daran teilnehmen. Dabei wäre es ein Fehler, ausschließlich nach Mitarbeitern mit besonders tiefem technischem Wissen zu suchen. Natürlich sind Kenntnisse über Netzwerke, Anwendungen, Cloud-Technologien oder Softwareentwicklung hilfreich. Mindestens genauso wichtig sind jedoch Eigenschaften wie Neugier, Verantwortungsbewusstsein, Kommunikationsfähigkeit und die Bereitschaft, sich in neue Themen einzuarbeiten.
Besonders interessant sind Mitarbeiter, die bereits heute informell als Ansprechpartner innerhalb ihrer Teams fungieren. Vielleicht ist es der Entwickler, der regelmäßig auf unsichere Implementierungen hinweist. Oder die Kollegin aus HR, die bei der Verarbeitung personenbezogener Daten besonders genau hinsieht. Möglicherweise ist es auch der Marketingmitarbeiter, der hinterfragt, welche externen Tools Zugriff auf Kundendaten erhalten.
Diese Menschen sind häufig bereits heute wichtige Multiplikatoren. Ihnen fehlt lediglich eine offizielle Rolle, die notwendige Weiterbildung und die organisatorische Unterstützung.
Welche Mitarbeiter eignen sich besonders?
Für die Auswahl solltest du nicht ausschließlich auf die IT-Abteilung schauen. Ein Security Champions Netzwerk entfaltet seinen eigentlichen Mehrwert erst dann, wenn es unterschiedliche Fachbereiche erreicht.
Besonders geeignete Kandidaten findest du beispielsweise in folgenden Bereichen:
1. Softwareentwicklung und IT-Betrieb
Entwickler, Tester, Administratoren und DevOps Engineers sind klassische Kandidaten. Sie können Sicherheitsanforderungen unmittelbar in technische Prozesse integrieren und beispielsweise bei Threat Modeling, Dependency Management, sicheren Konfigurationen oder der Bewertung automatisierter Sicherheitsscans unterstützen. Gerade in agilen Entwicklungsteams können sie dafür sorgen, dass Security-Anforderungen nicht erst kurz vor einem Release auftauchen. Sie helfen außerdem dabei, wiederkehrende Schwachstellen und technische Sicherheitsprobleme systematisch zu erkennen. Hier liegt häufig der größte unmittelbare Hebel für ein Security Champions Programm.
2. Human Resources und Personalmanagement
Im Personalbereich werden zahlreiche sensible Informationen verarbeitet. Bewerbungsunterlagen, Gehaltsdaten, Personalakten, Vertragsinformationen und Angaben zu Beschäftigten gehören zu den Datenbeständen, die besonders sorgfältig geschützt werden müssen. Ein Security Champion in HR kann darauf achten, dass Zugriffsrechte angemessen vergeben werden und vertrauliche Informationen nicht unnötig weitergegeben werden. Auch der sichere Umgang mit Bewerbungsunterlagen, externen Recruiting-Plattformen und KI-gestützten HR-Anwendungen gehört zu möglichen Aufgaben. Gerade hier ist ein Multiplikator sinnvoll, der sowohl die fachlichen Prozesse als auch die Bedeutung des Datenschutzes versteht.
3. Marketing und Kommunikation
Marketingabteilungen nutzen häufig eine Vielzahl externer Plattformen und SaaS-Anwendungen. CRM-Systeme, Newsletter-Tools, Tracking-Dienste, Social-Media-Plattformen und Analysewerkzeuge greifen teilweise auf umfangreiche Kundeninformationen zu. Ein Security Champion kann helfen, die Risiken solcher Integrationen frühzeitig zu erkennen. Dazu gehört auch die Frage, welche Daten tatsächlich an externe Dienstleister übertragen werden und welche Berechtigungen externe Agenturen erhalten. Besonders im Zusammenhang mit generativer KI gewinnt dieser Aufgabenbereich zusätzlich an Bedeutung.
4. Finance, Einkauf und Controlling
Finanzabteilungen sind aufgrund ihrer Zahlungsprozesse und sensiblen Geschäftsinformationen besonders interessant für Angreifer. Ein Security Champion kann beispielsweise für Risiken bei Zahlungsfreigaben, Rechnungsmanipulationen, Business Email Compromise und betrügerischen Lieferantenänderungen sensibilisieren. Im Einkauf kommen außerdem Fragen rund um Lieferantenbewertungen, externe Dienstleister und Sicherheitsanforderungen in Verträgen hinzu. Gerade die Schnittstelle zwischen Einkauf und IT-Sicherheit bietet erhebliches Potenzial, um Risiken bereits vor der Beauftragung externer Anbieter zu berücksichtigen.
5. Vertrieb und Kundenservice
Mitarbeiter im Vertrieb und Kundenservice kommunizieren täglich mit externen Ansprechpartnern und verarbeiten dabei teilweise vertrauliche Informationen. Sie sind häufig mit ungewöhnlichen Kundenanfragen, manipulierten Dokumenten oder Social-Engineering-Versuchen konfrontiert. Ein Security Champion kann helfen, verdächtige Situationen zu erkennen und den richtigen Umgang mit solchen Anfragen zu vermitteln. Zusätzlich kann er Rückmeldungen aus dem direkten Kundenkontakt an die Sicherheitsorganisation weitergeben. Damit wird der Sicherheitsgedanke auch an einer wichtigen Schnittstelle zwischen Unternehmen und Außenwelt verankert.
Freiwilligkeit statt Zwang: So gelingt die Rekrutierung
Ein Security Champion sollte nicht einfach von der Geschäftsführung bestimmt werden, weil gerade jemand im Organigramm frei aussieht. Das mag organisatorisch bequem sein, führt aber selten zu einer nachhaltigen Motivation. Das OWASP Security Champions Framework empfiehlt deshalb, geeignete Mitarbeiter zu nominieren und ihnen gleichzeitig die Möglichkeit zur freiwilligen Beteiligung zu geben.
Eine Kombination aus Vorschlägen durch Führungskräfte, Empfehlungen aus den Teams und einer unternehmensweiten Interessensbekundung ist besonders sinnvoll. So werden sowohl bereits bekannte Multiplikatoren als auch bislang weniger sichtbare Talente erreicht.
Wichtig ist außerdem, dass die Rolle nicht als zusätzliche Kontrollfunktion wahrgenommen wird. Wer sich bewirbt, sollte verstehen, dass es um Wissensvermittlung, Zusammenarbeit und die Verbesserung gemeinsamer Prozesse geht. Die Aufgabe besteht nicht darin, Kollegen bei Fehlern zu erwischen, sondern ihnen zu helfen, diese Fehler möglichst gar nicht erst zu machen.
Befähigung & Anreize: Aus interessierten Mitarbeitern werden echte Multiplikatoren
Ein häufiger Irrtum bei der Einführung eines Security Champions Programms lautet: Wir brauchen nur motivierte Mitarbeiter und schicken sie einmal auf eine Security-Schulung. Anschließend können sie die Sicherheitskultur im Unternehmen verbessern. So funktioniert das leider nicht.
Interesse ist ein guter Anfang, aber noch keine Qualifikation. Wer als Ansprechpartner für Sicherheitsfragen auftreten soll, benötigt ein grundlegendes Verständnis relevanter Bedrohungen, Prozesse und Eskalationswege. Gleichzeitig muss er wissen, wo seine eigenen Kompetenzen enden. Ein Security Champion darf durchaus sagen: Das kann ich nicht abschließend beurteilen, ich hole die Kollegen aus der IT-Sicherheit dazu.
Genau diese Fähigkeit zur richtigen Einschätzung ist ein wichtiger Bestandteil der Rolle.
Ein praxisorientierter Trainingsplan
Die Qualifizierung sollte modular aufgebaut sein und sich an der jeweiligen Funktion orientieren. Ein Mitarbeiter aus dem Marketing benötigt beispielsweise andere technische Inhalte als ein Entwickler. Trotzdem sollten alle Champions über eine gemeinsame Wissensbasis verfügen.
Ein möglicher Trainingsplan umfasst folgende Themen:
- Security-Grundlagen: Bedrohungsmodelle, typische Angriffsvektoren, Malware, Phishing, Social Engineering und grundlegende Sicherheitsprinzipien. Ziel ist ein gemeinsames Verständnis dafür, wie Angriffe funktionieren und welche Auswirkungen sie auf das Unternehmen haben können.
- Datenschutz und Informationsklassifizierung: Umgang mit personenbezogenen Daten, vertraulichen Informationen, Datenminimierung und sichere Datenweitergabe. Champions sollen verstehen, welche Informationen besonders schützenswert sind und welche organisatorischen Vorgaben gelten.
- Identitäts- und Berechtigungsmanagement: Multi-Faktor-Authentifizierung, Least Privilege, Rollenmodelle, Zugriffsüberprüfungen und sichere Authentifizierungsverfahren. Gerade überflüssige Berechtigungen sind ein häufig unterschätztes Sicherheitsrisiko.
- Incident Reporting und Eskalation: Erkennen und Melden verdächtiger Aktivitäten, Umgang mit Sicherheitsvorfällen und Kenntnis der internen Meldewege. Champions müssen wissen, wann sie selbst unterstützen können und wann unverzüglich die zuständige Incident-Response-Stelle einzuschalten ist.
- Fachspezifische Sicherheitskenntnisse: Je nach Abteilung kommen sichere Softwareentwicklung, Cloud-Sicherheit, API-Sicherheit, Lieferantenrisiken oder der sichere Umgang mit KI-Anwendungen hinzu. Die Inhalte sollten möglichst eng an den tatsächlichen Arbeitsabläufen ausgerichtet sein.
Die Qualifizierung sollte nicht mit einem einmaligen Training enden. Bedrohungsszenarien verändern sich, Anwendungen entwickeln sich weiter und neue Technologien bringen zusätzliche Risiken mit sich. Sinnvoll sind deshalb regelmäßige Lernmodule, interne Workshops und praxisorientierte Übungen.
Communities of Practice: Wissen gemeinsam weiterentwickeln
Ein einzelner Security Champion kann innerhalb seines Teams viel bewegen. Ein Netzwerk aus 15 oder 20 Champions kann allerdings deutlich mehr erreichen, wenn diese Menschen regelmäßig miteinander arbeiten.
Dafür eignen sich sogenannte Communities of Practice. Dabei handelt es sich um fachliche Gemeinschaften, in denen Menschen mit ähnlichen Aufgabenstellungen ihr Wissen teilen, Erfahrungen austauschen und gemeinsam Lösungen entwickeln.
Eine solche Community sollte regelmäßig zusammenkommen. Ein monatlicher Termin von 60 bis 90 Minuten ist für den Einstieg ausreichend. Ergänzend bietet sich ein gemeinsamer Kommunikationskanal an, über den Fragen gestellt, Sicherheitsinformationen geteilt und Erfahrungen dokumentiert werden können.
Besonders wertvoll sind konkrete Praxisbeispiele. Ein Champion aus dem Marketing berichtet beispielsweise von einer problematischen SaaS-Integration. Ein Entwickler zeigt, wie ein bestimmtes Sicherheitsproblem durch eine Anpassung im Entwicklungsprozess vermieden werden konnte. Ein Kollege aus HR erklärt, wie Berechtigungen für sensible Personalinformationen überprüft wurden.
Aus diesen Erfahrungen entsteht nach und nach eine unternehmensweite Wissensbasis.
Eine gut organisierte Community sollte außerdem einen direkten Zugang zu Security-Experten ermöglichen. Champions brauchen Ansprechpartner, die bei schwierigen Fragestellungen unterstützen und nicht erst nach mehreren Tagen auf eine Anfrage reagieren. Regelmäßige Security Office Hours oder feste Ansprechpartner können hier eine große Hilfe sein.
Wertschätzung statt zusätzlicher Belastung
Jetzt kommen wir zu einem Punkt, den Unternehmen gerne unterschätzen: Motivation entsteht nicht allein durch interessante Aufgaben. Wer zusätzliche Verantwortung übernimmt, sich weiterbildet, andere Kollegen unterstützt und gleichzeitig seine bisherigen Aufgaben erledigen muss, sollte dafür auch Anerkennung erhalten. Andernfalls entsteht schnell das Gefühl, dass das Unternehmen eine zusätzliche Leistung erwartet, ohne dafür etwas zurückzugeben.
Dabei müssen die Anreize nicht ausschließlich finanzieller Natur sein.
Mögliche Maßnahmen sind:
- Sichtbare Anerkennung: Champions werden im Intranet, in internen Newslettern oder bei Unternehmensveranstaltungen vorgestellt. Erfolge und konkrete Verbesserungen werden transparent kommuniziert. Dadurch wird deutlich, welchen Beitrag die Mitarbeiter leisten. Gleichzeitig können weitere Kollegen motiviert werden, sich ebenfalls zu beteiligen.
- Weiterbildung und Zertifizierungen: Das Unternehmen finanziert Fachtrainings, Konferenzbesuche oder externe Zertifizierungen. Dadurch entwickeln die Champions nicht nur ihre Sicherheitskompetenz weiter, sondern profitieren auch persönlich und beruflich. Gerade für Mitarbeiter mit Interesse an IT-Sicherheit kann das ein attraktiver Entwicklungspfad sein.
- Karriereentwicklung: Die Rolle kann in individuelle Entwicklungsziele und Mitarbeitergespräche aufgenommen werden. Wer sich langfristig engagiert, kann beispielsweise zusätzliche Verantwortung in den Bereichen Informationssicherheit, Governance oder IT-Risikomanagement übernehmen. Das schafft eine Perspektive über die eigentliche Champion-Rolle hinaus.
- Gamification und Auszeichnungen: Interne Challenges, Abzeichen oder jährliche Security-Champion-Awards können die Motivation fördern. Wichtig ist allerdings, dass nicht die Anzahl gemeldeter Sicherheitsprobleme zum Wettbewerb wird. Sonst besteht die Gefahr, dass Quantität wichtiger wird als tatsächliche Risikoreduktion.
- Geschützte Arbeitszeit: Die wichtigste Anerkennung ist häufig die verbindliche Freistellung von regulären Aufgaben. Security-Arbeit muss bei der Kapazitätsplanung berücksichtigt werden. Wer seine Champion-Aufgaben nur in der Freizeit erledigen kann, wird langfristig kaum motiviert bleiben.
Ein wichtiger Grundsatz lautet deshalb: Wer Verantwortung überträgt, muss auch die notwendigen Ressourcen bereitstellen.
Ein Security Champions Programm ist keine kostenlose Personalaufstockung. Es ist eine Investition in vorhandene Mitarbeiter und deren Fähigkeiten. Der wirtschaftliche Nutzen entsteht dadurch, dass Sicherheitsprobleme früher erkannt, Fehler vermieden und zentrale Sicherheitsexperten gezielter eingesetzt werden können.
Das 90-Tage-Implementierungsmuster: Von der Idee zum aktiven Champion-Netzwerk
Ein Security Champions Programm muss nicht mit einem groß angelegten Transformationsprojekt starten. Im Gegenteil: Ein schrittweiser Aufbau ist häufig sinnvoller, weil Unternehmen zunächst Erfahrungen sammeln und das Konzept an ihre tatsächlichen Strukturen anpassen können.
Die folgenden 90 Tage bieten einen pragmatischen Rahmen, um aus einer ersten Idee ein funktionierendes Netzwerk zu entwickeln. Dabei handelt es sich um ein vorgeschlagenes Implementierungsmodell und nicht um einen verbindlichen OWASP-Standard. Die Phasen orientieren sich an den Empfehlungen des OWASP Security Champions Playbook.
Phase 1: Tage 1 bis 30 – Fundament schaffen
In der ersten Phase geht es darum, die organisatorischen Voraussetzungen zu schaffen. Bevor Mitarbeiter angesprochen werden, sollte klar sein, welches Ziel das Programm verfolgt und welche Aufgaben die Champions tatsächlich übernehmen sollen.
Ein häufiger Fehler besteht darin, möglichst schnell möglichst viele Teilnehmer zu gewinnen. Dabei wird vergessen, dass die Rolle zunächst definiert und gegenüber den Führungskräften abgesichert werden muss.
Folgende Schritte sind in dieser Phase sinnvoll:
1. Ziele und Verantwortlichkeiten definieren
Lege fest, welche Sicherheitsprobleme durch das Programm verbessert werden sollen. Geht es zunächst um Security Awareness, sichere Softwareentwicklung, den Umgang mit externen SaaS-Anwendungen oder um eine breitere Sicherheitskultur? Definiere außerdem, welche Aufgaben die Champions übernehmen und welche Entscheidungen weiterhin bei der zentralen Sicherheitsorganisation liegen. Ein schriftliches Rollenprofil schafft Klarheit und verhindert spätere Missverständnisse.
2. Unterstützung durch das Management sichern
Ohne Rückendeckung der Führungskräfte wird das Programm schnell an fehlenden Kapazitäten scheitern. Die Geschäftsführung beziehungsweise der zuständige Sponsor sollte das Vorhaben offiziell unterstützen. Gleichzeitig müssen die Bereichsleiter verstehen, dass ihre Mitarbeiter einen definierten Teil ihrer Arbeitszeit für Sicherheitsaufgaben benötigen. Nur wenn diese Zeit verbindlich eingeplant wird, kann das Netzwerk dauerhaft funktionieren.
3. Geeignete Pilotbereiche identifizieren
Beginne mit einer überschaubaren Auswahl an Teams. Besonders geeignet sind Bereiche mit unterschiedlichen Risikoprofilen, beispielsweise Softwareentwicklung, HR und Marketing. Dadurch lassen sich bereits im Pilotprojekt verschiedene Anwendungsfälle abdecken. Gleichzeitig kannst du prüfen, welche Aufgaben und Trainingsinhalte in den jeweiligen Abteilungen tatsächlich benötigt werden.
4. Erste Champions gewinnen
Sprich geeignete Mitarbeiter persönlich an und veröffentliche zusätzlich einen internen Aufruf. Erkläre dabei nicht nur die Aufgaben, sondern auch die persönlichen Entwicklungsmöglichkeiten. Wichtig ist, dass die Teilnehmer freiwillig mitmachen und ihre Führungskräfte die zusätzliche Rolle unterstützen. Für einen ersten Pilotbetrieb können beispielsweise fünf bis acht Champions aus unterschiedlichen Teams ausreichen.
Ergebnis nach 30 Tagen: Ein abgestimmtes Rollenmodell, ein verantwortlicher Programmkoordinator, die Unterstützung des Managements und eine erste Gruppe interessierter Mitarbeiter.
Phase 2: Tage 31 bis 60 – Wissen aufbauen und Zusammenarbeit etablieren
Jetzt beginnt die eigentliche Arbeit mit den ausgewählten Champions. Die Teilnehmer werden qualifiziert, lernen ihre Aufgaben kennen und erhalten Zugang zu den notwendigen Informationen und Ansprechpartnern.
Dabei sollte die erste Schulung bewusst praxisorientiert gestaltet werden. Statt ausschließlich theoretische Sicherheitsgrundlagen zu vermitteln, empfiehlt es sich, konkrete Situationen aus dem Unternehmensalltag zu verwenden. So erkennen die Teilnehmer unmittelbar, wie sie ihr neues Wissen innerhalb ihrer Abteilungen einsetzen können.
In dieser Phase stehen folgende Aktivitäten im Mittelpunkt:
1. Grundlagenqualifizierung durchführen
Alle Champions erhalten ein gemeinsames Basistraining zu den wichtigsten Sicherheitsprinzipien. Dazu gehören unter anderem Phishing, Social Engineering, Datenschutz, Berechtigungsmanagement und Incident Reporting. Anschließend folgen die jeweiligen fachspezifischen Lerninhalte. Dadurch entsteht eine gemeinsame Wissensbasis, ohne die unterschiedlichen Anforderungen der Fachbereiche zu vernachlässigen.
2. Kommunikationsstrukturen etablieren
Richte einen zentralen Kommunikationskanal für alle Champions ein. Dort können Fragen gestellt, Informationen geteilt und Erfahrungen dokumentiert werden. Zusätzlich sollte jeder Champion einen direkten Ansprechpartner aus der zentralen Sicherheitsorganisation erhalten. Das verhindert, dass Fragen in allgemeinen Supportkanälen untergehen.
3. Erste Sicherheitsaktivitäten starten
Jeder Champion sollte innerhalb seines Teams mindestens eine konkrete Maßnahme umsetzen. Das kann eine kurze Awareness-Session, eine Überprüfung bestehender Berechtigungen oder eine gemeinsame Analyse typischer Sicherheitsrisiken sein. Entscheidend ist, dass die Rolle nicht theoretisch bleibt. Die ersten sichtbaren Ergebnisse helfen dabei, Akzeptanz aufzubauen und den praktischen Nutzen des Programms zu zeigen.
4. Feedback sammeln und Hindernisse beseitigen
Nach den ersten Aktivitäten sollten die Champions berichten, welche Probleme aufgetreten sind. Fehlt ihnen Wissen? Sind interne Prozesse unklar? Gibt es Schwierigkeiten bei der Zusammenarbeit mit der zentralen IT-Sicherheit? Solche Rückmeldungen sind besonders wertvoll, weil sie zeigen, wo das Programm organisatorisch nachgebessert werden muss.
Ergebnis nach 60 Tagen: Eine qualifizierte Pilotgruppe, etablierte Kommunikationswege, erste Sicherheitsmaßnahmen in den Fachbereichen und ein funktionierender Austausch zwischen Champions und Security-Team.
Phase 3: Tage 61 bis 90 – Netzwerk aktivieren und Wirkung messen
In der dritten Phase geht es darum, aus der Pilotgruppe ein dauerhaftes Netzwerk zu entwickeln. Die Champions sollten inzwischen wissen, welche Aufgaben sie übernehmen können, wie sie Unterstützung erhalten und welche Sicherheitsziele sie innerhalb ihrer Teams verfolgen.
Jetzt beginnt auch die systematische Erfolgsmessung. Dabei sollte sich das Unternehmen nicht ausschließlich auf die Anzahl durchgeführter Schulungen oder gemeldeter Sicherheitsprobleme konzentrieren. Viel wichtiger ist die Frage, ob sich Sicherheitsprozesse tatsächlich verbessern.
Folgende Maßnahmen helfen bei der Verstetigung:
1. Community of Practice etablieren
Führe einen regelmäßigen monatlichen Austausch ein. Die Champions präsentieren ihre Erfahrungen, diskutieren aktuelle Bedrohungen und entwickeln gemeinsam Verbesserungsmaßnahmen. Die zentrale IT-Sicherheit moderiert diese Treffen und stellt relevante Informationen bereit. Gleichzeitig sollten die Teilnehmer ausreichend Raum erhalten, um eigene Themen einzubringen.
2. Sicherheitsziele für die Teams definieren
Jeder Champion entwickelt gemeinsam mit seinem Team und der zentralen Sicherheitsorganisation konkrete Ziele. Das können beispielsweise regelmäßige Berechtigungsüberprüfungen, die frühzeitige Einbindung von Security bei neuen Projekten oder die Verbesserung der Schwachstellenbearbeitung sein. Die Ziele sollten realistisch, messbar und an den tatsächlichen Risiken ausgerichtet sein. Nicht jede Abteilung benötigt dieselben Kennzahlen.
3. Ergebnisse sichtbar machen
Kommuniziere die ersten Erfolge unternehmensweit. Das können verhinderte Fehlkonfigurationen, verbesserte Prozesse oder frühzeitig erkannte Sicherheitsrisiken sein. Wichtig ist, nicht nur technische Erfolge zu präsentieren, sondern auch organisatorische Verbesserungen sichtbar zu machen. So erkennen Mitarbeiter und Führungskräfte, welchen konkreten Nutzen das Programm bringt.
4. Skalierung vorbereiten
Analysiere, welche weiteren Abteilungen und Teams von einem Security Champion profitieren würden. Auf Basis der Pilotphase kannst du das Programm schrittweise erweitern. Dabei sollten Erfahrungen aus den ersten 90 Tagen in das Rollenmodell, die Trainingsunterlagen und die Kommunikationsprozesse einfließen. Das Netzwerk wächst dadurch kontrolliert und nicht einfach nur zahlenmäßig.
Ergebnis nach 90 Tagen: Ein aktives Security-Champions-Netzwerk mit klaren Verantwortlichkeiten, qualifizierten Teilnehmern, regelmäßigen Austauschformaten und ersten messbaren Verbesserungen.
Wie misst du den Erfolg eines Security Champions Programms?
Ein Security Champions Programm sollte nicht anhand möglichst vieler Teilnehmer bewertet werden. Zehn motivierte Champions, die tatsächlich etwas bewegen, sind wertvoller als 50 Personen, die lediglich auf einer internen Teilnehmerliste stehen.
Sinnvolle Kennzahlen können beispielsweise sein:
| Kennzahl | Was wird gemessen? | Aussage |
| Team-Abdeckung | Anteil der relevanten Teams mit aktivem Champion | Organisatorische Reichweite |
| Trainingsquote | Anteil abgeschlossener Qualifizierungen | Kompetenzentwicklung |
| Security-Beteiligung | Anteil relevanter Projekte mit früher Security-Einbindung | Präventive Wirkung |
| Threat-Modeling-Abdeckung | Anteil relevanter Projekte mit durchgeführtem Threat Modeling | Qualität der Sicherheitsplanung |
| Schwachstellenbearbeitung | Zeit zwischen Erkennung und Behebung | Prozessverbesserung |
| Maßnahmenumsetzung | Anteil abgeschlossener Sicherheitsverbesserungen | Operative Wirksamkeit |
| Champion-Aktivität | Regelmäßige Teilnahme und umgesetzte Aktivitäten | Nachhaltigkeit des Netzwerks |
Besonders interessant ist die Entwicklung über mehrere Quartale. Wenn beispielsweise Security-Anforderungen zunehmend bereits während der Projektplanung berücksichtigt werden, ist das ein starkes Indiz für eine verbesserte Sicherheitskultur.
Allerdings gilt auch hier: Nicht jede Verbesserung lässt sich unmittelbar einem einzelnen Champion zuordnen. Sicherheitsvorfälle können trotz guter Präventionsmaßnahmen auftreten. Umgekehrt bedeutet eine sinkende Zahl gemeldeter Vorfälle nicht automatisch, dass die Sicherheit gestiegen ist. Möglicherweise werden Probleme lediglich seltener erkannt oder gemeldet.
Deshalb solltest du quantitative Kennzahlen immer mit qualitativen Rückmeldungen aus den Teams kombinieren.
Die häufigsten Fehler: Warum Security-Champions-Programme scheitern
Die Einführung eines Security Champions Programms ist organisatorisch überschaubar. Die langfristige Pflege ist dagegen eine echte Managementaufgabe. Viele Initiativen starten mit großer Begeisterung und verlieren nach einigen Monaten an Dynamik. Das liegt selten daran, dass das Konzept grundsätzlich ungeeignet wäre.
Häufig fehlen klare Verantwortlichkeiten, ausreichend Zeit oder eine sichtbare Unterstützung durch die Führungskräfte. Manchmal wird die Rolle auch zu technisch definiert und erreicht dadurch ausschließlich Mitarbeiter aus der IT. Damit verschenkt das Unternehmen einen erheblichen Teil des Potenzials.
Besonders kritisch sind folgende Fehler:
Security Champions ohne Zeitbudget: Wer zusätzliche Aufgaben übernimmt, benötigt entsprechende Kapazitäten. Ohne verbindliche Freistellung wird die Rolle früher oder später vernachlässigt.
Zu viel Verantwortung ohne Befugnisse: Champions dürfen nicht für Sicherheitsprobleme verantwortlich gemacht werden, die sie weder verhindern noch eigenständig lösen können. Sie benötigen klare Aufgaben, Entscheidungsgrenzen und Eskalationswege.
Fehlende Unterstützung durch die IT-Sicherheit: Ein Champion, der bei komplexen Fragen keine Unterstützung erhält, verliert schnell seine Glaubwürdigkeit. Die zentrale Sicherheitsorganisation muss deshalb als aktiver Partner auftreten.
Einseitige Konzentration auf die IT: Wenn ausschließlich Entwickler und Administratoren teilnehmen, bleiben wichtige Geschäftsprozesse unberücksichtigt. Ein wirksames Netzwerk muss auch Fachbereiche außerhalb der klassischen IT erreichen.
Fehlende Anerkennung: Engagement darf nicht selbstverständlich als kostenlose Zusatzleistung betrachtet werden. Weiterbildung, Wertschätzung und Entwicklungsmöglichkeiten sind entscheidend für die langfristige Motivation.
Ein weiterer Fehler besteht darin, Security Champions als interne Kontrolleure einzusetzen. Sobald Mitarbeiter das Gefühl bekommen, dass ihre Kollegen sie überwachen oder Fehler an die Geschäftsführung melden sollen, entsteht Widerstand. Das Ziel muss eine unterstützende Sicherheitskultur sein, keine dezentrale Überwachungsorganisation.
Fazit: IT-Sicherheit braucht nicht nur Experten, sondern Verbündete
Die Bedrohungslage wird komplexer, digitale Geschäftsprozesse werden immer stärker miteinander vernetzt und gleichzeitig steigt die Abhängigkeit von externen Plattformen, Cloud-Diensten und KI-Anwendungen. Die zentrale IT-Sicherheitsabteilung kann diese Entwicklung nicht allein auffangen. Selbst hervorragend qualifizierte Spezialisten stoßen irgendwann an organisatorische Grenzen, wenn sie jede Abteilung, jedes Projekt und jede technische Veränderung einzeln begleiten müssen.
Das Security Champions Framework bietet einen pragmatischen Ansatz, um diese Grenzen zu überwinden. Es verteilt Sicherheitskompetenz dorthin, wo sie im täglichen Arbeitsalltag gebraucht wird. Mitarbeiter aus Entwicklung, HR, Marketing, Finance und anderen Fachbereichen werden zu Ansprechpartnern, Wissensvermittlern und Multiplikatoren. Sie erkennen Risiken früher, verbessern interne Prozesse und sorgen dafür, dass Sicherheitsanforderungen nicht erst dann berücksichtigt werden, wenn bereits etwas schiefgelaufen ist.
Der eigentliche Mehrwert liegt allerdings nicht allein in der zusätzlichen Anzahl geschulter Mitarbeiter. Er liegt in der Veränderung der Unternehmenskultur. Wenn ein Entwickler bei einer neuen Funktion automatisch an Sicherheitsanforderungen denkt, wenn HR Zugriffsrechte regelmäßig hinterfragt oder Marketing vor der Einführung eines neuen Tools die Datenverarbeitung prüft, verändert sich etwas Grundlegendes.
IT-Sicherheit wird vom nachgelagerten Prüfprozess zu einem selbstverständlichen Bestandteil unternehmerischen Handelns.
Und genau darin liegt die eigentliche Stärke des Konzepts: Du brauchst nicht in jeder Abteilung einen weiteren CISO. Du brauchst Menschen, die verstehen, warum Sicherheit wichtig ist, die wissen, worauf sie achten müssen, und die andere dabei unterstützen, bessere Entscheidungen zu treffen.
Eine starke Sicherheitskultur entsteht nicht dadurch, dass eine Abteilung allen anderen erklärt, was sie falsch machen. Sie entsteht, wenn Menschen gemeinsam Verantwortung übernehmen und Sicherheit als Teil ihrer täglichen Arbeit verstehen.
Oder etwas weniger akademisch formuliert: Der beste Sicherheitsprozess bringt wenig, wenn ihn niemand lebt. Ein Netzwerk engagierter Menschen kann dagegen mehr bewegen, als die nächste Hochglanzrichtlinie im Intranet.
Wie ist das bei euch im Unternehmen organisiert? Gibt es bereits Security Champions oder liegt die gesamte Verantwortung für IT-Sicherheit noch bei einer zentralen Abteilung? Und noch interessanter: Würden sich deine Kollegen freiwillig als Sicherheitsmultiplikatoren engagieren, wenn sie dafür Zeit, Weiterbildung und echte Gestaltungsmöglichkeiten erhalten?
Ich bin gespannt auf eure Erfahrungen!