
Der EU AI Act (KI-Verordnung) ist der europäische Rechtsrahmen für die Entwicklung, Bereitstellung und Nutzung künstlicher Intelligenz. Er verfolgt einen risikobasierten Ansatz: Je größer die möglichen Auswirkungen eines KI-Systems auf Menschen, ihre Rechte und ihre Sicherheit sind, desto umfangreicher sind die regulatorischen Anforderungen. Für Unternehmen bedeutet das, dass nicht jede KI-Anwendung gleich behandelt wird. Während viele alltägliche Anwendungen vergleichsweise geringe regulatorische Anforderungen auslösen, unterliegen bestimmte Systeme für Personalentscheidungen, Kreditwürdigkeitsbewertungen oder kritische Infrastrukturen deutlich strengeren Regeln.
Die Verordnung ist keine Zukunftsmusik mehr. Sie ist am 1. August 2024 in Kraft getreten und wird stufenweise anwendbar. Seit Februar 2025 gelten unter anderem die Verbote bestimmter KI-Praktiken und die Verpflichtung zur Förderung von KI-Kompetenz. Seit August 2025 gelten wesentliche Regelungen für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck. Die allgemeinen Transparenzpflichten und zahlreiche weitere Vorschriften werden seit August 2026 angewendet. Für bestimmte Hochrisiko-KI-Systeme gelten nach der 2026 beschlossenen Anpassung spätere Fristen: der 2. Dezember 2027 für bestimmte eigenständige Hochrisiko-Systeme und der 2. August 2028 für Hochrisiko-KI, die in regulierte Produkte integriert ist.
Für Führungskräfte ergeben sich daraus vier zentrale Handlungsfelder:
- Transparenz schaffen: Welche KI-Systeme werden im Unternehmen tatsächlich eingesetzt, und zu welchem Zweck?
- Risiken bewerten: Welche Anwendungen betreffen sensible Entscheidungen, personenbezogene Daten oder grundlegende Rechte?
- Verantwortung klären: Ist das Unternehmen Anbieter, Betreiber oder möglicherweise beides?
- Governance etablieren: Wie werden KI-Anwendungen freigegeben, überwacht, dokumentiert und regelmäßig überprüft?
Die entscheidende Erkenntnis lautet: Wer KI bislang hauptsächlich als IT-Thema betrachtet hat, sollte seine Perspektive erweitern. Der EU AI Act betrifft Geschäftsführung, Personalwesen, Einkauf, IT, Informationssicherheit, Datenschutz, Produktmanagement und Fachbereiche gleichermaßen.
Warum der EU AI Act kein reines Compliance-Thema ist
KI verändert die Art, wie Unternehmen Entscheidungen treffen, Wissen verarbeiten und Prozesse gestalten. Sie kann Supportanfragen vorsortieren, Software entwickeln, Vertragsinformationen analysieren, Prognosen erstellen oder Mitarbeitende bei komplexen Aufgaben unterstützen. Gleichzeitig können fehlerhafte Ergebnisse, verzerrte Trainingsdaten, unzureichende Kontrollen und undurchsichtige Entscheidungsprozesse erhebliche Schäden verursachen. Der EU AI Act setzt deshalb einen verbindlichen Rahmen, um Risiken zu begrenzen und Vertrauen in KI-Anwendungen zu stärken.
Das ist zunächst eine regulatorische Herausforderung, bietet aber auch eine strategische Chance. Unternehmen, die ihre KI-Landschaft systematisch erfassen und kontrollieren, gewinnen einen besseren Überblick über Datenflüsse, Verantwortlichkeiten, Sicherheitsanforderungen und tatsächliche Geschäftspotenziale. Eine saubere Governance kann verhindern, dass dieselben Probleme in mehreren Fachbereichen unabhängig voneinander entstehen. Sie erleichtert außerdem die Einführung neuer Anwendungen, weil grundlegende Regeln bereits definiert sind.
Der entscheidende Punkt ist dabei die richtige Balance. Wer jede KI-Anwendung vorsorglich verbietet, verhindert Innovation und riskiert, gegenüber Wettbewerbern zurückzufallen. Wer dagegen ohne Regeln experimentiert, schafft möglicherweise Sicherheitslücken, Datenschutzprobleme oder unkontrollierbare Abhängigkeiten. Gute KI-Governance ist deshalb weder Innovationsbremse noch Freifahrtschein, sondern ein belastbarer Rahmen für verantwortungsvolle Innovation.
Die vier Risikoklassen des EU AI Act im B2B-Überblick
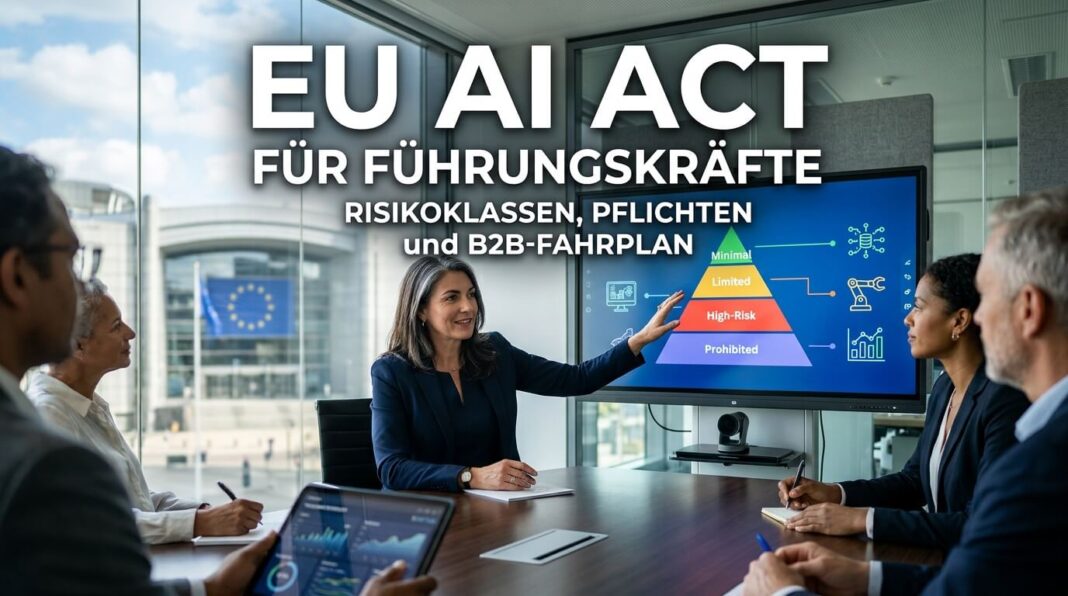
Die häufig verwendete Einteilung in vier Risikoklassen ist eine praktische Vereinfachung, um die unterschiedlichen Anforderungen verständlich zu machen. Sie beschreibt die wesentlichen Risikostufen, ist aber keine vollständig eigenständige Klassifizierung aller KI-Systeme im Verordnungstext. Entscheidend sind die konkrete Anwendung, ihr Verwendungszweck und die möglichen Auswirkungen. Insbesondere die Einstufung als Hochrisiko-KI richtet sich nach den Kriterien der Verordnung und ihren Anhängen.
Unacceptable Risk: Unzulässiges Risiko
Die höchste Risikostufe betrifft KI-Praktiken, die wegen ihrer möglichen Auswirkungen auf Menschen und grundlegende Rechte verboten sind. Dazu gehören beispielsweise bestimmte manipulative Verfahren, bestimmte Formen des Social Scoring und bestimmte Anwendungen biometrischer Kategorisierung. Auch die Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen ist grundsätzlich verboten, sofern nicht die eng begrenzten Ausnahmen für medizinische oder sicherheitsbezogene Zwecke greifen. Nicht jede algorithmische Bewertung und nicht jede Analyse menschlichen Verhaltens fällt automatisch unter ein Verbot; maßgeblich sind die konkreten gesetzlichen Voraussetzungen.
Für Unternehmen ist die praktische Konsequenz eindeutig: Verbotene Anwendungen dürfen nicht einfach durch eine interne Richtlinie legitimiert werden. Ein vermeintlich innovatives HR-Werkzeug, das aus Gesichtsausdrücken die Motivation von Beschäftigten ableiten soll, kann beispielsweise ein erhebliches rechtliches Risiko darstellen. Vor der Einführung muss daher geprüft werden, welche Funktionen das System tatsächlich besitzt und wie der Hersteller seinen Verwendungszweck definiert.
Führungskräfte sollten insbesondere bei Personalmanagement, Überwachung, Verhaltensanalyse und automatisierter Bewertung genau hinsehen. Ein Verbot lässt sich nicht dadurch umgehen, dass ein Dienstleister die Anwendung bereitstellt oder die Funktion als freiwillige Zusatzoption vermarktet. Die Verantwortung für eine rechtmäßige Nutzung verschwindet nicht, nur weil die technische Lösung extern betrieben wird.
High Risk: Hohes Risiko
Hochrisiko-KI-Systeme unterliegen besonders umfangreichen Anforderungen, weil sie erhebliche Auswirkungen auf Sicherheit oder grundlegende Rechte haben können. Beispiele finden sich in der Beschäftigung, im Bildungsbereich, bei bestimmten Kreditwürdigkeitsbewertungen und in sicherheitsrelevanten Anwendungen. Auch bestimmte KI-Systeme für kritische Infrastrukturen können in diese Kategorie fallen. Die Einstufung richtet sich nach den gesetzlichen Kriterien und ist nicht allein davon abhängig, ob eine Anwendung im Unternehmen als wichtig oder kritisch empfunden wird.
Ein besonders relevantes Beispiel ist das Recruiting. KI-Systeme, die Bewerbungen analysieren, Kandidaten bewerten oder Personen für eine Stelle auswählen beziehungsweise ausschließen, können als Hochrisiko-Systeme eingestuft werden. Die Nutzung solcher Systeme erfordert eine genaue Betrachtung des konkreten Verwendungszwecks. Ein allgemeines Schreibwerkzeug, das lediglich eine Stellenanzeige formuliert, ist nicht automatisch mit einem System gleichzusetzen, das Bewerber bewertet.
Für Anbieter und Betreiber ergeben sich je nach Rolle unterschiedliche Pflichten. Dazu können Risikomanagement, technische Dokumentation, Datenqualitätsanforderungen, menschliche Aufsicht, Protokollierung und Konformitätsbewertungen gehören. Betreiber müssen insbesondere die für sie geltenden Nutzungs-, Überwachungs- und Dokumentationspflichten erfüllen. Eine CE-Kennzeichnung ist dabei nicht pauschal für jede KI-Anwendung vorgeschrieben, sondern betrifft die entsprechenden Systeme im Rahmen der gesetzlichen Konformitätsanforderungen.
Limited Risk: Begrenztes Risiko
Anwendungen mit begrenztem Risiko benötigen vor allem geeignete Transparenzmaßnahmen. Ein typisches Beispiel ist ein Chatbot, der mit Kunden kommuniziert. Nutzer sollen grundsätzlich erkennen können, dass sie mit einem KI-System interagieren, sofern dies nicht ohnehin aus den Umständen offensichtlich ist. Weitere Transparenzanforderungen betreffen unter anderem bestimmte KI-generierte Inhalte, Deepfakes und synthetische Medien.
Für Unternehmen bedeutet das, dass Transparenz nicht erst am Ende der Produktentwicklung berücksichtigt werden sollte. Sie gehört in die Konzeption der Anwendung, in die Benutzeroberfläche und in die Kommunikation mit Kunden oder Beschäftigten. Ein klarer Hinweis auf die KI-Interaktion kann beispielsweise bereits beim Start eines Kundenservice-Chats erfolgen. Bei bestimmten synthetisch erzeugten oder manipulierten Inhalten gelten darüber hinaus spezifische Kennzeichnungsanforderungen.
Allerdings ist nicht jede generative KI automatisch einer einzigen Risikoklasse zuzuordnen. Ein Sprachmodell kann für unterschiedliche Zwecke eingesetzt werden, die regulatorisch unterschiedlich zu bewerten sind. Ein Chatbot für allgemeine Produktinformationen ist anders zu beurteilen als ein KI-System, das eigenständig Personalentscheidungen vorbereitet. Entscheidend bleibt der tatsächliche Einsatz.
Minimal Risk: Minimales Risiko
Viele alltägliche KI-Anwendungen fallen nicht unter die besonderen Anforderungen für verbotene oder hochriskante Systeme. Beispiele können Spamfilter, einfache Empfehlungen, unterstützende Textverarbeitung oder bestimmte Entwicklungswerkzeuge sein. Für solche Anwendungen sieht der EU AI Act grundsätzlich weniger zusätzliche regulatorische Anforderungen vor. Das bedeutet jedoch nicht, dass sämtliche anderen gesetzlichen Pflichten entfallen.
Auch bei einer scheinbar harmlosen Anwendung können Datenschutz, Urheberrecht, Informationssicherheit, Geheimnisschutz und vertragliche Verpflichtungen relevant sein. Ein Entwickler-Copilot kann beispielsweise technisch nur geringe Risiken im Sinne des AI Act aufweisen und dennoch problematisch werden, wenn vertraulicher Quellcode unzulässig an einen externen Dienst übermittelt wird. Ebenso kann ein Textgenerator urheberrechtlich geschützte Inhalte verarbeiten oder vertrauliche Geschäftsinformationen offenlegen.
Die sinnvolle Managemententscheidung lautet daher nicht, jede Anwendung mit einem umfangreichen Compliance-Verfahren zu überziehen. Vielmehr sollte der Prüfaufwand proportional zum Risiko gestaltet werden. Eine nachvollziehbare Einstufung, klare Nutzungsregeln und angemessene Sicherheitsmaßnahmen schaffen einen praktikablen Rahmen, ohne den Arbeitsalltag unnötig zu verkomplizieren.
Risikomatrix für typische B2B-Anwendungsfälle
Die folgende Übersicht zeigt, wie unterschiedlich KI-Anwendungen zu bewerten sind. Sie dient als erste Orientierung und ersetzt keine rechtliche Einzelfallprüfung. Besonders wichtig ist, zwischen der Risikoklasse des konkreten Systems und den zusätzlichen Anforderungen anderer Rechtsgebiete zu unterscheiden.
| Anwendungsfall | Vorläufige Einordnung | Wesentliche Managementaufgaben |
| KI-gestütztes CV-Screening und Bewerberbewertung | In der Regel Hochrisiko, wenn die gesetzlichen Kriterien erfüllt sind | Verwendungszweck prüfen, Anbieterpflichten verifizieren, menschliche Aufsicht und Dokumentation sicherstellen |
| Kundenservice-Chatbot | Transparenzpflichten können greifen | KI-Interaktion transparent machen, Datenschutz und Eskalationswege organisieren |
| Code-Generierung mit Entwickler-Copilot | Nicht automatisch Hochrisiko; abhängig vom Einsatz | Interne KI-Richtlinie, Datenschutz, Lizenz- und Sicherheitsprüfung |
| Emotionserkennung bei Mitarbeitergesprächen | Grundsätzlich verboten, soweit die gesetzlichen Voraussetzungen erfüllt sind | Einsatz unterbinden, eng begrenzte gesetzliche Ausnahmen prüfen |
| KI-gestützte Kreditwürdigkeitsbewertung natürlicher Personen | Je nach Anwendung Hochrisiko | Datenqualität, Diskriminierungsrisiken, menschliche Kontrolle und Dokumentation prüfen |
| Interner Wissensassistent auf Basis freigegebener Dokumente | Häufig kein Hochrisiko allein aufgrund dieser Funktion | Zugriffsrechte, Datenquellen, Informationssicherheit und Ausgabekontrolle definieren |
Eine solche Matrix sollte nicht als statische Tabelle in einer Präsentation enden. Sie muss in einen Prozess überführt werden, der neue Anwendungen erfasst, bestehende Systeme überprüft und Änderungen berücksichtigt. Wenn beispielsweise ein interner Wissensassistent später für die Bewertung von Beschäftigten eingesetzt wird, kann sich die rechtliche Bewertung grundlegend ändern.
Sinnvoll ist außerdem, die Verantwortlichkeiten pro Anwendungsfall festzulegen. IT kann technische Informationen und Sicherheitsbewertungen liefern, während Fachbereiche den tatsächlichen Verwendungszweck beschreiben müssen. Datenschutz und Recht unterstützen bei der Bewertung gesetzlicher Anforderungen. Die Geschäftsführung entscheidet über Ressourcen, Risikotoleranz und verbindliche Governance-Vorgaben.
Betreiber oder Anbieter: Welche Rolle hat Ihr Unternehmen?
Die regulatorischen Anforderungen hängen wesentlich davon ab, welche Rolle ein Unternehmen in der KI-Wertschöpfungskette einnimmt. Der EU AI Act unterscheidet unter anderem zwischen Anbietern, die KI-Systeme entwickeln oder unter ihrem Namen bereitstellen, und Betreibern, die KI-Systeme unter ihrer Verantwortung einsetzen. Diese Rollen sind nicht allein durch die verwendete Software oder das Vertragsmodell festgelegt. Maßgeblich sind die tatsächlichen Umstände und die gesetzlichen Definitionen.
Der Regelfall: Ihr Unternehmen als Betreiber (Deployer)
Wenn ein Unternehmen ein kommerzielles KI-Werkzeug für interne Geschäftsprozesse nutzt, ist es häufig Betreiber. Das gilt beispielsweise für die Verwendung eines KI-Assistenten zur Zusammenfassung von Dokumenten oder für einen Chatbot im Kundenservice. Die bloße Nutzung einer fremden Lösung macht ein Unternehmen normalerweise nicht automatisch zum Anbieter des KI-Systems.
Die Pflichten unterscheiden sich je nach Art des Systems. Bei Hochrisiko-KI können Betreiber unter anderem verpflichtet sein, die Nutzung entsprechend der Betriebsanleitung sicherzustellen, die menschliche Aufsicht zu organisieren, die Funktionsweise zu überwachen und relevante Protokolle aufzubewahren. Unter bestimmten Voraussetzungen bestehen außerdem Informations- und Meldepflichten. Werden personenbezogene Daten verarbeitet, sind zusätzlich die Anforderungen der Datenschutz-Grundverordnung zu beachten.
Ein häufiger Fehler ist die Annahme, dass der Einkauf einer etablierten SaaS-Lösung automatisch für vollständige Compliance sorgt. Der Anbieter kann zwar bestimmte technische und organisatorische Verpflichtungen tragen, aber das Unternehmen muss seine eigene Nutzung korrekt gestalten. Dazu gehören die Auswahl eines geeigneten Systems, die Festlegung des Einsatzzwecks, die Schulung der Beschäftigten und die Kontrolle der betrieblichen Prozesse.
Auch die Herkunft des Anbieters ist nicht entscheidend dafür, ob die Verordnung relevant wird. Der EU AI Act kann unter seinen gesetzlichen Voraussetzungen auch Unternehmen außerhalb der Europäischen Union erfassen, wenn ihre KI-Systeme in der EU in Verkehr gebracht werden oder ihre Ergebnisse hier verwendet werden. Ein US-amerikanischer SaaS-Anbieter ist daher kein automatischer Ausweg aus europäischen Anforderungen.
Die Falle: Wann wird Ihr Unternehmen selbst zum Anbieter?
Besondere Aufmerksamkeit ist erforderlich, wenn Unternehmen KI-Systeme selbst entwickeln, unter eigener Marke vertreiben oder bestehende Lösungen grundlegend verändern. Wer beispielsweise ein eigenes B2B-Softwareprodukt entwickelt und darin ein KI-Modell integriert, muss prüfen, welche Rolle er nach dem EU AI Act einnimmt. Ein Unternehmen kann dabei auch Anbieter und Betreiber unterschiedlicher Systeme zugleich sein.
Die Verwendung eines Open-Source-Modells wie Llama macht ein Unternehmen allerdings nicht automatisch zum Anbieter eines Hochrisiko-Systems. Auch Fine-Tuning, die Anbindung interner Dokumente oder die Entwicklung einer Retrieval-Augmented-Generation-Architektur führen nicht zwangsläufig zu diesem Ergebnis. Entscheidend sind unter anderem die konkrete Systemgestaltung, der vorgesehene Verwendungszweck, die Vermarktung und die einschlägigen gesetzlichen Kriterien.
Besonders relevant sind drei Konstellationen:
- Bereitstellung unter eigenem Namen: Ein Unternehmen entwickelt oder entwickelt lassen ein KI-System und bringt es unter eigener Marke auf den Markt oder nimmt es entsprechend in Betrieb.
- Wesentliche Änderung des Verwendungszwecks: Ein bestehendes System wird so verändert, dass es für einen neuen, rechtlich relevanten Zweck eingesetzt wird.
- Signifikante Änderung eines Hochrisiko-Systems: Eine wesentliche Modifikation kann dazu führen, dass neue Anbieterpflichten entstehen, sofern die gesetzlichen Voraussetzungen erfüllt sind.
Diese Konstellationen müssen jeweils anhand der Verordnung bewertet werden. Nicht jede technische Anpassung ist eine wesentliche Änderung, und nicht jede Integration eines Modells begründet automatisch sämtliche Herstellerpflichten. Unternehmen sollten deshalb frühzeitig klären, wer die Konformitätsbewertung verantwortet und welche Dokumentation benötigt wird.
Wird ein Unternehmen tatsächlich zum Anbieter eines Hochrisiko-Systems, können umfangreiche Verpflichtungen entstehen. Dazu zählen abhängig vom konkreten System unter anderem Risikomanagement, technische Dokumentation, Konformitätsbewertung, Qualitätsmanagement und gegebenenfalls CE-Kennzeichnung sowie Registrierung. Für Unternehmen, die KI-Funktionen in eigene Produkte integrieren, ist diese Prüfung deshalb ein fester Bestandteil der Produktentwicklung und nicht lediglich eine Aufgabe für die Rechtsabteilung kurz vor dem Marktstart.
Übergangsfristen: Der aktuelle Zeitplan für Unternehmen
Der EU AI Act wird schrittweise umgesetzt. Die ursprünglichen Zeitpläne wurden 2026 durch Änderungen angepasst, weshalb ältere Übersichten teilweise überholte Termine nennen. Für die Planung von IT-Projekten, Produktentwicklungen und Compliance-Maßnahmen ist daher der aktuelle Rechtsstand entscheidend.
Die wichtigsten Meilensteine sind:
| Datum | Bedeutung für Unternehmen |
| 1. August 2024 | Der EU AI Act tritt in Kraft. |
| 2. Februar 2025 | Allgemeine Bestimmungen, KI-Kompetenzpflichten und Verbote bestimmter KI-Praktiken werden anwendbar. |
| 2. August 2025 | Wesentliche Regelungen für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck werden anwendbar. |
| 2. August 2026 | Die allgemeine Anwendungsphase beginnt; zahlreiche weitere Vorschriften, darunter Transparenzanforderungen, werden anwendbar. |
| 2. Dezember 2027 | Die besonderen Regeln für bestimmte Hochrisiko-Systeme nach Anhang III werden anwendbar. |
| 2. August 2028 | Die besonderen Regeln für Hochrisiko-KI in bestimmten regulierten Produkten nach Anhang I werden anwendbar. |
Die konkreten Termine und Übergangsregelungen ergeben sich aus dem geltenden Verordnungstext einschließlich der Änderungen von 2026. Für einzelne Systeme können zusätzliche Übergangsvorschriften gelten.
Für Führungskräfte ist die wichtigste Konsequenz: Die verschobenen Fristen für bestimmte Hochrisiko-Systeme sind keine Einladung, das Thema bis 2027 oder 2028 auf Eis zu legen. Die KI-Inventur, die Förderung von KI-Kompetenz und die Prüfung verbotener Praktiken sind bereits relevant. Außerdem benötigen Unternehmen Zeit, um Prozesse, Zuständigkeiten, Lieferantenbeziehungen und Dokumentation aufzubauen.
Wer erst kurz vor einer verbindlichen Frist beginnt, muss möglicherweise gleichzeitig technische Änderungen, Schulungen und organisatorische Anpassungen umsetzen. Besser ist ein stufenweises Vorgehen: zunächst Transparenz über die vorhandenen Systeme schaffen, anschließend Risiken bewerten und danach die erforderlichen Maßnahmen priorisieren. So wird aus einem vermeintlichen Großprojekt ein steuerbares Programm mit klaren Verantwortlichkeiten.
Action Plan: In vier Schritten zur EU-AI-Act-Compliance
Eine wirksame Umsetzung beginnt nicht mit einem umfangreichen Richtliniendokument, sondern mit einem belastbaren Überblick über die tatsächliche Nutzung. Unternehmen sollten einen Prozess etablieren, der sowohl die rechtliche Bewertung als auch die technische und organisatorische Umsetzung berücksichtigt.
Schritt 1: KI-Inventur und Rollenbestimmung
Erfassen Sie alle KI-Systeme, die im Unternehmen eingesetzt oder entwickelt werden. Dazu gehören nicht nur offiziell beschaffte Plattformen, sondern auch integrierte KI-Funktionen in CRM-, HR-, Entwicklungs- und Kollaborationswerkzeugen. Informelle Nutzung durch Beschäftigte sollte ebenfalls berücksichtigt werden, soweit sie im betrieblichen Kontext stattfindet. Dokumentieren Sie für jedes System den Verwendungszweck, den verantwortlichen Fachbereich, den Anbieter und die verarbeiteten Datenarten.
Im nächsten Schritt bestimmen Sie die jeweilige Rolle des Unternehmens. Wird ein System lediglich genutzt, wird es selbst entwickelt oder unter eigener Marke bereitgestellt? Ändert das Unternehmen den vorgesehenen Verwendungszweck oder nimmt es wesentliche Modifikationen vor? Diese Fragen helfen, die regulatorischen Pflichten frühzeitig einzugrenzen. Das Ergebnis sollte ein gepflegtes KI-Register sein, das auch als Grundlage für Sicherheitsprüfungen, Datenschutzbewertungen und Beschaffungsentscheidungen dient.
Schritt 2: Gap-Analyse für Hochrisiko-Systeme
Prüfen Sie zunächst, welche Anwendungen möglicherweise als Hochrisiko-KI einzustufen sind oder verbotene Praktiken betreffen könnten. Besonders genau sollten Unternehmen bei Recruiting, Beschäftigtenbewertung, bestimmten Kreditentscheidungen und sicherheitsrelevanten Anwendungen hinschauen. Für jedes relevante System wird ermittelt, welche Pflichten den Anbieter und welche den Betreiber treffen. Anschließend werden vorhandene Maßnahmen mit den geltenden Anforderungen abgeglichen.
Die Ergebnisse sollten in einem Maßnahmenplan mit Verantwortlichen, Fristen und Prioritäten festgehalten werden. Fehlende Dokumentation, unklare Zuständigkeiten oder unzureichende Überwachung müssen nachvollziehbar bewertet werden. Gleichzeitig sollten Unternehmen nicht pauschal sämtliche KI-Anwendungen wie Hochrisiko-Systeme behandeln. Eine risikobasierte Prüfung spart Ressourcen und richtet die Aufmerksamkeit auf die Anwendungen mit den größten möglichen Auswirkungen.
Schritt 3: AI Literacy und Mitarbeiterschulung
Artikel 4 des EU AI Act verpflichtet Anbieter und Betreiber dazu, Maßnahmen zur Förderung ausreichender KI-Kompetenz bei den relevanten Beschäftigten und weiteren Personen zu ergreifen, die in ihrem Auftrag mit KI-Systemen umgehen. Die Maßnahmen sollen das jeweilige Wissen, die Erfahrung, die Ausbildung und den Einsatzkontext berücksichtigen. Es geht somit nicht um eine identische Pflichtschulung für jede Person, sondern um einen angemessenen Kompetenzaufbau. Die konkrete Umsetzung sollte zur tatsächlichen Nutzung im Unternehmen passen.
Mitarbeitende, die KI lediglich für einfache Textentwürfe nutzen, benötigen andere Kenntnisse als Personen, die KI-Ausgaben für Personalentscheidungen, Finanzprognosen oder sicherheitskritische Prozesse verwenden. Relevante Inhalte sind unter anderem Grenzen der Systeme, typische Fehler, Datenschutz, Vertraulichkeit, Verzerrungen und der richtige Umgang mit unzuverlässigen Ergebnissen. Führungskräfte sollten zudem vermitteln, wann eine menschliche Prüfung notwendig ist und welche Entscheidungen nicht ungeprüft an KI delegiert werden dürfen.
Die Schulung sollte dokumentiert und regelmäßig überprüft werden. Dabei ist nicht nur die Teilnahme relevant, sondern auch die Frage, ob Beschäftigte die Regeln im Arbeitsalltag anwenden können. Neue Systeme, geänderte Einsatzszenarien oder veränderte Risiken können zusätzlichen Schulungsbedarf auslösen. KI-Kompetenz ist daher kein einmaliges Pflichtseminar, sondern ein Bestandteil der betrieblichen Weiterbildung.
Schritt 4: KI-Governance in IT, HR und Produktmanagement verankern
Die Ergebnisse der Inventur und Gap-Analyse müssen in verbindliche Prozesse überführt werden. Unternehmen sollten festlegen, wer neue KI-Anwendungen beantragen darf, welche Prüfungen vor einer Freigabe erforderlich sind und wer für den laufenden Betrieb verantwortlich ist. Dabei müssen IT, Datenschutz, Informationssicherheit, Recht und die jeweiligen Fachbereiche zusammenarbeiten. Für besonders risikoreiche Anwendungen können zusätzliche Freigaben durch die zuständigen Entscheidungsträger erforderlich sein.
Ein pragmatischer Ansatz ist, KI-Prüfungen in bestehende Prozesse einzubetten. Neue Anforderungen können beispielsweise im IT-Backlog, in der Produktentwicklung, im Softwarebeschaffungsprozess oder in der HR-Systemfreigabe verankert werden. Ein standardisierter Prüfprozess verhindert, dass jede Abteilung ihre eigenen Regeln entwickelt. Gleichzeitig bleibt nachvollziehbar, warum eine Anwendung freigegeben, eingeschränkt oder abgelehnt wurde.
Auch nach der Einführung endet die Verantwortung nicht. Systeme können durch Updates, neue Datenquellen, veränderte Verwendungszwecke oder neue Integrationen ein anderes Risikoprofil erhalten. Deshalb sollten Unternehmen regelmäßige Überprüfungen, dokumentierte Änderungen und klare Eskalationswege etablieren. Eine gute Governance sorgt dafür, dass KI nicht nur schnell eingeführt, sondern auch dauerhaft kontrolliert genutzt wird.
FAQ zum EU AI Act
Die folgenden Antworten fassen zentrale Fragen zusammen, die Geschäftsführungen, IT-Verantwortliche und Fachbereiche bei der Einführung von KI beschäftigen. Sie eignen sich zugleich als kompakter Einstieg für Suchmaschinen und KI-gestützte Antwortsysteme. Die rechtliche Bewertung eines konkreten Systems hängt jedoch stets von dessen Eigenschaften und Verwendungszweck ab.
Welche Strafen drohen bei Verstößen gegen den EU AI Act?
Die Höhe möglicher Sanktionen richtet sich nach Art des Verstoßes und den einschlägigen gesetzlichen Bestimmungen. Für Verstöße gegen die Verbote bestimmter KI-Praktiken sieht Artikel 99 grundsätzlich Geldbußen von bis zu 35 Millionen Euro oder, bei Unternehmen, bis zu sieben Prozent des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres vor, wobei der jeweils höhere Betrag maßgeblich ist. Für bestimmte andere Verstöße können Geldbußen von bis zu 15 Millionen Euro oder drei Prozent des weltweiten Jahresumsatzes vorgesehen sein. Für kleinere Unternehmen gelten besondere Berechnungsregeln und Obergrenzen, die im konkreten Fall berücksichtigt werden müssen.
Neben möglichen Geldbußen können weitere aufsichtsrechtliche Maßnahmen und erhebliche geschäftliche Folgen entstehen. Dazu gehören beispielsweise die Einschränkung einer Nutzung, notwendige technische Anpassungen oder Reputationsschäden. Unternehmen sollten deshalb nicht allein auf die Höhe einer möglichen Geldbuße schauen, sondern auch die Auswirkungen auf Kundenvertrauen, Betriebsabläufe und Geschäftsmodelle berücksichtigen.
Gilt der EU AI Act auch für US-amerikanische SaaS-Tools, die wir in Deutschland nutzen?
Ja, unter den gesetzlichen Voraussetzungen kann der EU AI Act auch Anbieter außerhalb der Europäischen Union erfassen. Das gilt insbesondere, wenn KI-Systeme in der EU in Verkehr gebracht oder in Betrieb genommen werden oder wenn die Ergebnisse ihrer Nutzung in der EU verwendet werden. Ob und welche Pflichten für den konkreten Anbieter und das nutzende Unternehmen gelten, hängt von der jeweiligen Rolle und dem Anwendungsfall ab. Der Unternehmenssitz des Softwareanbieters ist daher kein ausreichendes Kriterium, um die Anwendbarkeit der Verordnung auszuschließen.
Unternehmen sollten deshalb ihre SaaS-Verträge und die bereitgestellte Dokumentation prüfen. Dabei sind unter anderem der vorgesehene Verwendungszweck, die Verantwortlichkeiten, Sicherheitsmaßnahmen und die Unterstützung bei regulatorischen Anforderungen relevant. Zusätzlich bleiben Datenschutz, Informationssicherheit, Geheimnisschutz und vertragliche Anforderungen eigenständig zu berücksichtigen.
Was bedeutet die Pflicht zur AI Literacy für Arbeitgeber?
AI Literacy bezeichnet die Fähigkeit, KI-Systeme sachkundig zu verstehen und verantwortungsvoll zu nutzen. Arbeitgeber, die als Anbieter oder Betreiber von KI-Systemen unter den EU AI Act fallen, müssen angemessene Maßnahmen zur Förderung der KI-Kompetenz relevanter Personen ergreifen. Der erforderliche Umfang richtet sich nach dem jeweiligen Einsatzkontext, den Kenntnissen der Beschäftigten und den möglichen Auswirkungen der Anwendung. Es gibt keine pauschale Vorgabe, nach der jeder Beschäftigte dieselbe Schulung absolvieren oder ein bestimmtes Zertifikat erwerben muss.
Praktisch bedeutet das, dass Unternehmen passende Schulungsangebote, klare Nutzungsregeln und geeignete Informationsmaterialien bereitstellen sollten. Beschäftigte müssen beispielsweise wissen, welche Daten sie eingeben dürfen, wie sie KI-Ausgaben prüfen und wann sie eine menschliche Entscheidung nicht durch eine automatisierte Empfehlung ersetzen dürfen. Die Maßnahmen sollten nachvollziehbar dokumentiert und bei relevanten Veränderungen aktualisiert werden.
Fazit: KI-Governance beginnt mit Überblick statt Aktionismus
Der EU AI Act verlangt von Unternehmen mehr als die Einführung einer KI-Richtlinie. Entscheidend sind eine nachvollziehbare Bewertung der Anwendungen, klare Verantwortlichkeiten und Prozesse, die auch im Alltag funktionieren. Wer seine KI-Landschaft kennt, kann Risiken frühzeitig erkennen, Pflichten gezielt erfüllen und gleichzeitig neue Potenziale erschließen. Das ist deutlich wirkungsvoller, als erst dann zu reagieren, wenn eine Prüfung, ein Vorfall oder ein kritisches Projekt die Schwächen der Organisation offenlegt.
Führungskräfte müssen dafür nicht jede technische Einzelheit eines Sprachmodells verstehen. Sie sollten aber wissen, welche KI-Anwendungen im Unternehmen Entscheidungen beeinflussen, welche Daten verarbeitet werden und wer für die Kontrolle verantwortlich ist. Genau hier entsteht die Verbindung zwischen regulatorischer Compliance, IT-Governance und strategischer Unternehmensführung.
Die entscheidende Frage lautet deshalb nicht mehr, ob Ihr Unternehmen KI einsetzt. Sie lautet: Wissen Sie, wo KI eingesetzt wird, welche Risiken damit verbunden sind und wer die Verantwortung dafür trägt?
Wer diese Fragen beantworten kann, hat einen entscheidenden Schritt getan: weg von unkontrolliertem Experimentieren und hin zu einer verantwortungsvollen, nachvollziehbaren und zukunftsfähigen Nutzung künstlicher Intelligenz.